해킹 없이도 오픈웹에 노출된 개인정보…AI 사이트도 줄줄
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
개인정보 탈취에 반드시 수준 높은 해킹 기술이 필요한 건 아니었다. 누구나 접속할 수 있는 공개 웹사이트인 '오픈웹'에도 개인정보는 널려 있었다. 보안이 취약한 웹사이트에서 회원들의 개인정보가 고스란히 노출돼 있거나, 개인정보에 접근 가능한 '열쇠'를 얻을 수 있는 식이다.
외국인 구직자 대상 이력서 작성 사이트에서도 실제 개인정보로 추정되는 이력서들을 확인할 수 있었다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
개인정보 탈취에 반드시 수준 높은 해킹 기술이 필요한 건 아니었다. 누구나 접속할 수 있는 공개 웹사이트인 ‘오픈웹’에도 개인정보는 널려 있었다. 보안이 취약한 웹사이트에서 회원들의 개인정보가 고스란히 노출돼 있거나, 개인정보에 접근 가능한 ‘열쇠’를 얻을 수 있는 식이다. 최근 들어 인공지능(AI)으로 만든 사이트가 많아지면서 제대로 검토되지 않은 오픈웹상의 보안 취약점은 점차 늘어나고 있다.
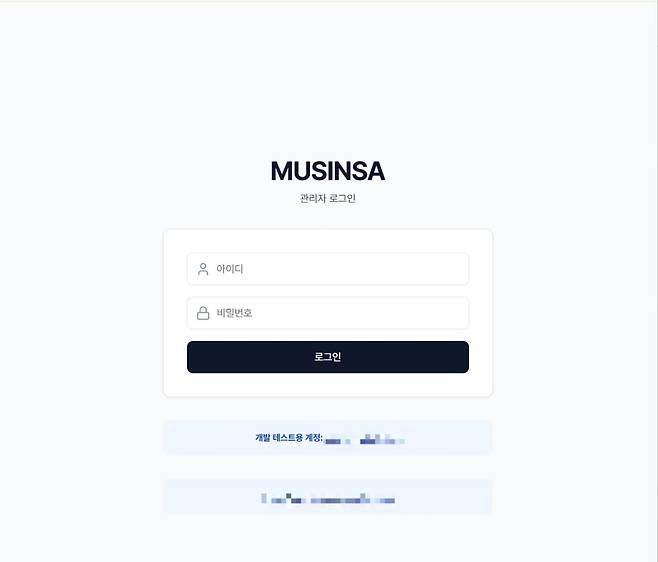
국민일보가 1일 위협분석그룹 ‘다크넷즈’의 도움을 받아 오픈웹에 드러난 개인정보 유출 사례를 분석한 결과, 지난 8월 개인정보 유출 사태를 겪은 무신사의 기업 홈페이지 관리자 페이지와 관리자 계정 아이디·비밀번호가 외부에 그대로 노출돼 있었다. 간단한 포털사이트 검색만으로 기업 홈페이지의 ‘최고 관리자’ 권한을 얻어 내부 데이터베이스(DB)에 접근할 수 있었다. 무신사는 취재 이후 해당 사이트에 외부 접속이 불가능하도록 조치한 상태다.
다만 무신사 관계자는 “회원정보가 있는 무신사스토어 홈페이지가 아니고 기업 정보나 보도자료 등이 공개되는 기업 홈페이지의 테스트 계정이 노출된 것”이라며 “접근 가능했던 정보 중에 회원 개인정보는 없었다”고 설명했다.
AI로 제작한 사이트가 늘어나면서 보안 취약점도 늘어나고 있다. 다크넷즈가 전세계 웹사이트 중 바이브코딩의 특징을 가진 사이트를 전용 스캐너를 만들어 조사한 결과 약 1만8000개의 사이트가 AI로 제작된 것으로 추정됐다. 이 가운데 한국 사이트이면서 개인정보 노출 가능성이 있는 곳은 147개였다. 한 종교 교단 사이트는 모든 사람이 볼 수 있는 게시판에 회원 정보가 그대로 올라와 있었다. 외국인 구직자 대상 이력서 작성 사이트에서도 실제 개인정보로 추정되는 이력서들을 확인할 수 있었다.
취재팀이 구독자 12만명을 보유한 AI 콘텐츠 제작 채널을 운영하는 A씨가 만든 AI 정보 사이트에 접속해 개발자 도구를 열자 930명의 회원 정보가 떴다. 크롬, 엣지 등 대부분의 브라우저에서 단축키 한 번으로 개발자 도구를 열 수 있다. 심지어 이 사이트에서 노출된 회원 정보는 A씨가 운영하는 또다른 강의 사이트의 회원 정보였다. 회원 정보에는 이메일주소, 암호화된 비밀번호뿐만 아니라 결제 정보 등 민감 정보가 포함돼 있었다. 별도의 로그인이나 이용자 인증 등의 절차를 거치지도 않은 채 개인정보룰 볼 수 있도록 노출된 상태였다.
이는 A씨의 부주의와 AI를 활용한 제작 과정에서의 보안 허점 등이 결합해 생긴 문제였다. A씨는 라이브방송 중 회원들과 함께 작업할 사이트가 필요했다. 그는 AI에 원하는 기능을 말해 코드를 생성하는 ‘바이브 코딩’ 방식으로 이 사이트를 제작했다. 제작 과정에 필수적인 데이터 저장소는 기존에 만들어둔 것과 우선 연결했다. 회원들과의 소통을 위해 임시로 만든 공간인 만큼 10분만 접근 권한을 열어둔 뒤 다시 닫으려는 계획이었다.
하지만 실제로 접근 권한은 1년으로 설정됐고 방송이 끝나고도 저장소에 포함된 강의 사이트 회원들의 개인정보가 고스란히 새로 제작한 사이트에 남았다. 과거엔 사이트의 보안을 검토해주는 직원이 있었지만, AI 에이전트를 활용하기 시작한 후 A씨는 직원 없이 ‘1인 기업’으로 전환한 상태였다. A씨는 통화에서 “직원들이 있었다면 취약점을 잡아낼 수 있었을 텐데 AI에 의존하다 보니 문제가 생겼다”며 “임시로 사용할 공간이라고 생각해 깊이 살펴보지 않았다. 명백히 제 실수”라고 말했다.
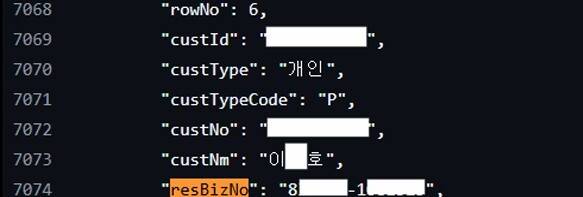
개발자들이 코드와 작업 내용을 공유하는 깃허브에서도 개인정보가 발견됐다. 로그인 없이 열람할 수 있는 프로그램 작동 기록 29개를 분석한 결과, 한 중고차 판매 사이트 회원들의 이름·연락처·주소와 함께 중복을 제외한 주민등록번호 47개, 계좌번호 7개가 담겨 있었다. 사이트 개발자가 프로그램의 정보를 기록해둔 파일을 공개적인 사이트에 올리면서 개인정보까지 함께 드러난 것이다.
조사에 참여한 한 화이트해커는 “특별한 기술 없이 브라우저만으로 개인정보를 확인할 수 있다는 점에서 위험성이 크다”며 “해킹이 쉬워지거나 해킹 없이도 취득할 수 있는 개인정보가 많아질 수록 개인정보 거래는 늘고 불법 암시장도 사라지지 않게 될 것”이라고 우려했다.
테크이슈팀=양한주 기자 1week@kmib.co.kr, 김혜지 기자 heyji@kmib.co.kr, 김판 기자 pan@kmib.co.kr
GoodNews paper ⓒ 국민일보(www.kmib.co.kr), 무단전재 및 수집, 재배포 및 AI학습 이용 금지
Copyright © 국민일보. 무단전재 및 재배포 금지.