[팩플] 핸드폰 털렸는데, 집에 있는 PC까지 털렸다, 더 교묘해진 북한 해킹 수법
오현우 2025. 11. 10. 17:16
북한을 배후로 둔 해커 조직이 국내 PC와 스마트폰을 원격 조종해 사이버공격을 감행한 정황이 처음으로 포착됐다.
━
국내 정보보안 기업 지니언스시큐리티센터(이하 지니언스)는 10일 ‘국가 배후 위협 조직의 안드로이드 디바이스 대상 원격 초기화 전술’이란 분석 보고서를 통해 “최근 스마트폰과 태블릿, PC 등을 동시에 공격해 악성코드가 대량 유포된 정황을 발견했다”며 “해킹 배후는 ‘김수키’와 ‘APT37’과 연계된 해커 조직 ‘코니’(Konni)의 소행으로 추정된다”고 설명했다. 김수키, APT37 모두 북한 정찰총국 산하 해킹부대다.
무슨 일이야
국내 정보보안 기업 지니언스시큐리티센터(이하 지니언스)는 10일 ‘국가 배후 위협 조직의 안드로이드 디바이스 대상 원격 초기화 전술’이란 분석 보고서를 통해 “최근 스마트폰과 태블릿, PC 등을 동시에 공격해 악성코드가 대량 유포된 정황을 발견했다”며 “해킹 배후는 ‘김수키’와 ‘APT37’과 연계된 해커 조직 ‘코니’(Konni)의 소행으로 추정된다”고 설명했다. 김수키, APT37 모두 북한 정찰총국 산하 해킹부대다.
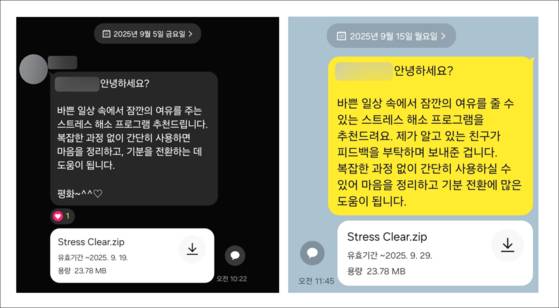
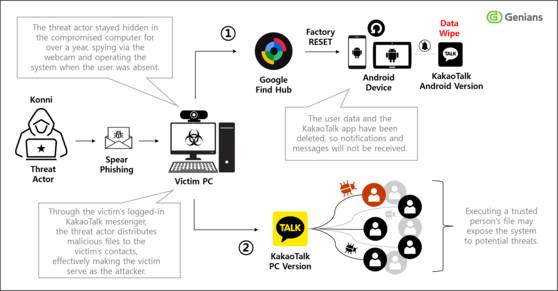
보고서에 따르면 해커 조직은 지난해 국내 탈북청소년 심리상담가에게 국세청 사칭 이메일을 보내 스마트폰을 해킹한 뒤, 1년 동안 구글·카카오톡 계정과 비밀번호를 탈취했다. 이후 지난 9월 상담가의 카카오톡 지인들에게 ‘스트레스 해소 앱’으로 위장한 악성 코드를 대량 유포했다. 해커는 이 과정에서 기기 도난시 위치를 찾아주고, 기기를 원격 제어할 수 있는 구글의 서비스 ‘파인드 허브’(Find Hub) 기능을 적극 활용했다. 상담가가 집 밖에 있을 때 스마트폰을 초기화 시켜 ‘먹통’으로 만들었고, 그 때 PC·태블릿 메신저를 원격 제어해 악성 코드를 퍼뜨렸다. 상담가 지인들 연락을 차단해 해킹 대응을 더디게 하려는 목적이었다. 열흘 뒤에는 상담가의 지인 카카오톡 계정을 활용해 36명에게 악성 코드를 추가 유포했다. 해커는 피해자들의 기기에서 사진·문서·연락처 등 주요 데이터를 삭제하기도 했다.
━
해킹 수법이 한층 고도화됐다는 분석이 나온다. 이전까지 해커들은 스마트폰, PC 등 전자 기기 하나만 대상으로 해킹을 시도했다. 이번에는 해커가 피해자의 전자기기 사용 패턴을 파악한 뒤 서로 연결된 전자 기기를 동시에 공격했다. 최근 자주 활용되는 해킹 수법인 ‘지능형 지속 위협’(APT·특정 표적에 대해 장기간 지속적으로 해킹을 시도하는 공격 유형)의 강도가 한층 더 업그레이드 된 셈이다. 이들은 해킹 이후 1년간 잠복하며, 더 많은 정보를 수집해 확실하게 악성 코드를 퍼뜨렸다. 지니언스 관계자는 “피해자 PC의 웹캠·마이크 제어 기능도 해킹된 것으로 보인다”며 “계정 탈취, 단말기 무력화를 동시에 수행하는 해킹 기법은 전례가 없다”고 설명했다.
뭐가 달라졌어
해킹 수법이 한층 고도화됐다는 분석이 나온다. 이전까지 해커들은 스마트폰, PC 등 전자 기기 하나만 대상으로 해킹을 시도했다. 이번에는 해커가 피해자의 전자기기 사용 패턴을 파악한 뒤 서로 연결된 전자 기기를 동시에 공격했다. 최근 자주 활용되는 해킹 수법인 ‘지능형 지속 위협’(APT·특정 표적에 대해 장기간 지속적으로 해킹을 시도하는 공격 유형)의 강도가 한층 더 업그레이드 된 셈이다. 이들은 해킹 이후 1년간 잠복하며, 더 많은 정보를 수집해 확실하게 악성 코드를 퍼뜨렸다. 지니언스 관계자는 “피해자 PC의 웹캠·마이크 제어 기능도 해킹된 것으로 보인다”며 “계정 탈취, 단말기 무력화를 동시에 수행하는 해킹 기법은 전례가 없다”고 설명했다.
━
지니언스는 보고서에서 해킹 피해 확산을 막기 위해선 개인 계정 보안 조치를 강화해야한다고 강조했다. 구글 계정에 로그인할 때 지문 인식, PIN번호(개인식별번호) 등을 거치는 2차 인증을 추가해야 하며, PC에 설치된 웹캠의 경우 테이프를 부착해 렌즈를 가리고, 외출할 때는 PC를 종료하는 게 좋다. 회사 측은 “메신저를 통해 주고 받는 파일은 다운로드 후 백신을 활용해 검사받는 게 좋다”고 설명했다.
어떻게 막아
지니언스는 보고서에서 해킹 피해 확산을 막기 위해선 개인 계정 보안 조치를 강화해야한다고 강조했다. 구글 계정에 로그인할 때 지문 인식, PIN번호(개인식별번호) 등을 거치는 2차 인증을 추가해야 하며, PC에 설치된 웹캠의 경우 테이프를 부착해 렌즈를 가리고, 외출할 때는 PC를 종료하는 게 좋다. 회사 측은 “메신저를 통해 주고 받는 파일은 다운로드 후 백신을 활용해 검사받는 게 좋다”고 설명했다.
오현우 기자 oh.hyeonwoo@joongang.co.kr
Copyright © 중앙일보. 무단전재 및 재배포 금지.
중앙일보에서 직접 확인하세요. 해당 언론사로 이동합니다.
- "그 건물 옆이라 갔단 말도 있어" 윤 참모, 용산행 한숨 쉬며 한 말 | 중앙일보
- 합치면 175살 두 현역 의사…"아침에 필수" 똑같은 장수 비결 | 중앙일보
- '미친개' 아들에 질려버렸다…엄마가 죽고 5년뒤 생긴 일 | 중앙일보
- 대낮 카페서 성관계까지…울산 '불륜 커플' 낯 뜨거운 80분 | 중앙일보
- 한밤 산속 수상한 펜션…중장년 수십명, 전국 돌며 벌인 짓 | 중앙일보
- 여자인 척 '1인 2역'까지…수십명 성폭행한 30대 남성 충격 범행 | 중앙일보
- "성공적 은퇴? 동창 만나지 마" 20년차 혼자놀기 달인 조언 | 중앙일보
- [단독] "병실도 무너질까 못 들어가"…울산 생존자 '붕괴 트라우마' | 중앙일보
- 취임 100일에 기자회견 없이 유기견 봉사…몸 낮추는 정청래 속내 | 중앙일보
- 노벨상 메달을 경매 내놨다…'DNA 아버지'의 파란만장 인생사 | 중앙일보