보안 이슈 발생하면 CEO 즉시 해임?…정부 ‘해킹과의 전쟁’ 선포
해킹정황 있으면 신고 없이도 정부 조사
통신사 실제 해킹 방식 불시 점검도
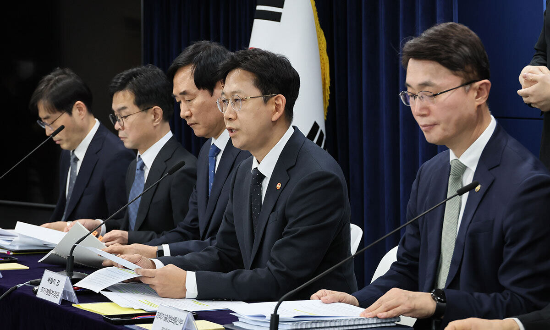
배경훈 과학기술부총리 겸 과학기술정보통신부 장관은 22일 이러한 내용을 담은 범부처 정보보호 종합대책을 발표했다. 배 부총리는 “정부는 통신, 금융, 공공에서 연일 발생한 보안 사고로 인한 현 상황을 국가비상사태에 준하는 위기 상황으로 받아들이고 있다”고 강조했다.
우선 기업의 보안 투자를 끌어내기 위해 정보보호 공시 의무 기업 대상을 전체 상장사로 확대하기로 했다. 현재 정보보호 공시 의무 대상은 연 매출액 3000억원 이상인 기업 또는 일일 사용자 100만명이 넘는 정보기술(IT) 서비스 기업이다. 정부는 이를 대폭 확대해 모든 상장사가 매년 자사 정보보호 투자 현황을 공개하도록 한다는 방침이다. 이에 따라 정보보호 공시 의무 대상 기업은 현재 666곳에서 2700여 곳으로 늘어난다.
정부는 “의사결정권자인 CEO도 해킹 책임에서 자유롭지 못하다”고 설명했다. 기업 대표 책임을 강화하기 위해 CEO의 보안 책임 원칙을 법령상 명문화하는 방안도 추진한다. 금융위 관계자는 “금융회사는 현행법으로도 보안 이슈와 관련해 CEO 즉시 해임이 가능하다”고 말했다.
해킹 정황이 확보된 경우에는 기업 신고 없이도 정부가 현장 조사에 나설 수 있도록 제도를 개선한다. KT 무단 소액결제 당시 ‘늑장 신고’가 피해를 키웠다는 지적이 제기된 데다 최근 LG유플러스도 미국 보안 전문지 ‘프랙’이 해킹 정황을 제시했으나 “서버 침해 흔적이 없다”며 신고를 하지 않아 조사가 늦어진 데 따른 조치로 풀이된다.
개인정보 유출을 인지했음에도 신고가 늦어지거나 재발 방치 대책 미이행 등 보안 의무를 위반할 경우 물게 되는 과태료 및 과징금 한도도 높아진다. 현행법상 개인정보 유출 등 사고에서 매출 3%를 과징금으로 부과하는데, 10%를 매기는 영국 등 사례를 참고해 제재 규모를 확대하는 방안을 검토한다.
정부는 국민 대다수가 이용하는 1600여 개 IT 시스템에 대해 대대적인 보안 취약점 점검에도 나선다. 공공기관 기반시설 288개, 중앙·지방 행정기관 152개, 금융업 261개, 통신·플랫폼 등 ISMS 인증기업 949개 등이 포함된다. 통신사는 실제 해킹을 시뮬레이션한 강도 높은 불시 점검을 추진한다.
이와 관련 공무원 업무망인 온나라시스템 해킹 사태가 발생하는 등 정부도 정보 유출 사고에서 자유롭지 않은데 기업에만 과도한 의무를 부과한다는 지적도 나온다. 이에 대해 배 부총리는 “정부도 책임에서 자유롭지 못하다는 것을 인정한다. 무조건 제재를 통해 기업을 압박한다기보다 공동으로 문제를 해결할 것”이라며 “공공 정보보호 예산과 인력을 내년 1분기부터 확대해 공공 영역도 강화하겠다”고 설명했다.
Copyright © 매경이코노미. 무단전재 및 재배포 금지.
- 성과급만 1억? ‘태원이형’ 칭송받지만…- 매경ECONOMY
- 패션·항공·금융까지…거대한 투자 제국 만들었다 [케이스스터디]- 매경ECONOMY
- [속보] 한은, 기준금리 3연속 동결…연 2.5%- 매경ECONOMY
- ‘21세기 원유’ 제2희토류 쇼크 [스페셜리포트]- 매경ECONOMY
- 연준 ‘인하 모드’에 에브리씽 랠리 끝나지 않았지만 [실질금리 ‘뚝’…대세 된 화폐 ‘엑소
- “가뜩이나 부족한데”…5년간 잘못 지급한 국민연금 1000억원- 매경ECONOMY
- 결혼하면 달라진다...福 터지는 신혼·출산 [스페셜리포트]- 매경ECONOMY
- ‘이름’만 새겼는데 품절 사태...칸쵸깡 마케팅 주역은?- 매경ECONOMY
- 대한항공 전세기 빌려 타는 이재용, 전용기 왜 안 쓰나?- 매경ECONOMY
- ‘K헨리·니콜라’ 누가 그들을 울렸나- 매경ECONOMY