악성코드 감염 추정...금감원 이번주까지 현장검사
국내 1위 대부업체 리드코프의 자회사인 앤알캐피탈대부가 해킹 공격을 받아 고객들의 주민번호와 대출정보, 신용정보 등 민감 정보가 대거 유출됐다. 이에 금융감독원이 현장 점검에 착수했다.
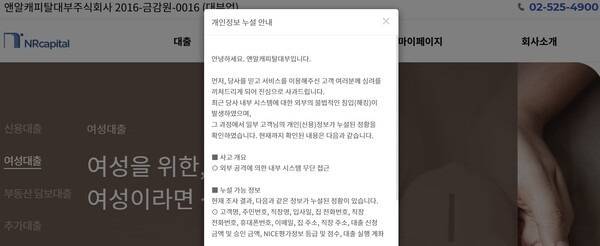
23일 금융권과 금융당국에 따르면, 앤알캐피탈대부는 자사 홈페이지 안내문을 통해 "최근 내부시스템에 외부의 불법적인 침입(해킹)이 발생했다"며 "일부 고객의 개인신용정보가 누설된 정황을 확인했다"라고 밝혔다.
유출 정보에는 고객명, 주민번호, 직장명, 휴대폰번호 등 연락처 뿐만 아니라 대출신청 및 승인금액과 나이스평가정보 등급·점수, 대출 실행 계좌 등 민감한 금융정보가 상당수 포함됐다.
이에 따라 금감원은 지난 12일 현장검사에 착수해 해킹사고의 경위와 정확한 피해 규모, 신용정보법 위반 여부 등을 집중적으로 살펴보고 있다. 금감원은 일단 이번 주까지 검사를 진행한 후 상황에 따라 검사 연장 여부를 검토할 계획이다.
해킹 사실은 이달 초 금융보안원이 다크웹에서 앤알캐피탈 고객 정보가 유출된 사실을 확인하면서 드러났다. 이후 공격자로 추정되는 해커는 회사 측에 39명의 개인정보를 빼내 보유하고 있다며 협상을 시도한 것으로 알려졌다.
금감원은 이 회사 직원이 PC에 비인가 프로그램을 설치하는 과정에서 악성코드에 감염됐고, 이를 통해 해커가 내부 서버에 접속한 것으로 추정하고 있다.
앤알캐피탈은 재발 방지를 위해 보안 체계를 재점검하겠다며 출처가 불분명한 이메일, 문자 내 링크를 클릭하지 말 것을 당부했다. 회사 측은 “금감원 조사 결과와 추가 확인 사항은 신속하고 투명하게 안내드리겠다”며 “당사를 믿고 서비스를 이용해주신 고객 여러분께 심려를 끼쳐드리게 되어 진심으로 사과드린다"고 밝혔다.