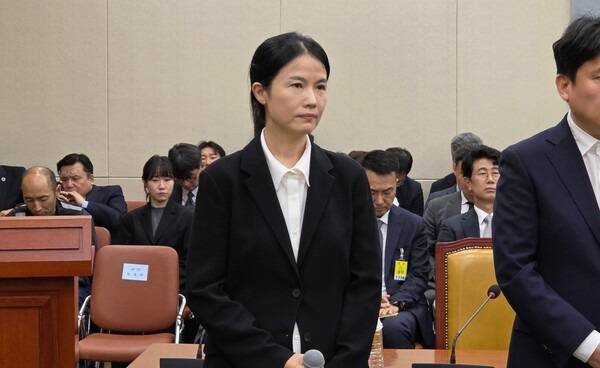
3954만여 건의 회원 개인정보가 유출된 온라인동영상서비스(OTT) 티빙이 6일 국회 과학기술정보방송통신위원회(과방위) 국정감사에서 부실한 보안 투자와 늑장 대응에 대해 질타받았다. 증인으로 출석한 최주희 티빙 대표는 "책임자로서 국민들께 송구하다"며 "그간 보안에 소홀했음을 여실히 느꼈다"고 말했다.
티빙에서는 5월30일 해킹이 발생했으나 회사가 이를 인지한 것은 다음 날인 31일이었다. 당국 신고는 6월1일, 이용자 공지는 6월2일에 이뤄졌다. 유출된 정보는 아이디와 비밀번호(단방향 암호화), 이름, 생년월일, 연계정보(CI)·연계인증정보(DI), 휴대전화번호, 이메일, 환불 계좌번호 등이다. 이 중 휴대전화번호·이메일·환불 계좌번호는 암호화된 채 빠져나갔지만 암호화키까지 함께 유출돼 사실상 평문으로 노출됐다. 활성 계정 2206만개와 휴면·탈퇴 등 비활성 계정 1737만개, 테스트 계정 11만개 등을 합쳐 총 3954만개 계정 정보가 유출됐고 소스코드가 담긴 개발 프로젝트 361건도 함께 빠져나갔다.
이날 티빙 외에도 개인정보 유출 사고를 겪은 SK텔레콤·KT·LG유플러스 등 통신 3사 정보보호최고책임자(CISO)와 토스페이먼츠·강남언니(힐링페이퍼)·듀오 등이 증인으로 출석했다. 그중에서도 가장 큰 규모의 사고를 낸 티빙에 질의가 집중됐다. 신고와 공지가 늦었던 점, 피해 예방을 위한 투자가 부족했던 점이 특히 도마에 올랐다.
이정헌 더불어민주당 의원은 "3954만개의 계정과 361건의 소스코드가 유출됐다"며 "개발자 접속키를 암호화도 하지 않고 소스코드에 평문으로 보관한 이유가 무엇이냐"고 질타했다. 이어 "해커가 가상 서버를 만들어 24기가바이트(GB) 규모의 정보를 빼가는 동안 모니터링조차 되지 않았고 신고 역시 24시간을 넘겨서야 이뤄졌다"고 지적했다. 황정아 더불어민주당 의원도 "역대 최대 규모의 유출 사고인데 티빙만 관련 자료 제출을 거부하는 등 중소기업보다 못한 대응을 하고 있다"고 지적했다.
티빙의 외형 성장에 비해 보안 투자가 뒤처졌다는 비판도 이어졌다. 이훈기 더불어민주당 의원은 "2024년 모의 해킹 당시 접속키 하드코딩 취약점이 발견돼 개선하라는 지적을 받았지만 위험이 완전히 제거되지 않았다"고 지적했다. 이어 "티빙 매출은 최근 5년간 155억원에서 4068억원으로 26배 넘게 늘었지만 외주 인력을 제외한 정보보호 전담 인력은 4명에 불과했다"며 "보안 투자에 소홀했던 것이 결국 정보 유출로 이어진 것"이라고 덧붙였다 .
이에 최 대표는 "아직 개인정보보호위원회 조사가 진행 중인 사안이라 확정되지 않은 내용은 자료로 제출하지 못했다"고 해명했다. 이어 "회사가 작은 규모에서 커 나가며 정보보호 투자액이 늘어난 것은 맞지만 그것이 충분한 수준인지는 미처 살펴보지 못했다"며 "앞으로 인력과 투자를 늘리고 인증과 접근 통제는 매 단계 검증하는 '제로트러스트' 원칙 기반의 글로벌 수준 보안체계로 끌어올리는 데 총력을 기울이겠다"고 말했다.
티빙의 정보보호 투자액은 2023년 18억4000만원, 2024년 17억7000만원에서 지난해 24억8000만원으로 늘었으며 올해는 30억원을 집행할 것으로 추산된다. 티빙은 지난달 개인정보유출 사고 후 기자간담회를 열고 정보보호 투자 방안을 발표하며 투자액을 2030년 100억~120억원 수준으로 끌어올리겠다고 밝혔다. 올해 말까지 정보 보안 담당 내부 인력을 10명으로 늘려 외주 인력을 포함한 전체 규모를 15~16명으로 확대한다는 계획도 내놨다.
이날 유출 사고를 낸 기업에 대한 제재를 강화해야 한다는 지적도 나왔다. 황 의원은 "최근 금융권에서도 해킹 피해가 이어지고 있는데 중소기업은 이를 막아낼 역량이 없다"며 "개인정보 보호에 적극 투자하는 기업에는 보안 컨설팅과 AI 지원을 해주되 티빙처럼 사고를 숨기고 가리려는 기업에는 징벌적 제재를 가해야 하는 것 아니냐"고 물었다.
이에 대해 배경훈 부총리 겸 과학기술정보통신부 장관은 "침해 사고에 대한 미대응·오대응, 자료 제출 거부 등 문제가 있었던 기업에 대해서는 엄중한 대응이 필요하다고 본다"고 답했다.
김가영 기자
Copyright © 블로터