패션 플랫폼 ‘룩핀’ 개인정보 유출…이메일·비밀번호 등 노출
8월29일·9월15~16일 조회
21일 추가 조사 결과 등 공개
남성 패션 플랫폼 '룩핀'을 운영하는 레벨13에서 고객 개인정보 유출 사고가 발생했다. 회사는 데이터 분석 도구인 '메타베이스'의 보안 취약점을 악용한 외부 접근으로 개인정보가 유출된 것으로 보고 있다.
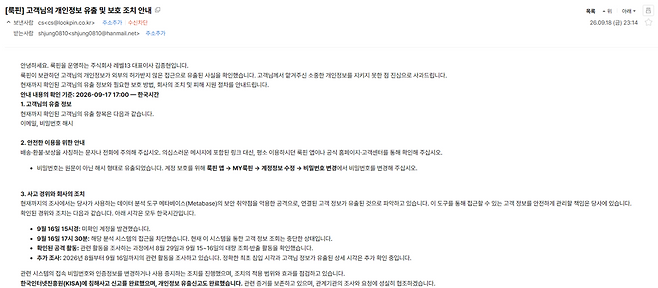
20일 룩핀이 이용자에게 발송한 개인정보 유출 안내에 따르면 회사는 지난 16일 오후 3시께 미확인 계정을 발견하고 같은 날 오후 5시30분께 관련 분석 시스템의 접근을 차단했다.
조사 과정에서는 지난 8월29일과 이달 15~16일 대량 조회·반출 활동이 확인됐다. 회사는 지난 8월부터 16일까지의 관련 접속 기록을 추가로 조사하고 있다.
유출 항목은 이용자마다 다른 것으로 나타났다. 본보가 확인한 안내메일에는 이메일 주소와 비밀번호 해시가 유출된 것으로 적시됐다. 다른 이용자에게는 이메일, 휴대전화번호, 접속 IP가 유출 항목으로 안내된 사례도 확인됐다.
비밀번호 해시는 비밀번호 원문 자체가 아니라 암호화 과정을 거쳐 변환된 값이다. 룩핀은 계정 보호를 위해 이용자들에게 비밀번호 변경을 권고하고 있다.
메타베이스 취약점 악용 정황…시스템 차단
룩핀은 이번 사고가 메타베이스의 보안 취약점을 악용한 공격으로 파악된다고 밝혔다. 메타베이스는 기업이 데이터를 조회·분석하는 데 사용하는 오픈소스 기반 분석 도구다.
한국인터넷진흥원(KISA)도 이달 메타베이스 제품에서 SQL 인젝션과 권한 검증 관련 취약점이 확인됐다며 보안 업데이트를 권고한 바 있다.
룩핀은 사고 확인 뒤 관련 분석 시스템의 접근을 차단하고 접속 비밀번호와 인증정보를 변경하거나 사용 중지하는 조치를 진행했다.
KISA에 침해사고 신고와 개인정보 유출 신고도 마쳤다. 회사는 관련 증거를 보존하고 관계기관 조사에 협조하고 있다고 설명했다.
21일 추가 공지…스미싱·피싱 주의 당부
룩핀은 오는 21일 오후 6시까지 앱과 공식 홈페이지를 통해 추가 조사 결과를 안내할 예정이다. 추가 유출 항목이나 필요한 보호 조치가 확인될 경우 개별 통지도 진행한다는 방침이다.
이용자에게는 개인정보 유출 사실을 악용한 스미싱과 피싱에 대한 주의가 요구된다.
룩핀은 배송·환불·보상 등을 사칭한 문자나 전화를 주의하고, 메시지에 포함된 링크 대신 공식 앱이나 홈페이지를 통해 내용을 확인해달라고 당부했다.
특히 룩핀에서 사용한 비밀번호를 다른 사이트에서도 동일하게 사용하고 있다면 해당 사이트의 비밀번호도 변경하는 것이 필요하다.
룩핀 측은 "고객 개인정보가 외부의 허가받지 않은 접근으로 유출된 사실을 확인했다"며 "추가 유출 항목이나 필요한 보호 조치가 확인되면 지체 없이 안내하겠다"고 밝혔다.