OK저축은행이 고객 정보를 겨냥한 외부 해킹을 당한 이후 13시간 동안 관련 현황조차 파악하지 못한 것으로 드러났다. 조사 결과 고객 250명의 성명과 생년월일뿐 아니라 계좌번호·대출액·연소득 등 금융 정보가 외부로 유출됐다. 예가람저축은행과 웰컴저축은행, DB저축은행에 이어 OK저축은행까지 사이버 공격에 노출되면서 저축은행 업계의 불안감은 커지고 있다.
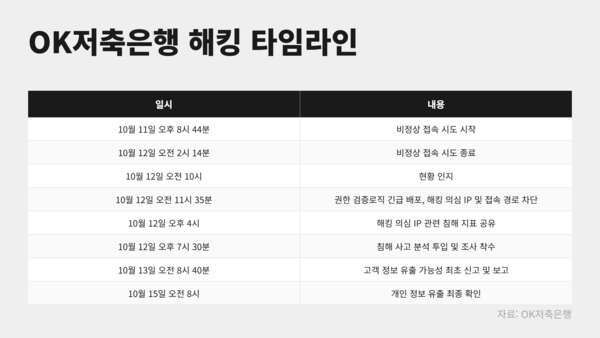
15일 OK저축은행에 따르면 공식 홈페이지 내 대출 신청 웹페이지에 대한 비인가자의 접속 시도가 시작된 것은 11일 오후 8시44분이다. 해킹 시도로 의심되는 인터넷주소(IP)의 접근은 12일 오전 2시14분까지 5시간30분 동안 지속됐다. 공격 대상은 OK저축은행의 대출 서비스를 이용한 고객 정보다.
문제는 OK저축은행이 최초로 관련 내용을 파악한 시점이다. 최초 현황을 파악한 시점은 12일 오전10시로 공격 시도 이후 13시간16분가량이 흐르고서였다. 공격자는 회사의 업무 시간이 지난 저녁부터 새벽을 노린 것으로 추정된다. 금융사 특성상 24시간 보안 체계가 가동돼야 하지만 업무 시간 외에는 취약한 방어 체계를 그대로 노출했다는 평가다.
OK저축은행은 해킹 의심 IP 및 접속 경로를 차단하며 대응했지만 이미 고객 정보가 빠져 나간 뒤였다. 현재까지 파악된 피해 고객은 250명이다. 기존 추정치(183명)보다 67명 늘었다. 유출 항목에는 이름·생년월일·휴대폰번호·주소·이메일·직장명 등 개인 정보가 다수 포함됐다. 또 계좌번호·연소득·대출금액 등 금융 정보도 외부로 빠져나간 것으로 나타났다.
OK저축은행이 관련 사실을 당국에 알린 시점도 문제다. 금융감독원에 고객 정보 유출 가능성을 최초 신고한 것은 13일 오전 8시40분이다. 최초 공격 시도로부터 2일 뒤다. OK저축은행은 이 사이 권한 검증 로직을 긴급 배포하고 접속 경로를 차단했으며 유관기관으로부터 해킹 의심 IP 관련 지표를 공유 받았다고 설명했다.
OK저축은행이 고객 정보 유출을 공식화하며 현재까지 확인된 업계 내 해킹 피해는 4곳으로 늘었다. 앞서 예가람저축은행과 웰컴저축은행에서 개인·법인 고객 정보가 유출됐다. 또 전날 당국에서 실시한 긴급 현황 점검 회의에서 DB저축은행도 사이버 공격에 노출된 사실이 드러났다. 단순 계산으로 저축은행에서 유출된 정보는 약 4만2000건에 달한다.
OK저축은행은 홈페이지에 사과문을 게재하고 정보 유출이 확인된 고객에게 관련 내용을 개별 통보 중이다. 정보 유출에 따른 2차 피해가 발생하지 않도록 출처가 불분명한 링크 클릭 금지, 안심 차단 서비스 이용 등을 안내하고 있다. 아직 피해 고객을 대상으로 한 보상 방안 등은 마련·시행하지 않았다.
OK저축은행 관계자는 "이번 정보 유출 사고를 엄중히 받아들이고 당사를 믿고 이용해 주시는 고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다"며 "이번 사고를 계기로 개인 정보 보호 체계와 보안 시스템 전반을 전면 재점검하고 향후 재발 방지를 위한 보안 시스템 강화에 만전을 다하겠다"고 말했다.
유한일 기자
Copyright © 블로터