외부인 비정상 접근 및 비정상 API 호출... 피해 범위 조사 중 침해 인지 시점따라 피해 규모 결정돼... “유출 발견되면 신속 공지”
협업 플랫폼 두레이(Dooray)에서 침해 정황이 포착됐다. 이로 인해 두레이는 API 서비스를 중단한 상태다.
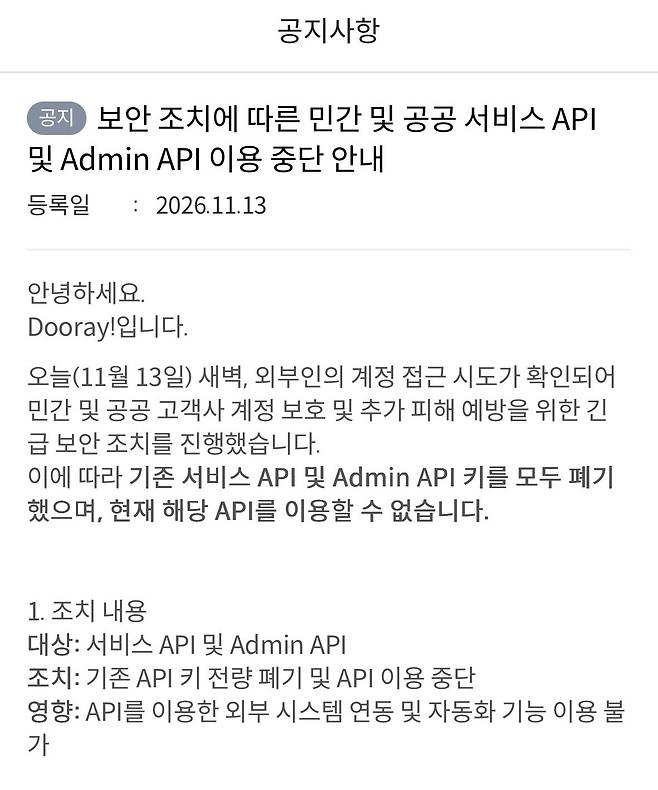
▲두레이의 API 침해 정황으로 서비스 중단 관련 공지. [출처: 두레이 홈페이지]
NHN두레이는 13일 "이날 새벽 외부인 계정 접근 시도가 확인돼 민간 및 공공 고객사 계정 보호 및 추가 피해 예방을 위한 긴급 보안 조치를 진행했다"며 "이에 따라 기존 서비스 API 및 관리자 API 키를 모두 폐기했으며, 현재 해당 API를 이용할 수 없다"고 공지했다.
API 서비스의 안정화 작업을 마치고 안정성이 확보되는대로 서비스를 재개할 방침이다. 현재 API 키 혹은 개인정보 유출 여부는 파악 중이다.
회사 관계자는 "외부 비인가 계정 접근 및 API 키를 이용한 비정상 호출을 확인했다며 추가 피해를 막기 위한 긴급 보안 조치에 착수했으며, 최대한 보수적 관점에서 API 서비스 차단을 결정했다"고 설명했다.
이어 "침해사실 인지 즉시 TF를 구성하고 조치하고 있지만, 피해 범위나 사고 경위, 개인정보 유출 여부 등은 파악 중"이라며 "향후 추가적 피해가 발생한 것을 발견할 경우 고객사 및 관계기관에 신속하게 알릴 것"이라고 말했다.
보안 업계 관계자는 API 서비스를 내렸다는 것은 API에 취약점이 있는 경우이거나, API 키가 특정 고객 혹은 대규모로 유출됐을 가능성이 있다며 침해 사실을 얼마나 빨리 파악하고 조치했는지에 따라 피해 규모를 최소화할 수 있다고 말했다.