SM엔터·계열사 개인정보 유출…“주민번호·계좌번호까지 털렸다”
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
SM엔터테인먼트와 일부 계열사에서 외부 공격으로 임직원 등의 개인정보가 유출된 것으로 알려졌다.
SM엔터테인먼트는 8일 홈페이지에 게시한 개인정보 유출 사고 안내문을 통해 외부 공격자가 비인가 방식으로 업무 시스템에 접근해 일부 문서 파일을 유출했다고 밝혔다.
팬 소통 앱 버블을 운영하는 IT 계열사 디어유와 공연 기획 계열사 드림메이커 엔터테인먼트에서도 유사한 개인정보 유출 사고가 발생한 것으로 확인됐다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
접근 차단 조치 후 개별 통지 및 정밀 조사 중...“개인정보 악용 확인 안 돼”
SM엔터테인먼트와 일부 계열사에서 외부 공격으로 임직원 등의 개인정보가 유출된 것으로 알려졌다.
SM엔터테인먼트는 8일 홈페이지에 게시한 개인정보 유출 사고 안내문을 통해 외부 공격자가 비인가 방식으로 업무 시스템에 접근해 일부 문서 파일을 유출했다고 밝혔다.
회사 측은 이번 사고가 지난 4일께 발생한 것으로 파악했다. 유출된 개인정보는 이름과 휴대전화 번호, 주소, 계좌번호, 주민등록번호, 소속 부서·직위·직책, 계약서에 기재된 정보 등이다.
다만 개인정보 유출 대상자별로 피해 항목은 다른 것으로 나타났다. SM은 현재 정확한 유출 대상과 항목을 확인해 이메일이나 문자 등을 통해 개별 통지를 순차적으로 진행하고 있다.
팬 소통 앱 버블을 운영하는 IT 계열사 디어유와 공연 기획 계열사 드림메이커 엔터테인먼트에서도 유사한 개인정보 유출 사고가 발생한 것으로 확인됐다.
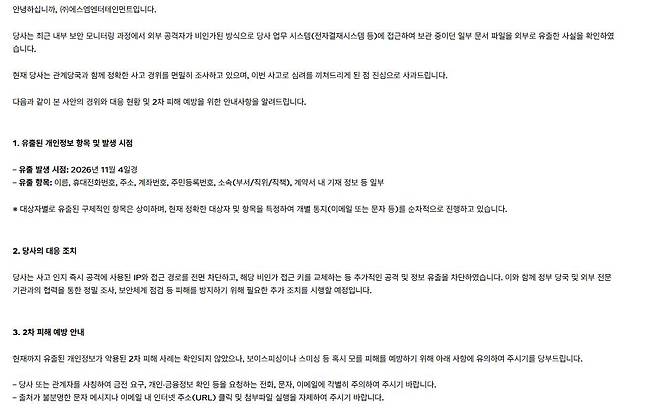
SM은 “사고를 인지한 즉시 공격에 사용된 IP와 접근 경로를 전면 차단하고, 비인가 접근 키를 교체하는 등 추가 공격과 정보 유출을 차단했다”며 “관계 당국과 함께 정확한 사고 경위를 면밀히 조사하고 있다”고 설명했다.
이어 “현재까지 유출된 개인정보가 악용된 2차 피해 사례는 확인되지 않았다”며 “정부 당국 및 외부 전문기관과 협력해 정밀 조사를 진행하고 보안 체계를 점검하는 등 추가 조치를 시행할 예정”이라고 밝혔다.
다만 회사는 보이스피싱이나 스미싱 등 추가 피해 가능성을 고려해 개인정보를 이용한 금전 요구나 금융정보 확인 요청에 주의해 달라고 당부했다.
특히 회사 또는 관계자를 사칭한 전화와 문자, 이메일을 경계하고 출처가 불분명한 메시지에 포함된 인터넷 주소(URL)를 누르거나 첨부파일을 실행하지 말 것을 안내했다.
회사 측은 이번 사고로 피해를 입은 경우 개인정보 보호법에 따른 손해배상 및 법정손해배상을 청구할 수 있으며, 개인정보 분쟁조정위원회에 분쟁조정을 신청할 수 있다고 안내했다.
아울러 “이번 사고를 엄중하게 받아들이고 있다”며 “사내 시스템 접근 제어와 보안 모니터링을 강화하고 철저한 원인 규명과 보안 체계 개선을 통해 유사 사고가 재발하지 않도록 최선을 다하겠다”고 덧붙였다.
허나우 기자 rightnow@kyeonggi.com
Copyright © 경기일보. 무단전재 및 재배포 금지.
- “자동 7명·수동 7명 황금 비율”… 20억 배출 명당 어디?
- "日 여행 가도 괜찮을까"…규모 5.7 지진에 '추가 지진' 경고도
- 아내는 여탕 몰카, 남편은 판매…100차례 찍어 번 돈이 무려
- “공연 전날부터 줄 섰다”… 화성 시민 1만명 매료시킨 ‘가을 음악회’
- "연금 오르면 뭐하나, 생계급여 깎이는데"…커지는 빈곤 노인 '한숨'
- 안세영, 야마구치 꺾고 코리아오픈 정상… 세계 최초 2시즌 연속 11승
- 서울서 올해 '첫눈' 내렸다…작년보다 26일, 평년보다 12일 빨라
- 젠슨 황 딸, 돌연 방한 취소…中 스파이 연루 의혹 보도 영향일까
- "메시지만 62차례"…10대 성착취한 군인, 징역 2년6개월
- “9억5천 받고 9억 반환”… 인천경제청, 대법서 패소 확정