[단독] 랜섬웨어 조직 ‘인크랜섬’, 파낙스 그룹·욱성화학 해킹 주장... 댐, 원자력 인프라 자료 포함?
괴산댐 수문 제어 로직 등 원자력 인프라도 노출... 대표 신분증 사진도 샘플 업로드
“협상에 응하지 않으면 모든 데이터 공개” 협박... 욱성화학 “해킹 소식 들은 바 없어”
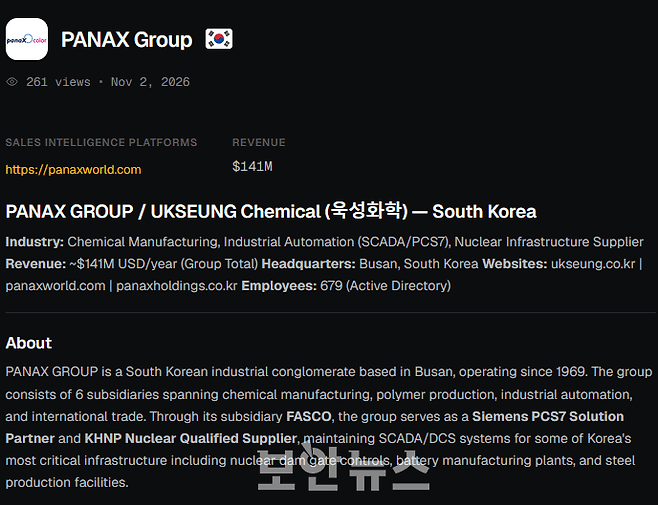
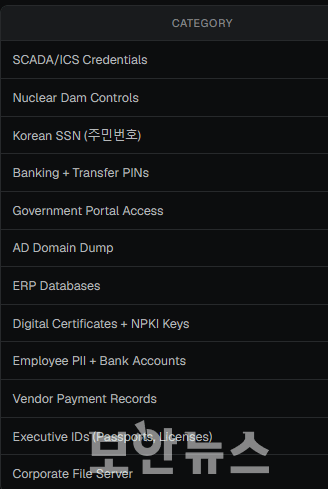
인크랜섬이 탈취했다고 주장하는 데이터는 △욱성화학, 파스코(FASCO), 파낙스에너지 등 6개 파낙스 그룹 도메인 전체에 걸친 679개 사용자 계정 및 784개 컴퓨터 계정 △12개 이상의 서브넷을 아우르는 내부 네트워크 매핑 전체 △유효한 SCADA 접근권한(자격증명) △원자력 시설 작업 관련 계약서 및 견적서, 한수원 유자격 공급업체 인증서 등 원자력 인프라 △괴산댐 취수 수문 #1, #2 및 터널 수문 위치 제어를 포함한 수문 제어 로직 △인터넷 뱅킹 비밀번호 등 금융 관련 데이터 △홈택스 등 정부 포털 접근 권한 △SQL 서버 및 ERP 데이터베이스 △디지털 인증서 및 공인인증서(NPKI) 키 △여권, 운전면허증 등 개인 신원 확인 문서 △임직원 주민등록번호 등 개인정보 △재무, 인사, R&D 등 전 부서에 걸친 파일 서버 등이다.
이 중 가장 큰 파장이 우려되는 대목은 산업 제어 솔루션 기업 파스코 관련 유출 정보다. 해커가 공개한 목록에 따르면 국가 안보 및 산업 핵심 시설의 제어 자격 증명과 설정 파일이 노출됐다. 악의적 공격자가 제어 시스템 권한을 악용할 경우 원전·댐 등 기반시설의 악의적 조작 우려가 있어 국가 안보에도 위협적인 사항이다. 다만 원자력 발전소 핵심 원자로 제어 시스템과 수력 발전·댐 수문 제어 시스템은 물리적·논리적으로 분리돼 있다.
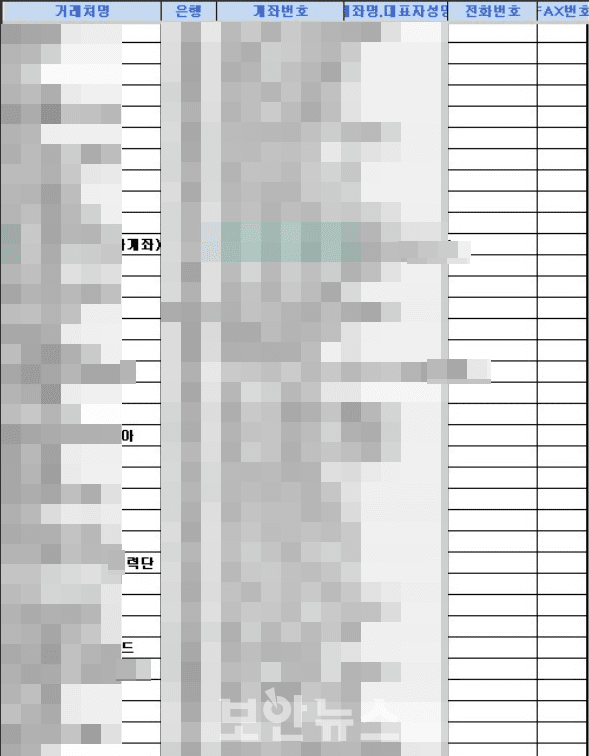
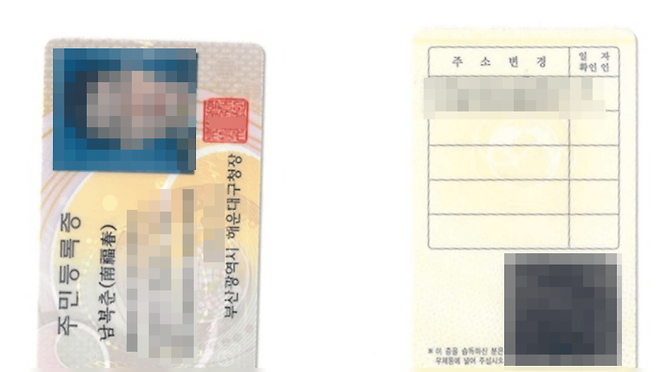
적지 않은 양의 개인정보도 탈취했다는 주장이 나왔다. 특히 '회장 여권' 이름으로 된 파일과 이병수 욱성화학 대표의 신분증 등이 포함됐다. 남복춘 욱성화학 대표의 경우에는 신분증 사본이 그대로 노출됐다.
인크랜섬은 피해 기업과 협상이 타결되지 않을 경우 츄울한 모든 데이터를 전면 공개하겠다고 협박하고 있다.
랜섬웨어닷라이브 등 랜섬웨어 추적 사이트에 따르면 인크랜섬은 6일 기준 DLS에 등록한 피해 기업 수가 990곳으로 공격 건수 기준 상위 7위에 드는 위협적 랜섬웨어 조직이다. 체크포인트 분석에 따르면 비즈니스 서비스의 취약점을 표적으로 삼거나, 사용자 자격 증명을 탈취하기 위한 일련의 스피어 피싱 공격을 감행하는 것으로 알려졌다.
욱성화학 관계자는 랜섬웨어 공격 정황과 관련해 "그런 얘기를 들은 것이 없다"고 밝혔다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.