서울시립대, ‘클릭픽스’ 공격에 노출... ‘가짜 로봇인증’으로 악성 명령어 입력 유도
명령어 입력하면 브라우저 자격증명·개인정보 탈취 가능성... “초기 이상행위 탐지 중요”
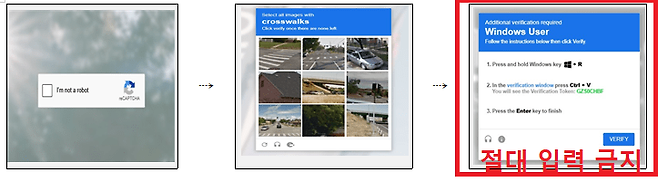
서울시립대학교는 3일 공지사항을 통해 이같은 해킹 시도에 대한 주의사항을 안내했다.
공지사항에 따르면 서울시립대 메인 홈페이지에 접속하면 익숙한 캡차 인증 화면이 표시됐다. 평소대로 인증을 마치고 나면 명령 프롬프트를 실행, 자동으로 클립보드에 복사된 악성 명령어를 '붙여넣기'(Ctrl+V)하도록 유도했다.
서울시립대는 "정상적 보안 인증은 키보드로 명령어 입력을 요구하지 않는다"며 "가짜 캡차 인증 화면은 3일 오후 2시부터 표출되지 않도록 조치했다"고 밝혔다.
이른바 '클릭픽스'(ClickFix) 공격 유형이다. 보안 취약점을 직접 뚫지 않고 사용자에게 익숙한 절차, 습관, 신뢰 등을 악용해 사용자가 직접 악성 명령어를 실행하도록 속이는 사회공학적 공격 기법이다.
SK쉴더스가 9월 발표한 보고서에 따르면 클릭픽스 공격은 최근 서울시립대에 시도된 공격처럼 가짜 캡차 화면을 주로 악용하는 것으로 나타났다. 정상적 보안 확인·문제 해결 과정처럼 보이는 화면을 만들어, 사용자가 스스로 악성 명령어를 복사·붙여넣기하거나 터미널에서 실행하도록 유도하는 공격 기법이다. 캡차는 정상 웹사이트에서도 자주 접하는 절차이기 때문에 사용자가 의심 없이 다음 행동을 수행하기 쉽다.
공격자 의도대로 명령어를 실행할 경우 공격자 서버에서 추가 악성코드가 시스템에 설치될 우려가 있다. 이 경우 브라우저 자격증명과 쿠키, 가상자산 지갑 정보, 이메일 계정 등을 노리는 정보 탈취형 악성코드(인포스틸러)가 자주 활용된다. SK쉴더스 분석에 따르면 일부 사례에서는 원격 접근 도구(RAT)가 설치돼 공격자가 감염 시스템을 지속적으로 제어하는 경우도 확인됐다.
실제 국내 한 큐레이션 매거진 사이트가 악성 스크립트 삽입으로 클릭픽스 유로 경로에 악용된 사례도 확인됐다. 서울시립대와 마찬가지로 가짜 캡차 화면을 노출한 뒤 클립보드에 복사된 파워셸(PowerShell) 명령을 직접 실행하도록 유도하고 최종적으로 정보탈취형 악성코드 룸마C2(LummaC2)를 설치하는 방식이었다.
기존 피싱 공격 기법처럼 피싱 사이트로 유도해 사용자가 직접 개인정보나 계정정보(크리덴셜)을 입력하도록 하는 것과 달리 클릭픽스는 명령어를 직접 실행하도록 유도한다는 점에서 더욱 위협적이다.
SK쉴더스는 클릭픽스 공격에 대응해 3가지 주의·당부사항을 공유했다. 구체적으로 △캡차 화면에서 운영체제 명령 실행 요구 여부 확인 △명령 실행 환경의 권한 통제 △엔드포인트 탐지 및 대응(EDR) 기반 이상행위 탐지·대응과 보안 관제 등이다.
SK쉴더스는 "사용자 교육과 기술적 통제로 공격 표면을 줄이되, 감염 이후의 이상 행위를 실시간 탐지하고 신속히 대응하는 체계가 함께 요구된다"며 "클릭픽스 공격은 브라우저 자격증명, 가상자산 지갑, 이메일 계정 등 고가치 데이터를 빠른 속도로 수집·유출하기 때문에, 감염 초기 이상행위를 신속하게 탐지하고 차단하는 것이 피해 확산을 줄이는 방안"이라고 강조했다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.