[단독]“北, 뭐든 할만큼 충분한 자금 확보…中 범죄조직에 돈세탁 하청”
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
"북한은 원하는 것은 무엇이든 할 수 있을 만큼의 충분한 자금을 확보했다. 미국과 한국에 엄청난(massive) 국가안보 위협이 되고 있다."
미국 연방수사국(FBI)이 최근 세계 최대 가상자산 거래소 바이낸스에 대한 해킹 사태의 배후로 북한을 지목한 가운데 FBI에서 12년간 북한의 불법 금융거래를 추적했던 닉 칼슨 TRM랩스 선임 조사관(사진)은 2일(현지 시간) 동아일보와의 화상 인터뷰에서 이같이 밝혔다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
“추적 피하려 잘게 쪼개 자금세탁… 훔친 돈으로 핵-미사일 개발 가속”
국제사회 제재 사실상 무력화
“한미 국가안보에 엄청난 위협 돼… 韓도 여러 단계 안전장치 마련을”
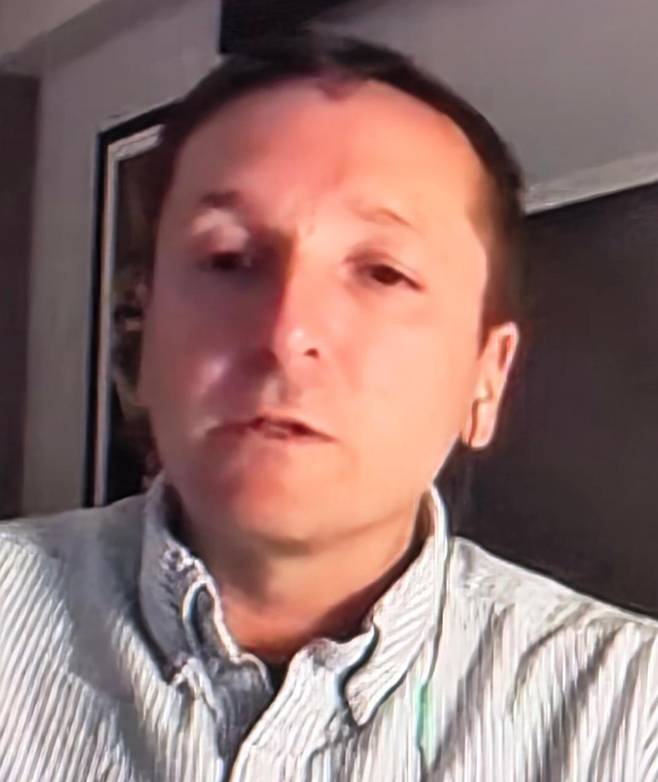
미국 연방수사국(FBI)이 최근 세계 최대 가상자산 거래소 바이낸스에 대한 해킹 사태의 배후로 북한을 지목한 가운데 FBI에서 12년간 북한의 불법 금융거래를 추적했던 닉 칼슨 TRM랩스 선임 조사관(사진)은 2일(현지 시간) 동아일보와의 화상 인터뷰에서 이같이 밝혔다. 그는 “북한이 해킹 등으로 훔친 돈이 북한 핵·미사일 프로그램의 자금원이 되고 있다”며 “이제 북한은 과거 자금 부족으로 하지 못했던 일까지 실행할 자유를 얻었다”고 강조했다. 국제사회가 북한을 겨냥해 부과해 온 경제 제재가 가상자산 해킹 등을 통한 자금 확보로 사실상 무력화되고 있다는 의미다.
칼슨 조사관이 활동 중인 TRM랩스는 지난달 29일 발생한 바이낸스 해킹 당시 FBI의 공식 발표에 앞서 북한 소행을 먼저 지목한 민간 블록체인 분석업체다. 그는 이번 범행의 배후를 분석하는 과정에서 초기 추적을 포함한 각종 실무 업무를 총괄했다. FBI 재직 때는 북한의 무역 기반 자금 세탁에 관한 대규모 수사에 참여했고 여러 조사 활동에 대한 공로로 2013, 2017년 두 차례 FBI 국장상을 수상했다.
● “해킹, 北 최대 수입원… 중단할 이유 없어”
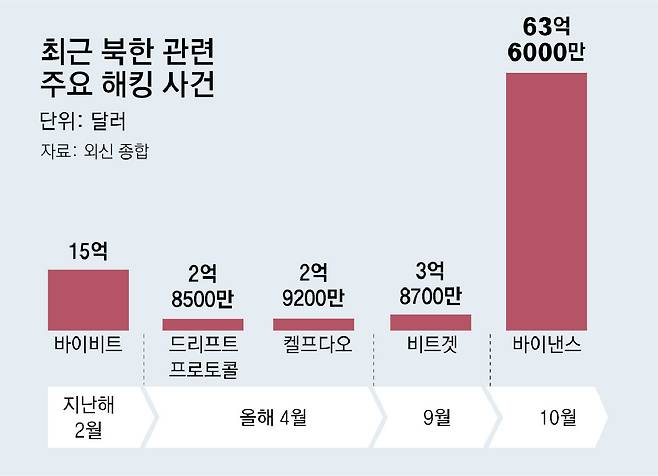
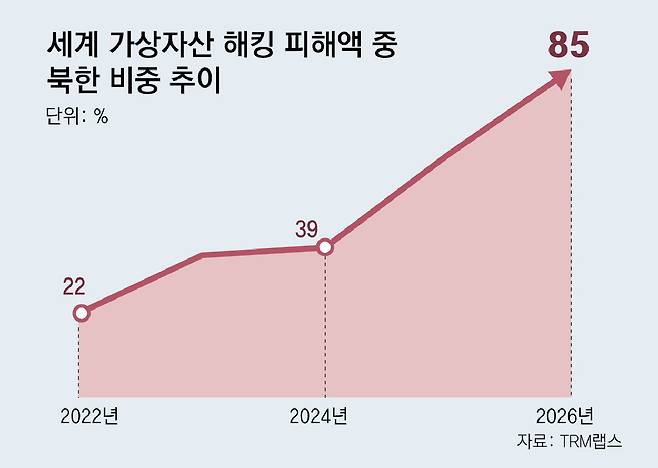
그는 “가상자산 탈취가 이제 북한의 최대 수입원이 됐다”며 그 규모가 러시아에 대한 무기 판매 및 병력 파견, 해외 정보기술(IT) 노동자 활동을 통한 수입보다 크다고 분석했다. 이어 “북한은 많아야 수백 명을 투입해 수십만 명이 자원 채굴 산업에서 벌어들이는 것보다 많은 돈을 얻을 수 있다”며 “북한이 해킹을 중단할 이유가 없다”고 말했다. 또 “북한이 세계 최고의 악성 코드 개발자나 해킹 기술자를 보유한 것은 아니다”라면서도 “공격 대상에 대한 정찰과 조사, 사전 준비에서는 최고 수준”이라고 평가했다.
칼슨 조사관은 “미국과 동맹국들이 노력했지만 북한을 제어하지 못했다”며 기존 대응의 한계를 지적했다. 특히 여러 가상자산 거래소와 협력해 탈취 자금만 추적하고 차단하는 식의 방어적 접근으로는 북한을 제어할 수 없다고 강조했다. 그는 “미국, 한국, 대만 등이 북한에 실질적인 대가를 치르게 할 ‘공세적 수단(Offensive tools)’의 활용을 진지하게 검토해야 한다”고 주문했다.
● “바이낸스에서 거액 유출 순간 北 소행 인지”
그는 “북한의 기존 해킹 조직인 트레이더트레이터, 라자루스의 활동과 직접 연결되는 매우 명확한 징후를 거의 즉시 발견했다”며 “이러한 단서들을 바탕으로 북한의 소행이라는 사실을 곧바로 알 수 있었다”고 말했다. 또 “과거 북한의 탈취 자금을 세탁해 온 중국 범죄 조직도 이번에 등장했다”고 덧붙였다.
한국 금융기관을 향해서도 경고를 내놨다. 그는 “내가 한국의 은행이나 가상자산 거래소 관계자라면 단 하나의 보안 취약점(single point of failure) 때문에 막대한 자산을 잃는 일이 없도록 하는 데 집중할 것”이라며 “여러 단계의 안전장치를 마련해야 한다”고 강조했다. 이어 “엔지니어 한 명의 노트북이 해킹당한 것만으로 이번 (바이낸스) 사건이 가능했다면 용납할 수 없을 정도로 허술한 내부 통제”라고 지적했다.
워싱턴=신진우 특파원 niceshin@donga.com
Copyright © 동아일보. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
- [단독]“北, 원하는 건 뭐든 할 자금 확보… 中 범죄조직에 돈세탁 하청”
- 고개 숙인 김민석 “반명-신천지 비밀연합 증거 없었다”
- [단독]‘착공’ 수도권 공공주택 4채중 1채, 공정 0%대
- 트럼프 정치 운명 갈린다… 오늘 중간선거 표심 윤곽
- “유출된 ‘1호기 탑승자 파일’ 작성자는 MOFA”
- 청춘들 ‘판’을 뒤집다
- 감기약 92만정으로 필로폰 4만명분 1.36kg 제조한 일당
- 李 “주요지역 실거래가 놀라울 정도로 떨어져”… 강북은 고공행진
- 靑 “전작권 전환, 조건 넘어서는 합의 가능”
- [오늘과 내일/윤완준]소통 강조한 대통령, 野와도 다시 대화해야