[단독] 미래에셋그룹 노렸나…계열사 3곳 연쇄공격
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
미래에셋그룹 계열사 3곳이 잇따라 해킹 공격에 노출되는 사상 초유의 사태가 벌어졌다. 미래에셋생명과 미래에셋자산운용에 이어 에너지인프라자산운용에도 해킹 시도가 발생했다.
앞서 지난달 26일 보험권에서 처음으로 고객 개인 신용정보가 유출된 미래에셋생명을 시작으로 미래에셋자산운용과 개인 고객을 대상으로 영업하지 않는 에너지인프라자산운용까지 확대됐다는 점에서 사실상 '미래에셋그룹'을 타깃으로 한 공격이라는 분석도 제기된다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
민감정보 유출 등 피해는 아직 없어
전문가 “이례적 사안…보안 점검을”
미래에셋그룹 계열사 3곳이 잇따라 해킹 공격에 노출되는 사상 초유의 사태가 벌어졌다. 미래에셋생명과 미래에셋자산운용에 이어 에너지인프라자산운용에도 해킹 시도가 발생했다. 국내 금융그룹에서 계열사 3곳이 연쇄적으로 해킹 공격 대상에 오른 것은 전례를 찾기 어려운 일이라는 점에서 불안감이 커지고 있다.
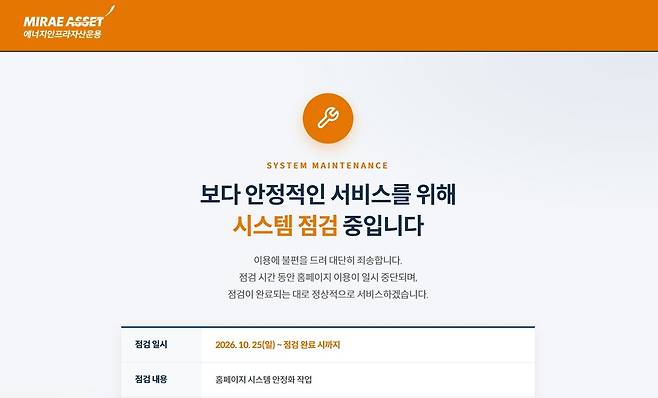
2일 금융투자 업계에 따르면 에너지인프라자산운용은 최근 해킹 시도가 포착돼 금융 당국 등에 관련 사실을 보고하고 자체 조사 중이다. 해킹 시도는 미래에셋자산운용과 비슷한 시기에 발생했으며 아직 민감 정보 유출 등 구체적인 피해는 발생하지 않은 것으로 알려졌다. 프로그래밍 언어인 PHP 침해 사고는 아닌 것으로 전해졌다. 현재 에너지인프라자산운용은 ‘시스템 안정화 작업’을 이유로 홈페이지 접속이 일시 중단된 상태다.
에너지인프라자산운용은 미래에셋그룹 계열의 에너지·인프라 전문 사모펀드 운용사다. 2017년 한국전력의 자금을 활용한 에너지신산업펀드 운영에 참여하는 등 민간 자산운용사를 넘어 정책성 에너지 투자자금을 전문적으로 운용하는 회사 성격이 강하다.
업계에서는 동일 금융그룹 계열사 3곳이 잇따라 해킹 공격에 노출되면서 그룹 차원의 보안 체계에 대한 우려의 목소리가 나온다. 앞서 지난달 26일 보험권에서 처음으로 고객 개인 신용정보가 유출된 미래에셋생명을 시작으로 미래에셋자산운용과 개인 고객을 대상으로 영업하지 않는 에너지인프라자산운용까지 확대됐다는 점에서 사실상 ‘미래에셋그룹’을 타깃으로 한 공격이라는 분석도 제기된다. 미래에셋그룹은 2008년 해커들의 디도스(DDoS) 공격을 받아 홈페이지 접속 장애가 발생한 바 있다.
최근 일어난 금융권 해킹 사태에서 북한 인터넷프로토콜(IP) 공격이 다수 발견된 점도 우려감을 키우는 대목이다. 보안 업계의 한 고위 임원은 “민감 정보가 유출되지 않아도 특정 그룹의 계열사들이 연쇄적으로 해킹 피해를 입었다는 점에서 타깃이 됐을 수 있다”며 “그룹 차원의 보안 점검도 필요해 보인다”고 말했다.
윤지영 기자 yjy@sedaily.com
Copyright © 서울경제. 무단전재 및 재배포 금지.
- “한국에선 月330만원 그냥 벌더라”…외국인 ‘꿀알바’ 걸리면 쫓겨난다
- 잘나가던 친구들 갑자기 이럴 줄이야…벌이 반 토막 난 중산층 무려
- “당장 식탁에 올려야겠네”…美 영양사가 추천한 염증 잡는 음식, 뭐길래?
- 전국민 ‘판도라 상자’ 열린다…“이용자 3200만” 싸이월드, 11월 부활 선언
- “싼 맛에 샀는데 뒤통수” 난리 나더니 ‘화들짝’…결국 백기 든 유니클로, 무슨 일
- 옥주현이 190억에 산 ‘한남더힐’ 자택, 반년 만에 경매行
- “폭락? 오히려 좋아” 기다렸다는 듯 ‘폭풍 매수’…금값 떨어지자 중국인들 ‘들썩’
- 내과 의사도 “큰일 난다, 절대 먹지 말라” 경고…담도암 위험 확 높인다는 ‘이 음식’
- “8500만원 줄게, 사귀자” 한 편만 보려다 밤샜다…한국인들 홀린 ‘이 드라마’
- “이게 가능해?” 한국 사람들 대단…놀러 왔다가 기차 타고 깜짝 놀란 외국인들