[단독] “파일 이용하려면 비트코인 400만원어치 내라”… 시놀로지 NAS 노린 랜섬웨어 공격에 피해 속수무책
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
대만 데이터 저장장치 기업 시놀로지(Synology)의 네트워크 연결 저장장치(NAS) 보안 취약점을 겨냥한 랜섬웨어 공격이 국내에서 확산하고 있는 것으로 30일 확인됐다.
공격자가 노린 것은 장비 구동과 파일 관리를 맡는 시놀로지 자체 운영체제 '디스크스테이션 매니저(DSM)'의 보안 취약점이다.
시놀로지는 "2024년 12월 보안 패치가 배포된 취약점을 악용해 구버전 DSM을 실행하는 장치를 표적으로 삼는 랜섬웨어 공격을 확인했다"며 "취약한 DSM 버전을 사용 중인 모든 고객에게 시스템 보호를 위해 최신 버전으로 즉시 업데이트할 것을 강력히 권고하고 있다"고 했다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
시놀로지 늑장 공지에 피해 커져… 복구비·보상엔 ‘무응답’
KISA에도 피해 신고 다수 접수… 피해자 기술지원 준비
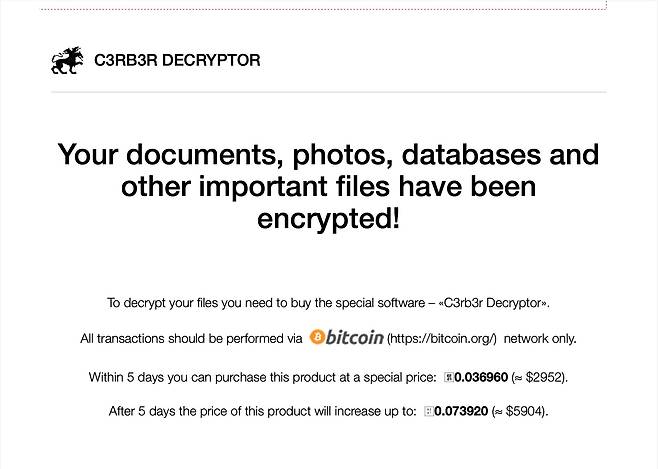
대만 데이터 저장장치 기업 시놀로지(Synology)의 네트워크 연결 저장장치(NAS) 보안 취약점을 겨냥한 랜섬웨어 공격이 국내에서 확산하고 있는 것으로 30일 확인됐다. 민간 분야 사이버 침해사고 대응기관인 한국인터넷진흥원(KISA)에도 국내 이용자들의 피해 신고가 다수 접수됐다. 공격자는 사진·문서를 암호화해 열지 못하게 한 뒤 복구 대가로 0.036960비트코인(BTC)을 요구하는 것으로 파악됐다. 파일을 다시 이용하려면 약 2952달러(약 400만원)를 내라는 것으로, 기한을 넘기면 요구액을 두 배로 올리겠다고 협박하고 있다.
시놀로지는 해외에서 피해가 잇따르고 보안업체의 공격 분석까지 나왔는데도 별도의 경고를 내놓지 않다가, 뒤늦게 공식 홈페이지에 공격 사실을 알리고 보안 업데이트를 권고했다. 이미 잠긴 파일은 기존 백업으로 복원하라고 안내했을 뿐, 암호를 풀어주는 복호화 도구나 피해 보상안은 내놓지 않았다.
NAS는 인터넷이나 내부망에 연결해 사진·영상·업무자료를 저장하고 공유하는 장치다. 개인용 클라우드뿐 아니라 기업의 파일 공유·백업 서버로도 쓰인다. 공격자가 노린 것은 장비 구동과 파일 관리를 맡는 시놀로지 자체 운영체제 ‘디스크스테이션 매니저(DSM)’의 보안 취약점이다. 백업본까지 암호화되면 원본 자료를 되살릴 수단도 잃을 수 있다.
◇ 파일 암호화 뒤 협박문… 복구 프로그램 구매 강요
국내에서는 지난 28일을 전후로 시놀로지 NAS에 보관한 파일이 암호화돼 열리지 않는 피해가 잇따라 발생했다. 필요한 일부 시스템 폴더를 제외하고 저장된 파일을 찾아 암호화하는 악성코드에 감염된 것이다. 파일명 끝에는 ‘.L0CK3D’라는 확장자가 붙었다. 파일 내용 자체가 암호화되는 공격이라 이름이나 확장자를 바꿔도 사진·문서를 정상적으로 열 수 없다.
공격자는 암호화한 파일이 담긴 폴더에 협박문을 남겼다. 이용자에게 파일을 되찾으려면 ‘C3RB3R DECRYPTOR’라는 복호화 프로그램을 사라고 요구했다. 결제 수단은 비트코인으로 한정하고 지급 기한은 5일로 제시했다. 기한을 넘기면 요구액을 0.073920BTC, 약 5904달러(약 800만원)로 올리겠다고 협박했다.
해외에서는 이달 들어 유사한 피해가 나타났다. 중국 보안업체 360은 전날 자사 랜섬웨어 대응 서비스에 관련 요청이 여러 건 접수됐다며 피해 장비에서 확보한 악성코드 분석 결과를 공개했다.
360은 공격자가 지난 9월 공개된 시놀로지 운영체제 DSM의 취약점 두 건(CVE-2026-13639·CVE-2026-13684)을 악용해 침투한 뒤, 기존 랜섬웨어 ‘Cerber’의 변종인 ‘C3RB3R’로 파일을 암호화했다고 분석했다. 외부 공격자가 로그인하지 않고도 파일을 읽거나 바꿀 수 있는 결함으로, 보안 취약점 심각도 평가(CVSS)에서 각각 10점 만점에 9.8점을 받았다.
◇ 시놀로지 “구버전 DSM이 표적”… 복구비·보상엔 무응답
시놀로지는 “2024년 12월 보안 패치가 배포된 취약점을 악용해 구버전 DSM을 실행하는 장치를 표적으로 삼는 랜섬웨어 공격을 확인했다”며 “취약한 DSM 버전을 사용 중인 모든 고객에게 시스템 보호를 위해 최신 버전으로 즉시 업데이트할 것을 강력히 권고하고 있다”고 했다.
시놀로지는 또 최신 DSM을 쓰면 해당 취약점으로부터 보호받을 수 있다고 설명했다. 감염된 장비는 네트워크에서 분리하되, 연결을 끊을 수 없으면 전원을 끄라고 했다. 사고 시점과 시스템 정보, 로그인 기록 등을 정리해 기술지원팀에 문의할 것도 권했다. 데이터 복구에 대해서는 “백업 데이터를 사용해 복구하라”고 했다. 미리 저장한 백업본이나 특정 시점의 파일 상태를 보관하는 ‘스냅샷’으로 되돌리라는 것이다.
시놀로지는 다만 복호화 도구의 보유·개발 여부와 복구비 지원, 보상 계획 등에는 별도의 입장을 내놓지 않았다. 국내외 피해 규모와 주요 피해 모델, 최초 인지 시점도 공개하지 않았다.
◇ KISA, 기술지원 준비… 피해 규모·대응 상황은 비공개
KISA에 국내 피해 신고가 접수되기 시작한 것은 지난 28일 전후로 파악된다. KISA 기술지원팀은 신고 내용을 검토한 뒤 접수자에게 연락해 대응 방안을 안내할 방침인 것으로 전해졌다.
KISA는 현재 대응 상황과 최초 공격 시점, 원인, 피해 규모, 후속 조치를 묻는 조선비즈 질의에 “특정 기업 및 서비스와 관련된 침해사고 발생 경위와 원인, 피해 규모 및 대응 상황에 대해서는 구체적인 답변이 어렵다”고 했다.
시놀로지는 세계 여러 지역에 1400만 대 이상의 시스템을 구축한 기업이다. 한국에서도 빠르게 사업을 키우고 있다. 최근 3년간 한국 시장 매출이 평균 두 자릿수 성장률을 기록했고, 기업간거래(B2B) 부문의 연간 매출은 50% 이상 늘었다고 밝혔다.
국내에서는 SBS가 영상 저장·편집용 파일 서버로, SK해운이 파일 공유·원격 백업용으로, 대한항공 항공우주사업본부가 파일 공유·협업용으로 시놀로지 시스템을 도입했다. 시놀로지는 지난 9월 18일 시스템의 보안 취약점을 해결하기 위한 업데이트를 배포한 바 있다. 보안업계 전문가는 “기업용 장비가 공격받으면 업무자료와 백업본이 손상돼 업무 차질로 번질 수 있어 빠른 조치가 필요하다”고 말했다.
- Copyright ⓒ 조선비즈 & Chosun.com -
Copyright © 조선비즈. 무단전재 및 재배포 금지.
- “용량당 제조원가 HBM4의 10% 수준”… HBF, 낸드플래시 시장 구세주 될까
- 상장사 M&A로 2년만에 60억 챙긴 이정재·아티스트컴퍼니... 소액주주는 빈손
- 페라리부터 테슬라까지 쏟아지는 고성능차… 제네시스 마그마로 따라 붙는 현대차
- [법조 인사이드] 특허만큼 중요한 삼성의 ‘전략 보고서’… 前 임원 징역 3년 이유는
- 서울 아파트 경매 5건 중 1건이 한 건물… 쌍문동 청년주택에 무슨 일
- [전문가 10인 진단]② 입주 절벽에 이주 수요까지… 전셋값 상승 ‘만장일치’
- [동네톡톡] 술 마시고 화투까지… 수원역 노숙인 텐트에 결국 철제 펜스
- 대통령 전용기 탄 168명 정보 유출…靑 “사전 인지 후 대응”
- [비즈톡톡] 올리브영도 몸 사리는데… 메가커피가 ‘K커피 무덤’ 뉴욕에 베팅한 이유
- 대만, 中 반도체 수출통제 확대 추진… 칩·소재·장비까지 겨냥