[단독] 미래에셋생명 유출사고, ‘웹셸’ 업로드 취약점 때문?
웹 서버 원격으로 제어할 수 있는 취약점... SKT 유심정보 유출도 웹셸 때문
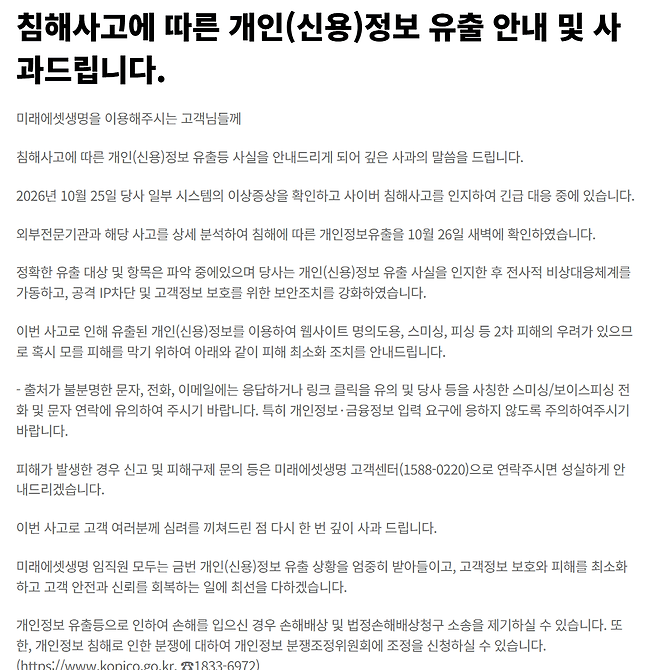
29일 한 정보보호 전문가는 <보안뉴스>에 "26일 미래에셋생명 침해 사고 발생 이후 금융권 안팎에서 이와 관련이 깊어 보이는 침해지표(IoC)가 긴급 공유됐다"며 "웹셸 업로드 취약점을 악용한 공격에 당했으며, 이후 공격자는 '토르'(Tor) 브라우저 등을 사용하는 등 해외에서 여러 IP를 경유해 데이터 유출을 시도한 것으로 보인다"고 밝혔다.
앞서 미래에셋생명은 25일 일부 시스템에서 이상 증상을 확인하고 26일 개인정보 유출 사실을 파악한 바 있다. 미래에셋생명은 사고 인지 이후 비상 대응 체계를 가동하고 공격 인터넷주소(IP)를 차단했다. 미래에셋생명 홈페이지는 침해 사고 이후 현재까지 접속이 되지 않는 상태다.
웹셸 업로드 취약점은 공격자가 파일 업로드 기능을 통해 웹 서버측 스크립트 파일을 실행하고 서버를 원격으로 제어할 수 있는 보안 취약점이다. 지난해 SK텔레콤 유심정보 유출 사고 역시 웹셸 업로드 취약점이 악용됐다. 당시 해커는 웹셸 업로드 취약점으로 서버에 침투한 후 BPF도어 계열 악성코드를 실행해 정보를 유출했다.
공격자가 웹셸을 웹 서버에 설치하면 서버 권한을 탈취하고 서버에서 임의의 코드를 실행하는 것도 가능하다.
오픈소스 웹 애플리케이션 보안 프로젝트 OWASP도 "웹셸 파일 업로드 기능이 공격 경로로 악용될 수 있다"며 "만약 공격자가 PHP 스크립트와 같은 실행 가능한 코드를 업로드할 수 있다면, 운영체제 명령을 실행하고 파일 시스템의 정보를 읽거나 수정하며 백엔드 데이터베이스에 접근할 수 있다. 궁극적으로 서버 전체를 완전히 장악할 수도 있다"고 경고했다.
전체 소스 중 파일 업로드 기능이 있는 곳이 몇 개인지 식별하는 것은 그다지 어렵지 않다는 점에서 웹셸 업로드 취약점에 당했다는 것은 '기본'을 지키지 않았기 때문이라는 지적도 관련 업계에선 나온다. 파일 업로드 기능을 악용한 침투는 다른 취약점처럼 내부 구조를 파악하고 모의해킹을 해보고 무언가를 변조해볼 필요 없이 상대적으로 쉽게 침투가 가능하다는 것이다.
다른 보안 업계 전문가는 "신규 제로데이 공격뿐 아니라 기존 전자금융 기반시설 취약점 점검 항목에 대한 성실한 점검이 필요한 시점"이라고 말했다.
미래에셋생명 관계자는 "이번 침해 사고와 관련, 공격 원인 등을 조사 중이며 복구 작업도 동시에 진행하고 있다"며 "미래에셋생명은 침해 사고에 따른 고객 피해를 최소화하기 위한 노력을 지속하고 있다"고 밝혔다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.