[PHP 파장] 패치 공개 일주일, 국내 서버 적용률 5.5%... 94% 무방비
8.1 이하 서버 포함 시 5.5%만 패치 완료된 셈
패치 대상 서버 수 약 18% 증가... 업데이트율 4% 추정
PHP 엔진 원격 코드 실행 취약점 'PHP2셸'(PHP2Shell) 공식 패치가 공개된지 일주일이 지난 29일 오전 현재, 국내 서버들 가운데 패치 적용률은 6%가 채 안되는 것으로 나타났다. 94%가 아직 무방비인 셈이다. 패치가 안되는 PHP 구버전을 쓰는 서버들 가운데, 패치 적용이 가능한 신버전으로 업데이트한 서버도 약 4%에 불과한 것으로 추정된다.
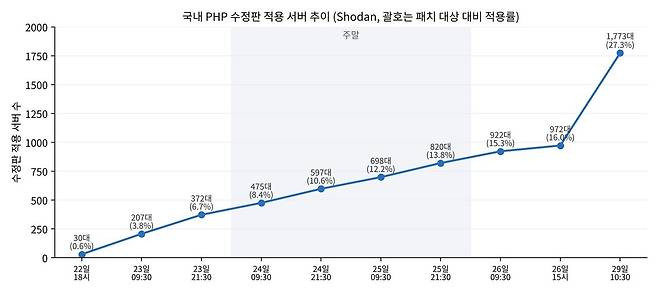
29일 <보안뉴스가> 에스케어와 함께 조사한 결과, PHP를 쓰는 국내 서버들 가운데 패치 대상 서버의 27.3%만이 패치가 적용된 수정판을 사용하는 것으로 나타났다. PHP가 배포한 패치는 8.2버전부터 지원된다. 8.2~8.5 버전을 쓰는 국내 서버는 약 6500대이며, 29일 오전 기준 1773대만이 수정판이다. 나머지 4731대(72.7%)는 여전히 수정판으로 바뀌지 않았다.
CISA 'KEV' 등록 후 패치 속도 올랐지만... 여전히 방어자가 느려
패치 적용이 안되는 PHP 8.1 이하 버전을 쓰는 국내 서버 수는 전체 PHP 서버의 약 80% 가량으로 집계됐다. 국내 서버 100대 중 20대가 8.2 이상 버전을 쓰는 패치 대상이고, 그 중 27.3%인 5.5대만 패치가 적용된 것이다. 즉, 국내 서버 가운데 6%가 채 안되는 서버만이 PHP 취약점 패치가 됐고, 나머지 94%는 여전히 무방비인 셈이다.
23일 오전 기준, 패치 공개 36시간이 지났을 때 패치 대상 서버의 적용률은 약 4%에 불과했다. 이후 26일 오후부터 패치 적용률이 급격하게 상승했다.
미국 사이버보안·인프라보안청(CISA)은 26일(현지시간) 두 취약점을 '알려진 악용 취약점'(KEV) 목록에 올렸다. 실제 공격에 쓰이고 있다는 사실을 공식 인정한 것으로, 연방기관에는 29일까지 조치하라고 지시했다. KEV 지정과 국내 패치 속도 사이의 직접적 인과 관계를 단정할 수는 없지만, 위험이 공식화된 시점과 패치가 빨라진 시점은 겹친다. 실제로 26일 이후 패치 적용 속도는 시간당 약 12대꼴로, 시간당 8~10대였던 주말 무렵에 비해 빨라졌다.
공격 시도 급증하는데 ... 구버전 → 신버전 전환 서버 4% 불과
8.2버전 이상의 패치 적용률은 23일 오전 4%에서 29일 오전 27.3%로 속속 증가하고 있다. 8.1 이하 구버전은 신버전으로 전환이 이뤄져야 패치가 가능하다. 23일 오전 기준 8.2버전 이상은 5500여대로 조회됐으며, 29일 오전에는 약 6500대로 조회됐다. 패치가 가능해진 서버 수가 일주일만에 약 1000대, 18% 가량 늘어난 것이다.
패치 적용이 안되는 구버전 서버는 쇼단으로 약 2만3000~2만5000여대로 조회된다. 신버전 서버가 늘어난 이유가 기업 업데이트 결과라고 추정한다면, 약 4~4.3% 만이 신버전으로 전환한 것으로 추산된다. 단, PHP 버전 확인이 안되는 서버는 집계에서 제외했다.
이 때문에 정부 및 보안 업계는 기업들에게 구버전 PHP 서버를 신버전으로 신속하게 전환하라고 권장하고 있다. 하지만 급격하게 전환하면 작동에 문제가 생길 수 있어 강제하긴 어렵다는 게 호스팅 업계 설명이다.
호스팅 업계 관계자는 "처음 웹사이트를 만들 때 쓴 PHP 버전과 서버 버전이 맞아야 정상적으로 돌아가는데, 버전을 바꾸면 기존 코드나 플러그인, 테마가 작동하지 않을 수 있고 소스를 고쳐야 하는 경우도 많다 "며 "일괄 전환으로 인한 장애 가능성을 감안해 백포트 패치나 완화 조치 등을 병행하고 있다"고 밝혔다.
게다가 기존 수정판으로 해결되지 않는 새 결함(CVE-2026-115560)은 29일 현재까지 수정판이 배포되지 않았다. 패치를 마친 서버들도 방심해선 안된다는 얘기다. PHP측은 이와 관련 "다음 정기 업데이트에 수정 사항을 반영하겠다"고 밝힌 바 있다.
위협인텔리전스 플랫폼 SOC레이더(SOCRader)의 국내 총판인 에스케어 강기호 상무는 "PHP 8.2 이상 버전 서버들 가운데 수정판 적용률은 일주일 새 27%를 넘어섰지만, 나머지 73% 는 여전히 무방비 상태"라며 "지원 종료 서버들까지 포함하면 국내 서버 중 94%가 여전히 위험에 노출돼 있다"고 말했다.
강 상무는 "실험 환경(허니팟)에서 공격 성공 사례가 첫 보고됐고, 70개국 600여개 IP에서 5만건 넘는 공격 요청이 관측됐다"며 "실제 취약점 악용이 공식 확인된 만큼, 운영자들은 수정판 적용과 임시 설정 변경, 구버전 전환 계획을 미룰 수 없는 시점"이라고 강조했다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.