[단독]금융권 대규모 해킹 시도 IP주소 등록지는 ‘평양’
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
북한 인터넷주소(IP주소)에서 국내 금융권을 겨냥한 해킹 시도가 440만 건가량 탐지된 가운데, 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 분석이 나왔다.
28일 금융권에 따르면 북한 IP주소를 통한 해킹 시도는 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 일부 보안업체의 분석이 제기된 시점에 나왔다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
보안 업체 “한국어 사용 조직원들이
韓 겨냥 사이버공격 모의 정황 포착”
‘北 라자루스 연관 가능성’ 분석도
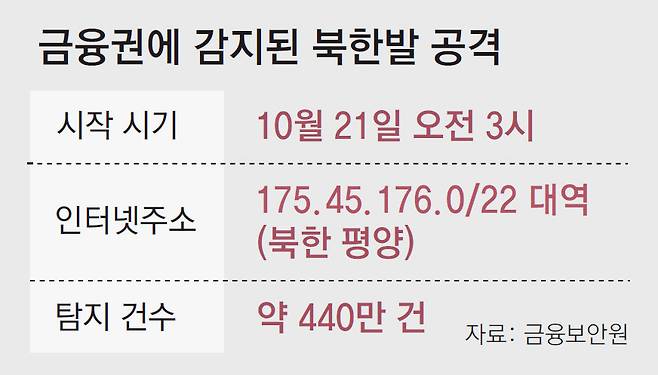
28일 금융권에 따르면 북한 IP주소를 통한 해킹 시도는 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 일부 보안업체의 분석이 제기된 시점에 나왔다. 글로벌 사이버 보안·위협 인텔리전스 기업 사이퍼마(CYFIRMA)는 22일 익명성이 보장되는 폐쇄형 네트워크(I2P)에서 한국어를 사용하는 조직원들이 PHP 취약점을 이용한 사이버 공격을 모의하는 정황을 포착했다고 밝혔다.
사이퍼마는 공격자들의 언어와 작전 지시 등을 분석한 결과 북한 정찰총국 산하 해킹 조직 라자루스와 연관됐을 가능성이 있다고 봤다. 라자루스는 2016년 방글라데시 중앙은행에서 8100만 달러를 빼돌리고, 지난해 2월 가상자산거래소 바이비트에서 약 15억 달러어치를 탈취한 배후로 지목된 조직이다.
다만 당국도 북한의 연루 가능성을 배제한 것은 아니다. 금융권 해킹이 북한 소행으로 판명날 경우 AI 에이전트라는 진화된 공격에 미리 대응하지 못한 책임론이 금융회사에서 정부로 확대될 수 있다. 이날 국가안보실이 직접 긴급 점검에 나선 것도 이 같은 맥락으로 풀이된다.
금융권 해킹 침해는 끊이지 않고 있다. 금융보안원은 최근 침해 지표 공유를 통해 한국, 일본, 브라질 등 3개국 IP주소 3개를 활용한 공격이 발생했다고 공지했다. 침해 지표는 실제 해킹 사고에서 확인된 공격 흔적 정보다. 26일에는 한국, 미국, 러시아, 홍콩 등 10개국 IP주소 37개를 이용한 공격으로 피해가 발생했다고 공지했다. 이 가운데는 대신증권, 미래에셋자산운용, 빗썸 해킹 사고 등에 쓰인 IP주소가 포함됐을 가능성도 있다.
신무경 기자 yes@donga.com
Copyright © 동아일보. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
- 납품 뒷돈 받고, 공무원 채용때 금품…토착비리 2288명 덜미
- ‘올공’ 투표지 247만 장 공개 검증, 12시간여 만에 종료
- 李 “대통령 욕하는게 국민스포츠였던 때 떠올라” 직접 여론전
- “오세훈에 삼행시 건넨 이준석, 킹메이커로 나설 듯”[정치를 부탁해]
- 스페인 고속열차 충돌로 최소 64명 사망…한국인 2명 부상
- 장윤기父 경감 “그렇게 착한 아들이 그런 일을…납득 안돼”
- 가스 폭발 현장서 밸브 잠근 시민 영웅, 배우 윤대열이었다
- [사설]‘북한 IP’ 440만 회 접근 시도… 전방위 금융해킹 실체 밝혀내라
- [사설]‘올공’ 투표함 검증… 145일 파행과 혼란 끝내야
- [사설]선관위 개혁 법안 발의는 68건, 논의는 ‘0’… 무책임한 與野