[PHP 파장] 국내 대학 5곳, ‘PHP2셸’ 노출됐나... 취약 가능성 커 패치 시급
HTTP 응답 헤더에 취약 PHP 버전 버젓이 노출... 부산·목포 등 소재 대학
“X-Powered-By 헤더 통한 기술 정보 노출도 줄여야” OWASP·HTTP 한 목소리
국내 지방 소재 대학교 5곳이 세계 웹사이트에 널리 사용되는 프로그래밍 언어 PHP의 치명적 보안 취약점 'PHP2셸'(PHP2Shell) 위협에 노출된 상태로 메인 홈페이지를 운영 중인 것으로 추정된다. 이는 외부에 PHP 버전을 노출하고 있는 경우만 집계한 것으로, 적지 않은 대학들이 PHP2셸에 노출돼 있을 가능성을 배제할 수 없다.
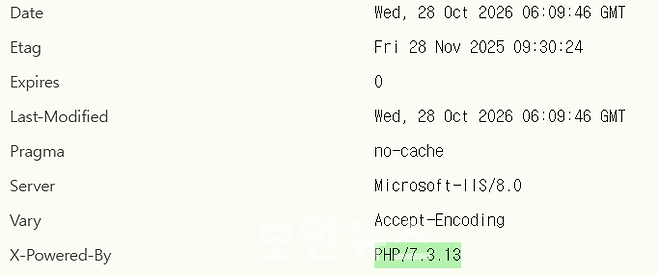
28일 <보안뉴스>가 국내 180여개 대학 메인 홈페이지의 HTTP 응답 헤더(Header)를 종합한 결과, 지방 소재 5개 대학이 취약한 버전의 PHP 버전을 운용 중인 것으로 보인다. 5개 대학은 △부산 소재 B 대학 △목포 소재 M대학 △부산 소재 K대학 △대전 소재 D 대학 △창원 소재 C 대학 등이다.
조사는 각 대학 메인 홈페이지의 HTTP 응답 헤더에서 웹 서버 구동 방식을 확인할 수 있는 'X-Powered-By' 헤더를 통해 PHP 버전을 노출하고 있으며, PHP2셸 영향 대상에 해당하는 대학을 집계한 결과다. 다만 헤더 값만으로 실제 운영 환경의 버전 및 패치 적용 여부까지 확정할 수는 없기 때문에 취약 가능성이 있어 보이는 대학을 분류했다.
이들 대학교들은 PHP 5.4.x 등 취약한 버전을 사용 중인 것으로 드러났다. 심지어 취재진이 이를 직접 확인할 수 있을 만큼 외부에 웹 구동 환경이 노출된 상태다.
문제는 PHP2셸이 실제 악용되고 있다는 점이다. 외신 등에 따르면 PHP2셸 발표 후 AI 기업 퍼플렉시티의 보안 연구원이 설치한 '허니팟'(가상서버) 3곳에서 PHP2셸을 악용한 원격 명령 실행(RCE)이 총 35차례 확인된 바 있다.
미국 사이버보안 및 인프라 보안국(CISA)도 26일(현지시간) PHP2셸을 알려진 취약점(CVE)에서 실제 악용된 취약점(KEV)로 분류했다.
이에 PHP2셸이 실제 악용되고 있는 상황에서 국내 대학 웹사이트가 타깃이 될 수 있다는 우려가 제기된다. 가령 공격자가 PHP2셸을 악용해 웹 서버에서 임의의 명령을 실행하고, 서버 권한과 네트워크 구성 등에 따라 내부 시스템 침투나 개인정보 탈취를 시도할 가능성이 있다.
조사 대상 대학 대부분은 X-Powered-By 헤더를 통해 PHP 버전을 직접 확인할 수 없었다. 단 PHP가 전 세계 웹사이트에서 널리 사용되는 만큼, 취약한 PHP 버전을 사용하는 웹사이트 전반에 대한 점검이 필요하다
보안업계 관계자는 "취약한 버전의 PHP를 운용하고 있는 것이 외부에 노출된다면 즉시 PHP에서 안내하는 임시 조치 가이드라인에 따라 임시 조치를 완료 후 빠르게 패치 버전을 적용해야 한다"며 "인공지능(AI) 등을 이용하면 PHP2셸을 악용한 공격은 어렵지 않다. 쉽게 돌아가는 방법 따위는 없으니, 반드시 패치를 적용해야 한다"고 역설했다.
'X-Powered-By' 헤더 자체를 조치해야… "보안 취약"
웹 사이트의 HTTP 응답 헤더에서 'X-Powered-By' 헤더를 통해 PHP 버전을 노출하고 있는 것 자체도 조치 대상이다. 공격 표면이 겉으로 드러나 있는 것이기 때문이다. 사실상 해커에게 침투 이정표를 제시하는 것과 마찬가지다.
실제 웹 개발자와 엔지니어를 위한 HTTP 프로토콜 전문 레퍼런스 및 가이드 사이트 'HTTP닷데브'(HTTP.dev)도 'X-Powered-By' 헤더와 관련해 "보안 관점에서 'X-Powered-By' 헤더는 공격자가 침투를 위해 정찰하는 과정에서 사용하는 서버 구현 세부 정보를 노출한다"며 "서버에서 실행 중인 정확한 프레임워크와 버전을 알면 알려진 취약점을 표적 공격할 수 있다"고 안내한다.
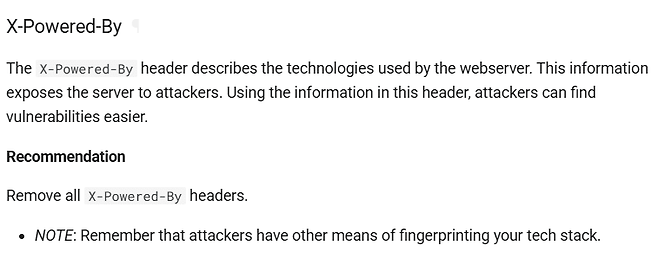
웹 애플리케이션과 소프트웨어의 보안을 향상시키는 것을 목표로 하는 글로벌 비영리 단체 '오픈소스 웹 애플리케이션 보안 프로젝트'(OWASP)도 "'X-Powered-By' 헤더는 웹 서버에서 사용하는 기술을 설명하고 있으며, 이 정보는 서버를 공격자에게 노출시킨다. 이 헤더 정보를 이용하면 공격자가 취약점을 더 쉽게 찾아낼 수 있다"며 "모든 'X-Powered-By' 헤더를 제거하길 권고한다"고 경고하고 있다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.