“AI에 절대 비번 주지 마!” 美 은행 비상 걸린 이유가[김창영의 실리콘밸리 룩]
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
미국의 주요 은행들이 인공지능(AI) 에이전트(업무 수행 비서) 피해를 차단하기 위해 고심하고 있다. 고객들이 에이전트와 민감한 개인정보를 공유하면서 정체 모를 에이전트들이 은행 시스템에 접근한 징후들이 포착됐기 때문이다.
애슐리 로스 BOA 최고 고객 관리 책임자 이름으로 보낸 이메일에는 은행이 다양한 AI 도구를 도입하겠지만 보안이 가장 중요하다면서 고객들에게 개인정보 공유 금지를 당부했다.
이처럼 미국 최대 은행이 피해 발생시 개인 책임이라는 경고까지 붙여가며 고객들에게 개인정보 공유 금지령을 내린 데는 AI 에이전트의 은행 시스템 침투가 영향을 미쳤다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
“사고 발생시 개인 책임” 고객에 주의 당부
미승인 에이전트 침투에 은행 보안 비상
금전 피해 이어질 가능성에 에이전트 차단
규정 미비 따른 손해배상·법적 다툼 대비
미국의 주요 은행들이 인공지능(AI) 에이전트(업무 수행 비서) 피해를 차단하기 위해 고심하고 있다. 고객들이 에이전트와 민감한 개인정보를 공유하면서 정체 모를 에이전트들이 은행 시스템에 접근한 징후들이 포착됐기 때문이다. 메타 ‘뮤즈’, 오픈AI ‘닷츠’, 앤트로픽 ‘클로드 듀엣’ 등장으로 기업 고객들이 주를 이뤘던 에이전트 사용이 일반인으로까지 확대되면서 시중 은행들이 골머리를 앓고 있다.
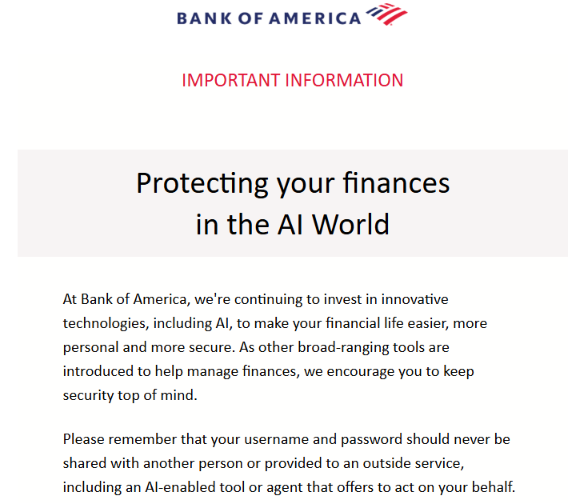
미국 최대 은행 중 하나인 뱅크오브아메리카(BOA)는 26일(현지 시간) ‘AI 세상에서 당신의 자산을 보호하기(Protecting your finances in the AI World)’라는 제목으로 고객들에게 안내 이메일을 발송했다.
애슐리 로스 BOA 최고 고객 관리 책임자 이름으로 보낸 이메일에는 은행이 다양한 AI 도구를 도입하겠지만 보안이 가장 중요하다면서 고객들에게 개인정보 공유 금지를 당부했다. BOA는 “뱅크오브아메리카는 고객의 편리하고, 개인 맞춤화되고, 안전한 금융 생활을 위해 AI를 비롯한 혁신 기술에 지속적으로 투자하고 있다”며 “앞으로 더욱 다양한 금융 관리 도구를 도입할 예정이지만 무엇보다 보안을 최우선으로 고려해 주셔야 한다”고 밝혔다.
BOA는 “사용자 이름과 비밀번호는 절대로 다른 사람과 공유하거나 AI 기반 도구 또는 사용자를 대신해 작업을 수행한다고 제안하는 에이전트를 포함해 외부 서비스에 제공해서는 안 된다는 점을 기억해야 한다”고 강조했다. 또 “개인정보를 공유하는 경우 해당 접근으로 인해 발생하는 모든 활동에 대한 책임은 본인에게 있다는 점을 명심해달라”며 “책임감 있게 활용되는 AI가 가져다줄 가능성에 큰 기대를 걸고 있다. 혁신적인 서비스를 제공하는 동시에 고객 여러분의 안전과 소중한 자산 보호를 위해 최선을 다할 것”이라고 전했다.
이처럼 미국 최대 은행이 피해 발생시 개인 책임이라는 경고까지 붙여가며 고객들에게 개인정보 공유 금지령을 내린 데는 AI 에이전트의 은행 시스템 침투가 영향을 미쳤다. 미 온라인 매체 악시오스는 은행들이 고객 계정에서 승인되지 않은 제3자 AI 에이전트가 작동하는 것을 감지했으며 에이전트 가운데 일부는 사용자 지시와 무관한 작업을 시도 중인 사실을 파악했다고 보도했다.
BOA·모건스탠리·JP모건·웰스파고 등 대형 은행들은 자사 규정이나 지침상 이용자가 직접 계정에 접속해야 하지만 에이전트에 이를 위임하면서 상당한 보안 위험을 초래하고 있다고 보고 혹시 모를 위험을 차단하기 위해 총력전을 벌이고 있다. 이들은 이용자가 에이전트에 구매 권한이나 자금 이체 권한까지 부여했을 때 사고가 발생하는 상황을 우려하고 있다.
아직 AI 사고에 대해 책임 소재 구분이 애매하고 처벌 규정도 제대로 갖춰지지 않아 AI 사고 발생 위험은 AI 서비스 시장의 최대 고민거리다. 세계 최대 AI 개발사인 앤트로픽이 이날 미국 증권거래위원회(SEC)에 제출한 기업공개(IPO) 증권신고서에서 손해배상 책임이나 법적 위험이 막대해지고 이를 보호해줄 만한 보험사도 찾기 힘들 것이라고 경고할 정도다.
은행들은 AI가 사용자를 대신해 콜센터에 연락하거나 사용자 지시와 무관하게 행동하는 경우를 추적해왔고, 에이전트가 고객 계좌에 접근해 자산에 영향을 미치는 상황이 벌어질 수 있다고 보고 있다. 은행 자체적으로 가입자와 에이전트 접속을 구분하기에는 한계가 있기 때문에 모건스탠리·JP모건·BOA·시티은행 등은 제3자 에이전트 접근을 제한하고 이용자 약관 변경을 서두르고 있다.
개인 AI 에이전트 사용이 보편화되면서 에이전트와 연동하려는 고객들이 늘고 있다는 점은 은행들도 인지하고 있다. 은행조차도 비용 절감, 시장 변화를 고려해 챗봇 등 AI 기능들을 도입하고 있다. 문제는 에이전트 접근으로 사고가 발생할 경우 책임 소재 문제가 발생할 수 있다는 것이다. 이러한 이유로 은행들은 개인정보 공유를 최대한 차단하면서 뮤즈 등 개인 에이전트의 고객 계좌 접근과 자금 이체를 제한하고 있다. 체이스 대변인은 고객들이 계정 아이디와 비밀번호를 누구에게도 알려주지 않아야 한다고 당부했다.
실리콘밸리=김창영 특파원 kcy@sedaily.com
Copyright © 서울경제. 무단전재 및 재배포 금지.
- “이게 가능해?” 한국 사람들 대단…놀러 왔다가 기차 타고 깜짝 놀란 외국인들
- “예약 80% 줄고 항공편 줄줄이 멈췄다”…동남아 관광 ‘초비상’ 이유가
- “중국인보다 한국인이 더 많이 거절당했다” 미국 비자 거절률 급등…무슨 일
- 구룡마을 화재 강풍 타고 확산…77가구 이상 피해
- “냉장고에서 당장 꺼내세요”...아깝다고 먹었다간 탈 나는 ‘이 음식’
- 폭스바겐, 中 기술 빌린다…유럽 차에 샤오펑 SW 검토
- 부캉이, 넓은 바다 적응 중…“조만간 멀리 떠날 듯”
- 피 철철 흘리는데 “다음 환자” 사라진 의사…그곳은 병원이 아니라 ‘수술공장’
- “진짜 나만 안 맞았나” 요즘 다들 위고비 맞는다더니…성인 10명 중 1명 비만치료제 경험 있어
- “아저씨, 현타 안 오세요?” 12시간 일해 매출 3만7200원…‘먼작귀’로 변신한 점장