PHP 신규 보안 결함 추가 발견…KISA, 새벽 긴급 임시조치 권고
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
전 세계 웹사이트 개발에 널리 쓰이는 프로그래밍 언어 'PHP'에서 공격자가 서버 제어권을 탈취할 수 있는 새로운 원격 코드 실행 취약점이 추가로 확인됐다.
한국인터넷진흥원(KISA)은 24일 새벽 추가 보안 공지를 내고 PHP 신규 취약점(CVE-2026-115560)에 대한 주의를 당부했다.
PHP 개발팀에 따르면 이번 결함은 세션을 처리하고 파일 업로드 진행 상황을 기록하는 과정에서 발생한다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
정식 패치 전 원격 코드 실행 차단 비상
업로드 추적 기능 끄고 재시작해야
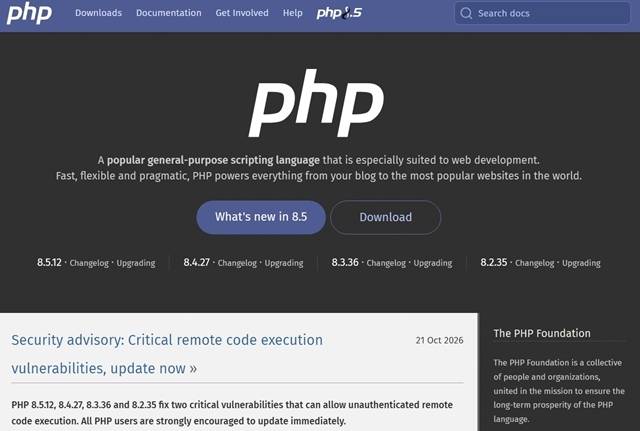
[더팩트ㅣ유연석 기자] 전 세계 웹사이트 개발에 널리 쓰이는 프로그래밍 언어 'PHP'에서 공격자가 서버 제어권을 탈취할 수 있는 새로운 원격 코드 실행 취약점이 추가로 확인됐다.
한국인터넷진흥원(KISA)은 24일 새벽 추가 보안 공지를 내고 PHP 신규 취약점(CVE-2026-115560)에 대한 주의를 당부했다.
PHP 개발팀에 따르면 이번 결함은 세션을 처리하고 파일 업로드 진행 상황을 기록하는 과정에서 발생한다. 특정 시스템 설정과 프로그램 동작이 동시에 겹치면 외부 공격자가 임의의 명령을 실행할 수 있는 구조다. 개발팀은 실제 운영 환경에서 침투 경로로 쓰일 가능성은 상대적으로 낮다고 분석했다.
다만 기존 보안 패치로는 해결되지 않아 정식 패치가 나올 때까지 사전 차단이 시급하다. 해당 설정을 사용하는 서버 관리자는 설정 파일에서 파일 업로드 진행 상황 추적 기능을 비활성화(Off)한 뒤 시스템을 재시작해야 한다.
KISA 측은 "정식 패치가 배포될 때까지 비활성화 상태를 유지하고 침해 정황을 지속적으로 살펴야 한다"고 당부했다.
ccbb@tf.co.kr
발로 뛰는 더팩트는 24시간 여러분의 제보를 기다립니다.
▶카카오톡: '더팩트제보' 검색
▶이메일: jebo@tf.co.kr
▶뉴스 홈페이지: http://talk.tf.co.kr/bbs/report/write
Copyright © 더팩트. 무단전재 및 재배포 금지.
- [단독] 산림조합중앙회, 중대재해 조합에 되레 '일감 몰아주기' - 정치 | 기사 - 더팩트
- [주간政談<상>] 오세훈 항소심 무죄…與, 조희대 탄핵 신중론 급변? - 정치 | 기사 - 더팩트
- [주간政談<하>] 해외 출장 갔어도 소환…민주·한동훈 신경전 - 정치 | 기사 - 더팩트
- [TF초점] 매각 본격화 JTBC…'파이널 테이블', 분위기 반전 카드 될까 - 연예 | 기사 - 더팩트
- [TF인터뷰] "전작 x100의 각오"…유어즈의 진짜 출사표 'B' - 연예 | 기사 - 더팩트
- [오늘의 날씨] 전국 가을비에 남부·제주 '폭우'…낮 기온은 21도까지 - 생활/문화 | 기사 - 더팩트
- [주간사모펀드] 영풍·MBK "즉각 항소"…고려아연 "정상적 경영활동 방해" - 경제 | 기사 - 더팩트
- [미스터리경제] 맨시티 강등이 PL에 몰아칠 후폭풍…英 총리와 UAE의 '유착관계' 의혹 (영상) - 동
- 계양신도시 첫 민간분양…계양 카이브 유보라, 상품성·브랜드 상가 '눈길' - 경제 | 기사 - 더팩
- 한미 경영권 분쟁···신동국 공개매수 위반 여부·위약벌 항소심 변수로 급부상 - 경제 | 기사 -