[단독] PHP 패치 공개 36시간, 국내 기업 적용률 4%... “96% 아직 무방비” [PHP 파장]
“패치 공개 직후 하룻밤 새 공격도 충분히 가능”
전세계 웹사이트 70%가 사용하는 프로그래밍 언어 PHP의 취약점 패치 대상 국내 서버들 가운데 4%만이 패치 적용이 완료된 것으로 나타났다. 대응의 핵심으로 '속도'가 강조되고 있지만, 패치 공개 하루가 지나도 96%가 여전히 무방비 상태인 셈이다.
PHP 8.2~8.5 버전서버약 3.8%만수정판적용
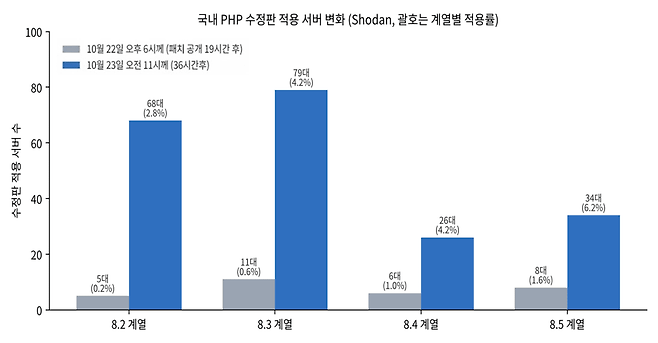
쇼단을 통한 조사 결과 PHP 취약점 패치 적용 대상인 PHP 8.2~8.5 버전을 쓰는 국내 서버는 약 5500여대다. 이 가운데 약 3.8% 가량인 210여대가 패치를 적용했다.
최신 버전 PHP를 쓰는 서버일수록 패치 적용률이 높은 것으로 나타났다. 가장 최신인 8.5 버전을 쓰는 서버의 패치 적용률이 6.2%로 가장 높았다. 8.3·8.4 계열은 각각 4.2%였다. 서버 수가 가장 많은 8.2 계열은 2.8%로가장 낮았다. 8.2 계열은 올해 말 공식 지원이 끝나는 버전이다.
"속도 나름노력했지만… 여전히공격자우위"
지금까지는 취약점이 발견되고 공식 패치가 공개된 후 기업들이 패치를 적용하는 시간은 통상 수일에서 수십일까지 소요되는 게 일반적이었다. 취약점과 패치가 공개된다 해도 공격자가 공격을 위해 준비하는 데에도 어느 정도 시간이 소모된다는 인식이 있었기 때문이다.
미국 사이버보안·인프라보안국(CISA)에서도 취약점에 대한 패치 적용을 위험도에 따라 3~14일 내 패치 적용을 권고하고 있다. 하지만 기업들의 평균 적용 시간은 30일이상인 게 일반적이었다. 수일 내 패치한 기업의 경우 매우 빠르게 조치한 사례인 셈이다.
이 때문에 PHP 패치 공개 후 36시간 만에 적용률이 4%에 가깝다는 것은 국내 기업 보안팀이 예전에 비해 발빠르게 움직인 결과로도 해석된다.
그럼에도 공격자의 속도를 감안하면 여전히 뒤쳐진 대응이라는 게 현실이다. AI의 빠른 발전으로 취약점 발견 후 공격 준비까지 속도가 급속도로 빨라졌기 때문이다. 실제로 해외 보안 기업 산섹(Sansec)은 이번 PHP 취약점 패치 공개 후 15분만에 대량 공격이 이뤄질 것으로 예상했다.
패치가 공개되는 순간 공격자의 공격 코드 생성도 시작된다는 게 보안 전문가들의 지적이다. 공격자들은 패치된 신규 소스코드와 구버전을 비교 분석하는 '패치 디핑'(Patch Diffing) 등을 통해 공격 코드를 준비할 수 있다. 패치 배포는 방어책인 동시에 공격자에게도 참고서인 셈이다.
공격자가 이 같은 작업을 수동으로 하던 과거에 비해, AI를 활용하는 지금은 공격 시간과 비용이 크게 낮아졌다.
이 때문에 과학기술정보통신부와 한국인터넷진흥원(KISA) 등 관련 정부 기관과 보안 업계의 전문가들은 '즉각적인 패치'가 필요하다고 공통적으로 지적하고 있다.
이번 PHP 패치는 21일 밤 11시 공개됐다. 발빠른 보안팀들은 긴급 야근에 돌입해 수시간 만에 패치를 완료하는 모습이 포착됐다. 하지만 인력이 부족하거나 야근 보상 체계 등 여건이 비교적 미흡한 다수 기업들은 익일 오전 출근 시간부터 작업을 시작했다.
"패치미룬하루안에당할수도… 속도전핵심"
위협 인텔리전스 기업 켈라(KELA)는 22일 기준 이번 취약점을 이용한 공격이 성공했다고 볼 만한 사례는 확인되지 않았다고 평가했다. CISA도 현재까지 두 취약점을 '알려진 악용 취약점(KEV)' 목록에 올리지 않았다.
다행히 아직 실제 공격 성공 사례는 탐지된 바 없지만, 21일 밤 11시 패치가 공개된 이후 하룻밤 사이 공격이 기술적으로 충분히 가능했다는 얘기다. 실제로 많은 공격시도들이 포착되고 있다. 아마존은 17일 이미 공격 시도를 포착했고, 클라우드플레어는 취약점 공개 후 수백만건의 시도를 발견했다고 밝혔다.
글로벌 위협인텔리전스 기업 SOC레이더(SOCRadar)에 따르면, 브리치포럼(BreachForums)과 드레드(Dread) 등 해킹 포럼들 조차 이번 취약점을 이유로 스스로 사이트를 닫았다.
강기호 에스케어 상무는 "그동안 기업들의 통상적 패치 속도를 생각할 때, 패치 공개 36시간만에 4%가 적용을 완료했다는 것은 나름 속도 측면에서 노력했다고 볼 수 있지만 AI로 인해 공격 코드를 짜는 시간은 더욱 급격히 단축됐다"며 "방어자의 속도가 여전히 뒤쳐져있는 게 현실이므로 더 빠르게 대응할 필요가 있다"고 밝혔다.
강 상무는 "패치 공개는 곧 창과 방패의 전쟁 시작을 의미하며, 패치 적용을 미룬 단 하루 사이에 공격을 당할 수 있다는 얘기"라며 "대응의 핵심은 속도며, 조치 후에도 월, 분기 단위 주기적 점검보다 상시점이 필요하다"고 말했다.
※이 기사는 보안뉴스가 국내 보안 기업 에스케어에 의뢰해 인터넷 자산 검색 엔진 쇼단(Shodan) 으로 조회한 수치를 분석해 작성했습니다. 단, PHP 버전이 삭제된 채 조회된 서버는 집계에서 제외했습니다. 이 때문에 실제 패치 대상 서버 수 및 조치건수는 더 높을 수 있지만, 조치율 수치에는 영향이 거의 없을 것으로 추정됩니다. 조회되는 수치는 각사 솔루션에 따라 차이가 있을 수 있습니다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.