키즈 플랫폼 ‘놀이의발견’, 관리 시스템 해킹으로 회원 개인정보 유출
조재호 기자 2026. 10. 21. 16:38
18~19일 외부 비인가자 백오피스 불법 접근... 닉네임·휴대전화·이메일 유출
운영사 웅진컴퍼스, 관리자 계정 2차 인증 적용 및 피해 회원 개별 통지 진행
운영사 웅진컴퍼스, 관리자 계정 2차 인증 적용 및 피해 회원 개별 통지 진행
키즈 놀이·체험 플랫폼 '놀이의발견'에서 외부 비인가자의 불법 접근으로 회원 개인정보가 유출되는 사고가 발생했다.
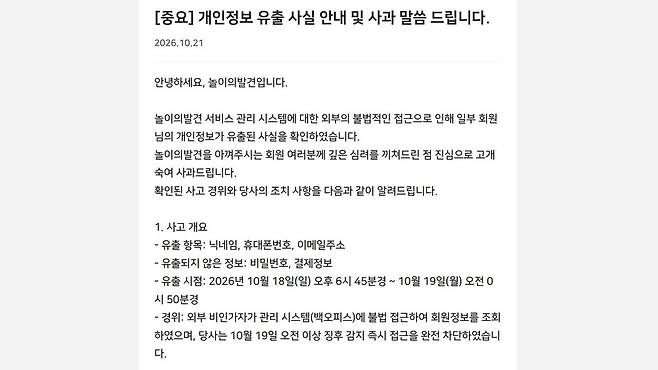
운영사 웅진컴퍼스는 21일 공식 공지를 통해 서비스 관리 시스템(백오피스) 침해 사실을 알렸다. 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고하는 한편 관할 경찰서에 수사를 의뢰했다고 밝혔다.
침해 행위는 18일 오후 6시 45분경부터 19일 0시 50분경까지 발생했다. 외부 비인가자가 관리 시스템에 무단 접속해 내부 회원정보를 조회했으며, 웅진컴퍼스는 19일 오전 이상 징후를 감지한 뒤 접근을 차단했다.
유출된 정보 항목은 회원 약 6만7000명의 △닉네임 △휴대전화번호 △이메일주소 등이다. 이는 놀이의발견 전체 회원 약 230만명의 2.9% 수준이다. 비밀번호와 금융 결제정보는 유출 항목에 포함되지 않은 것으로 확인됐다.
웅진컴퍼스는 사고 인지 직후 불법 접근 경로와 관리 시스템의 외부 접속을 차단하고, 관리자 계정 비밀번호 변경 및 의심 계정 이용 정지 조치를 완료했다. 서울 서초경찰서에 정식 수사를 의뢰한 상태다.
후속 조치로 관리자 계정에 2차 인증(MFA)을 적용하고 시스템 접근 통제 및 이상행위 모니터링을 강화한다고 회사는 밝혔다. 피해 회원들에게는 문자와 이메일로 개별 안내하고 있다.
서종윤 웅진컴퍼스 대표는 공지에서 "소중한 개인정보를 안전하게 보호하지 못해 회원 여러분께 큰 심려를 끼쳐드린 점 머리 숙여 사과드린다"며 "철저한 보안 관리와 재발 방지 대책을 마련해 신뢰를 회복하겠다"고 밝혔다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.
보안뉴스에서 직접 확인하세요. 해당 언론사로 이동합니다.