할리스, 276만 건 개인정보 유출⋯ 피해 규모 파악 나흘째
“보안 시스템 전면 재점검하고 개선 조치 시행할 것”
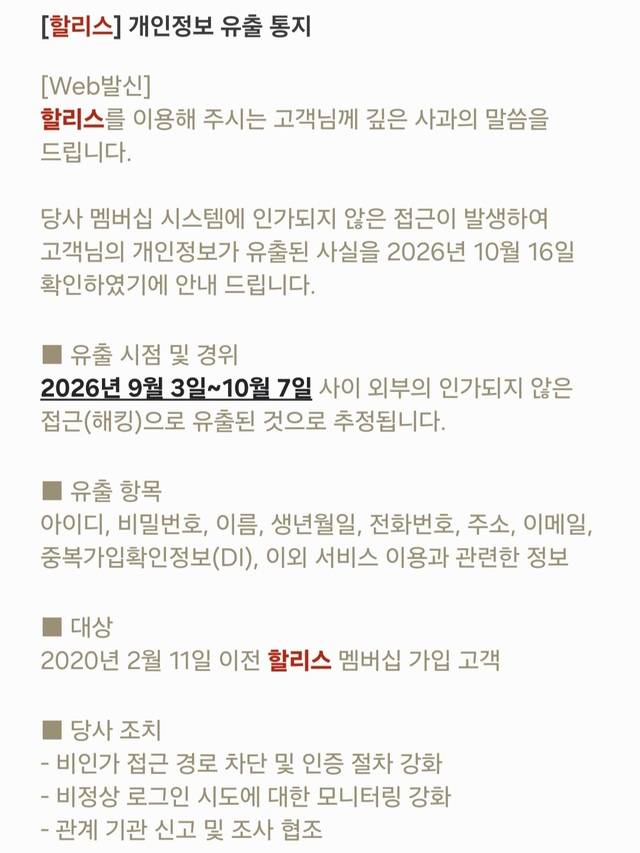
커피전문점 할리스는 자사 멤버십 정보를 사용하는 클라우드 시스템 해킹으로 약 276만 건의 고객 개인정보가 유출된 사실을 확인하고 공식 사과했다.
19일 할리스에 따르면 지난 16일 멤버십 정보를 관리하는 클라우드 서비스에 비인가 접근(해킹)이 발생한 정황을 포착했다. 조사 결과 가상화폐 채굴을 위해 클라우드 서비스에 비정상적으로 접근하는 과정에서 일부 고객 정보가 빠져나간 것으로 파악됐다.
유출된 정보는 현재 활성화된 고객 DB가 아닌 과거 멤버십 서비스 개편을 위해 보관했던 임시 데이터 파일이다. 유출 규모는 한국인터넷진흥원(KISA) 신고 기준 약 276만 건으로, 중복 회원을 포함해 2009년부터 2020년 2월 11일 이내 가입한 누적 고객 데이터로 추정된다.
유출 시점은 지난달 3일부터 이달 7일 사이로 추정되며, 유출 항목은 아이디, 비밀번호, 이름, 생년월일, 전화번호, 주소, 이메일, 중복가입확인정보(DI) 및 서비스 이용 관련 정보 등이다.
할리스는 유출 사실을 파악한 직후 해당 서비스의 비인가 접근 경로를 차단하고 인증 절차 및 비정상 로그인 모니터링을 강화하는 등 긴급 조치를 취했다.
아울러 2차 피해 예방을 위해 동일 계정을 사용하는 타 서비스의 비밀번호 변경을 요청하고, 출처가 불분명한 문자나 이메일 내 링크 클릭을 자제할 것을 고객들에게 당부했다.
할리스는 이번 사고의 원인과 취약점을 바탕으로 접근 권한, 인증 체계, 보안 시스템을 전면 재점검하고 개선 조치를 시행하겠다고 밝혔다.
할리스 관계자는 “사고가 발생한 클라우드 활용 멤버십 서비스를 조속히 중단할 예정”이라며 “고객 여러분께 심려를 끼쳐드려 깊이 사과드리며, 관계 기관 조사에 적극 협조하고 피해 최소화를 위해 최선을 다하겠다”라고 전했다.
현재 할리스는 사고를 인지하고 나흘이 지난 시점까지도 정확한 실제 피해 고객 규모를 최종 확정하지 못한 상태다. 지난 16일 사고 파악 직후 관련 내용을 자사 홈페이지에만 게시했을 뿐, 정작 개별 고객들에게는 이틀이 지난 18일에야 문자메시지로 유출 사실을 통보한 것으로 나타나 늑장 대응이라는 비판을 피하기 어렵게 됐다.
한편, 할리스 운영사인 KG에프앤비(구 KG할리스에프앤비)는 지난 2020년 9월 KG그룹이 지분 93.8%를 1450억 원에 인수하면서 대주주가 변경된 바 있다.
신단아 기자 shindana@viva100.com