한국 금융권 해킹에 등장한 '아르텍스' 결국 공개 중단
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
최근 한국 금융권을 겨냥한 연쇄 해킹 공격에 활용된 것으로 알려진 중국산 인공지능(AI) 침투테스트 도구 '아르텍스'(ARTEX)가 악용 논란 끝에 공개 개발을 중단합니다.
아르텍스 개발자는 도구가 사이버 공격에 악용된 점을 이유로 업데이트를 중단하고 추가 버전도 공개하지 않겠다고 밝혔습니다.
아르텍스 측은 이 도구를 사이버 공격에 사용하는 것은 개발자 의도에 반하는 것이라면서도 국내에서 벌어진 해킹 사태를 직접 언급하지는 않았습니다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
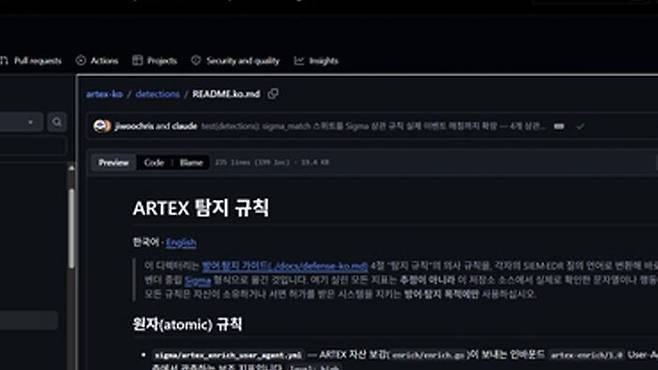
최근 한국 금융권을 겨냥한 연쇄 해킹 공격에 활용된 것으로 알려진 중국산 인공지능(AI) 침투테스트 도구 '아르텍스'(ARTEX)가 악용 논란 끝에 공개 개발을 중단합니다.
아르텍스 개발자는 도구가 사이버 공격에 악용된 점을 이유로 업데이트를 중단하고 추가 버전도 공개하지 않겠다고 밝혔습니다.
개발자 플랫폼 깃허브에서도 관련 페이지가 사라진 것으로 전해졌습니다.
다만 이미 배포된 프로그램까지 회수할 수는 없어 개발 중단 조치만으로 아르텍스를 활용한 사이버 공격을 차단하기는 어려울 것으로 보입니다.
10일 AFP·로이터 통신 등 외신에 따르면 아르텍스 개발자 '오텀(Autumn)-27'은 개발자 플랫폼 깃허브에 지난 8일 올린 글에서 아르텍스가 악용됐다며 "도구의 잘못된 사용을 고려해 아르텍스는 더 이상 업데이트되지 않고 비공개 소스로 전환될 것"이라고 말했습니다.
그는 "추가 버전은 대중에게 공개되지 않을 것이며 유지 지원도 제공되지 않을 것"이라고 덧붙였습니다.
아르텍스 측은 이 도구를 사이버 공격에 사용하는 것은 개발자 의도에 반하는 것이라면서도 국내에서 벌어진 해킹 사태를 직접 언급하지는 않았습니다.
아울러 아르텍스 측은 도구를 활용해 법과 규제를 위반한 행위에 대해 책임지지 않는다고 주장했습니다.
아르텍스의 깃허브 페이지는 사라진 상태라고 로이터가 전했습니다.
전문가들은 아르텍스가 비공개 소스로 전환되면 신규 사용자가 코드를 만들기 더 어려워질 수 있다고 짚었습니다.
다만 중국 정보통신 전문가는 아르텍스의 이번 결정이 이미 다운로드된 사본을 제거하거나 사용자가 계속해서 쓰는 것을 막을 수는 없을 것이라고 AFP에 말했습니다.
아르텍스는 대규모 언어모델(LLM)을 연결해 AI 에이전트가 공격 대상을 분석하고 침투 경로를 계획하며 보안 도구를 실행하도록 설계된 자율형 침투테스트 프로그램입니다.
미국 보안업체 크라우드스트라이크는 지난달 말부터 이달 초 사이에 한국 금융기관을 겨냥한 공격이 이뤄졌으며, 공격자가 아르텍스와 LLM을 함께 활용했다고 분석했습니다.
(사진=깃허브 캡처, 연합뉴스)
홍영재 기자 yj@sbs.co.kr
Copyright © Copyright ⓒ SBS. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
- [속보] 대구 마트서 천장 무너져…수십 명 부상
- "난 아니겠지" 놓치는 2030…5년 새 125% 폭증
- "오늘 감방에서 나왔다"…또 택시 기사 때린 50대 다시 교도소로
- 미모의 '41세 간호사' 정체…사진 자세히 봤더니
- 지하철서 '두 눈 의심'…"왜 안 말려?" 황당 장면
- "살아남기 위해" 코로나 때보다 심각…청년들 '자원 입대'?
- "후진해, 후진해" 아비규환…1천여 명 가까스로 구조
- [단독] "학생이 때려 전치 2주"…'교사 폭행' 5년째 증가
- 오물 버리고 구멍 뚫고…"떠나면 그만이지" 점입가경
- "쿠팡 왜 이래" 새벽에 돌연 당황…피해 속출했다