해킹사고 때 반짝 빛난 보안株… 1년 수익률 살펴보니
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
금융권의 잇단 해킹 사고로 정보보안 관련주가 일제히 급등했다.
앞서 6일 보안주는 신한·KB국민·하나·BNK부산은행 등 1금융권과 예가람·웰컴저축은행, 현대캐피탈 등 2금융권에서 잇따른 고객·직원 정보 유출 사고 여파로 급등했다.
권명준 유안타증권 연구원은 "금융권은 개인정보 유출에 따른 피해가 커 보안 투자 요구 수준이 높은데, 여러 은행에서 사고가 발생한 만큼 기존 보안체계를 전반적으로 손봐야 할 것"이라며 "대형 은행부터 투자가 시작되면 증권사와 보험사 등으로 확대될 수 있다"고 말했다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
증권가 낙관 전망
8일 한국거래소에 따르면 국내 매출액 상위 주요 정보보안 관련 25개사 중 22곳이 전날 하락 마감했다. 직전 거래일 25개사 모두 상승 마감했던 것과 대조적이다. 정보보안 기업 안랩은 12.7% 내렸고, 보안 플랫폼사 아이티센피엔에스도 8.2% 하락했다. 엑스게이트(-7.6%), 지니언스(-6.5%), 한컴위드(-6.4%), 샌즈랩(-5.2%) 등의 순으로 하락 폭이 컸다.
앞서 6일 보안주는 신한·KB국민·하나·BNK부산은행 등 1금융권과 예가람·웰컴저축은행, 현대캐피탈 등 2금융권에서 잇따른 고객·직원 정보 유출 사고 여파로 급등했다. 사고가 확산하면서 금융사들이 보안 투자를 늘려 보안업체 실적이 개선될 것이라는 기대감이 매수세를 이끌었다. 그러나 달아오른 투자 열기는 하루 만에 식었다.
보안주 급등락은 이번이 처음은 아니다. 작년에도 SK텔레콤·롯데카드·쿠팡 등의 정보유출 사고 직후 주가가 급등했다가 얼마 못 가 상승분을 반납했다. 롯데카드 정보유출 사고 발표 당시 9월 말 지니언스는 주가가 2만8800원까지 치솟으며 신고가를 경신했지만 이후 하락세를 타며 그해 연말 1만8650원으로 밀려났다.
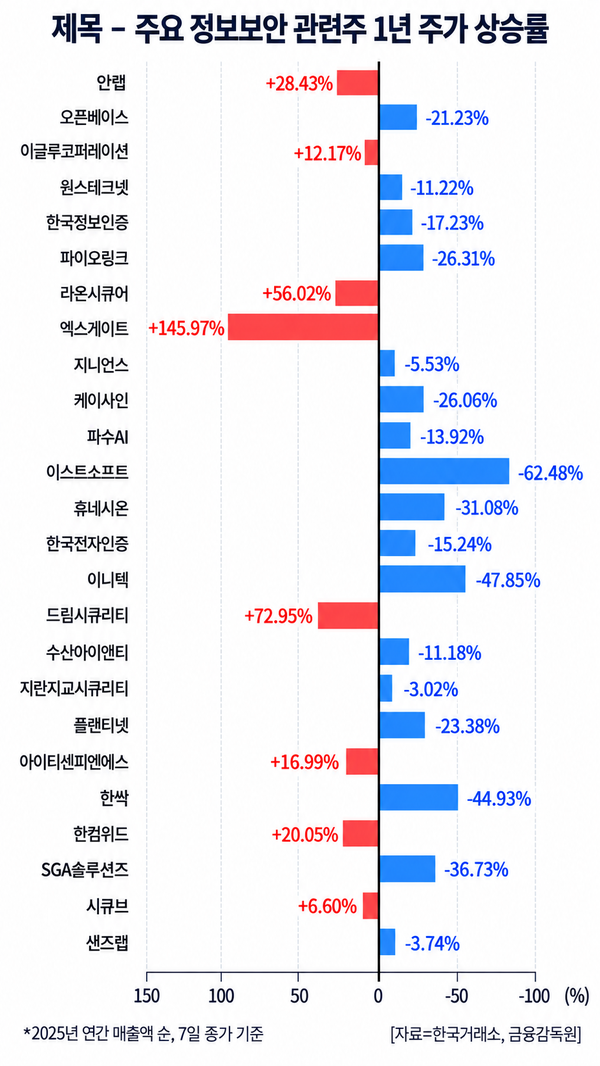
샌즈랩도 작년 9월 기록한 주가 9980원을 1년 넘도록 회복하지 못했다. 1년 전보다 주가가 하락한 보안주는 25개사 중 17개사로 절반이 넘는다. 이스트소프트(-62.5%), 이니텍(-47.9%), 한싹(-44.9%), SGA솔루션즈(-36.7%), 휴네시온(-31.1%), 파이오링크(-26.3%), 케이사인(-26.1%) 등의 순으로 하락 폭이 컸다.
사이버보안 관련 25개사의 반기보고서를 확인한 결과, 상반기 보안 분야 매출액이 1000억원을 넘는 기업은 안랩, 오픈베이스 2곳에 불과했다. 미국의 대표 보안주인 팔로알토네트웍스(PANW)와 크라우드스트라이크홀딩스(CRWD)가 최근 2개 분기(2~7월)에 각각 매출액 64억1200만달러(약 8조6000억원), 28억5700만달러 거둔 것과 격차가 크다.
반기보고서에 수출·내수 매출을 공시한 19곳의 수출 매출 비중은 단순 평균 5.8%에 그쳤다. 반면 내수 비중은 평균 94.2% 수준이었다. 내수 의존도가 굉장히 높은 상황인 셈이다.
이용준 극동대 해킹보안학과 교수는 "기대감이 실적에 미치지 못해 주가가 균형을 맞추는 상황이 반복된다"며 "국내 정보보호 산업은 지속 성장하고 있으나 개별 상장 보안기업의 경우 글로벌 보안기업과 비교해 매출 규모나 해외시장 비중이 작다"고 말했다.
국내 보안시장이 규제와 법적 의무 준수(컴플라이언스) 중심으로 형성된 점도 성장의 걸림돌로 꼽힌다. 기업들이 법적으로 의무화된 보안 솔루션 외에는 추가 구매에 소극적이어서 시장 확대에 한계가 있다는 것이다.
과학기술정보통신부가 지난 3월 발표한 '2025년 정보보호 실태조사'에 따르면 정보보호 예산을 사용한 기업 중 기존 보안제품·솔루션 유지보수에 지출한 비율(복수응답)은 78.0%인 반면, 제품·솔루션 구입에 지출한 비율은 28.6%에 그쳤다.
김용대 카이스트 전기및전자공학부 교수(정보보호대학원 겸임)는 "우리나라는 규제와 컴플라이언스 위주여서 법적으로 정해진 것 외에는 산업이 클 여지가 별로 없다"며 "랜섬웨어를 막기 위해 백업 시스템을 도입하는 것도 보안 담당자인 최고정보보호책임자(CISO)가 아닌 최고정보책임자(CIO)의 예산으로 집행된다"고 지적했다.
다만 금융권의 잇단 해킹 사고와 공공부문 보안 강화 정책이 국내 보안기업의 실적 개선으로 이어질 수 있다는 전망도 적지 않다. 많은 금융사에서 동시에 정보 유출 사고가 발생한 만큼 은행을 시작으로 증권·보험업계까지 보안체계 재점검과 투자 확대가 확산할 가능성이 있다는 분석이다. 공공부문 보안사업의 수주가 4분기에 집중되는 계절적 특성도 실적 개선 기대를 높이는 요인으로 꼽힌다.
권명준 유안타증권 연구원은 "금융권은 개인정보 유출에 따른 피해가 커 보안 투자 요구 수준이 높은데, 여러 은행에서 사고가 발생한 만큼 기존 보안체계를 전반적으로 손봐야 할 것"이라며 "대형 은행부터 투자가 시작되면 증권사와 보험사 등으로 확대될 수 있다"고 말했다. 그러면서 "정부의 보안 강화 정책이나 금융권의 투자계획이 나오면 다른 회사들도 따라갈 가능성이 높아 관련 움직임을 지켜봐야 한다"고 덧붙였다.
윤승준 기자
sjyoon@chosunbiz.com
Copyright © IT조선. 무단전재 및 재배포 금지.