여의도순복음교회 긴급 보안조치…“유출 의심 자료에 개인정보 포함”
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
여의도순복음교회가 정보시스템 침해 정황을 확인한 직후 악성파일을 삭제하고 외부 접속을 차단하는 등 긴급 보안 조치에 나섰다고 오늘(7일) 밝혔습니다.
여의도순복음교회는 한국인터넷진흥원(KISA)으로부터 정보시스템 침해사고 정황을 통보받은 뒤 외부 보안 전문 기관과 유출 의심자료 7건을 분석한 결과, 성도 정보 변경이력 1건에서 개인정보가 포함된 사실을 확인했다고 설명했습니다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
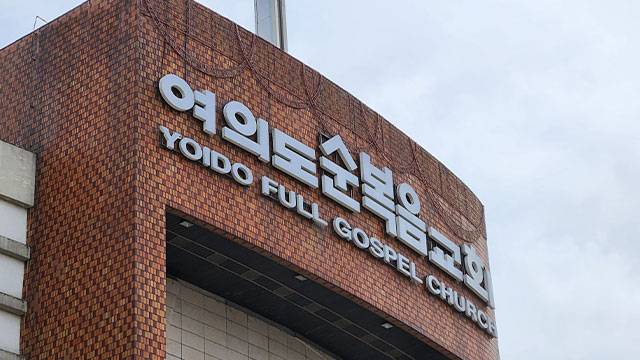
여의도순복음교회가 정보시스템 침해 정황을 확인한 직후 악성파일을 삭제하고 외부 접속을 차단하는 등 긴급 보안 조치에 나섰다고 오늘(7일) 밝혔습니다.
여의도순복음교회는 한국인터넷진흥원(KISA)으로부터 정보시스템 침해사고 정황을 통보받은 뒤 외부 보안 전문 기관과 유출 의심자료 7건을 분석한 결과, 성도 정보 변경이력 1건에서 개인정보가 포함된 사실을 확인했다고 설명했습니다.
해당 자료에는 이름과 생년월일, 개인정보 변경 내역 등이 포함돼 있으며, 주민등록번호 변경이력 2,629건과 전화번호 변경이력 3,964건, 주소 변경이력 7,202건이 포함된 것으로 파악됐습니다.
주민등록번호는 연말 정산용 기부금 영수증 발급을 위해 수집·관리해 온 정보라고 교회 측은 설명했습니다.
교회는 해당 성도들에게 유출 사실을 알리는 등 필요한 후속 조치를 신속하게 진행할 예정입니다.
다만 유출 의혹이 제기된 1993년부터 2019년까지 헌금 관련 자료는 헌금 전표번호와 금액, 내역 등으로 구성돼 있어, 성명과 주민등록번호, 전화번호, 주소 등 개인정보는 포함되지 않았다고 강조했습니다.
급여 자료와 교구 전입·전출 이력, 직분 임명·침례·지구역장 이력 등 나머지 유출 의심자료 6건에서도 개인정보가 확인되지 않았다고 덧붙였습니다.
교회는 어제(6일) 오후 3시 KISA의 침해사고 관련 통보를 확인한 직후 서버와 방화벽 이력 분석에 착수했으며, 의심 악성코드를 검출해 삭제했고 밤샘 분석을 거쳐 1건의 개인정보 유출 사실을 확인했다고 밝혔습니다.
오늘(7일) 오전 1시부터는 외부 접속 차단과 서버 비밀번호 변경 등 추가 조치를 시행했습니다.
현재 악성파일 삭제와 외부 접속 차단, 서버 및 관련 계정 비밀번호 변경을 완료했으며 전체 사용자 비밀번호 변경도 진행하고 있다고 덧붙였습니다.
또한 기존 방화벽을 교체하고 보안 전문 회사들과 함께 시스템 취약점 분석과 추가 보안 강화 작업을 진행할 계획이라고 전했습니다.
이영훈 여의도순복음교회 목사는 “이번 일로 성도 여러분께 심려를 끼쳐드리게 된 점에 대해 무거운 책임을 느끼며 진심으로 사과드린다”며 ”관계 기관의 조사와 확인 절차에 적극 협조하는 한편 다시는 같은 일이 발생하지 않도록 정보보호 체계를 철저하게 보완하고, 소중한 개인정보를 더욱 안전하게 보호하기 위해 필요한 모든 조치를 다 하겠다”고 밝혔습니다.
■ 제보하기
▷ 전화 : 02-781-1234, 4444
▷ 이메일 : kbs1234@kbs.co.kr
▷ 카카오톡 : 'KBS제보' 검색, 채널 추가
▷ 유튜브, 네이버에서도 KBS뉴스를 구독해주세요!
이화연 기자 (yeon@kbs.co.kr)
Copyright © KBS. All rights reserved. 무단 전재, 재배포 및 이용(AI 학습 포함) 금지
- 조희대 “대법원 온전한 구성 갖출 수 있도록 노력”…마무리 발언 [현장영상]
- “쥐는 있고 교사는 없고”…프랑스 고교생은 왜 분노하나
- 우크라, ‘한국의 러 석유 공급’ 비판…“정유 능력 상실한 러에 도움”
- 트럼프 “중간선거 깜짝 승리”…‘LA 파괴’ 발언 거센 역풍
- “AI 투자하면 무조건 돈 번다?”…세계 10대 부자들 봤더니 [잇슈 머니]
- “15조 원이나 있다고요?”…잊고 있던 내 돈 찾는 법은? [잇슈 머니]
- 2층 발코니서 떨어진 아이 맨손으로 받아낸 이웃 영웅 [잇슈 SNS]
- 역대 최강 엘니뇨 온다…“다음 달부터 많은 비”
- 야간 운전 중 마주친 100kg 불곰 공격…차에 구멍까지 [잇슈 SNS]
- 횟집서 ‘탄도미사일 토의’?…줄줄 샌 1,700만 원 고발 안 한 국방연구원