악성코드 없이 8개국 IP 이용 무차별 해킹… ‘중국어 AI’ 흔적 조사
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
최근 금융권에 확산 중인 연쇄 해킹은 악성코드를 심고 서버를 장악하던 기존 방식에서 벗어나 인공지능(AI)을 활용한 무차별 동시다발적 공격을 통해 상대적으로 취약한 '뒷문'을 노렸다.
4일 금융권에 따르면 은행 4곳과 저축은행 2곳, 캐피털사 1곳 등 금융회사 7곳을 대상으로 진행된 외부 공격은 시스템을 장악하지 않고 접속해 조회하는 방식으로 고객과 임직원 등의 정보를 가져간 것으로 파악됐다.
정보 보안 업계에서는 이 같은 무차별 동시다발 공격을 가능케 한 수단으로 중국어 기반의 자율형 AI 침투 테스트 도구 '아텍스(ARTEX)'를 의심하고 있다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
금융회사 7곳 동시다발 공격
취약한 직원시스템 ‘뒷문’ 노려
은행들, 역대 최대 실적에도 정보보호 투자는 제자리걸음
|
|
| 긴급 점검회의 참석한 개인정보 유출 은행장들 이억원 금융위원장이 4일 정부서울청사에서 열린 전 금융권 긴급 점검회의에 참석하기 위해 걸어가고 있다. 앞줄 왼쪽부터 이호성 하나은행장, 이환주 KB국민은행장, 정상혁 신한은행장. 박형기 기자 oneshot@donga.com |
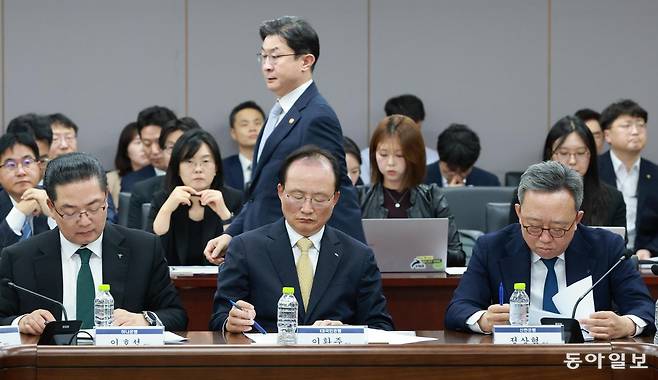
AI 사이버 위협이 일상화되고 있지만 주요 시중은행들의 대응 역량과 정보 보호 투자는 제자리걸음인 것으로 나타났다. 금융권 AI 해킹으로 대규모 금전 피해나 2차 범죄가 나타나지 않을지 국민들의 불안감이 커지는 가운데, 금융 당국은 연휴에 은행장 등을 소집해 긴급회의를 열었다.
● 악성코드로 서버 장악→무차별 동시다발 공격
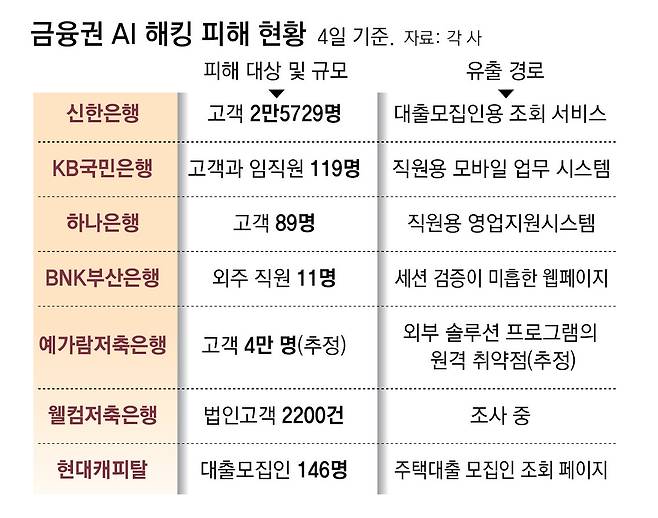
신한은행을 공격한 해커는 ‘대출상담사 접수 대출 진행 현황 조회’ 서비스에 고객번호를 무작위로 입력해 유효한 번호를 찾아내 개인정보를 확인해 가는 방법을 썼다. 신한은행이 공격을 인지하고 인터넷주소(IP주소)를 차단하자 한국 미국 일본 홍콩 등 8개국 IP주소를 동원해 공격을 이어갔다. KB국민은행도 비슷한 방식으로 42시간가량 공격을 받아 고객 119명의 정보가 유출됐다. 하나은행, BNK부산은행 등도 상대적으로 취약한 시스템이 뚫렸다.
이는 서버에 악성코드를 심거나 내부에서 정보를 빼돌리는 등 과거에 나타났던 개인정보 유출 사건과는 다른 양상이다. 2011년 현대캐피탈은 해커가 퇴직 직원 계정으로 서버에 침투하는 방식으로 공격을 받았고, 175만 명의 개인정보가 유출됐다. 지난해 롯데카드에서 297만 명의 개인정보가 유출됐던 사건도 해커가 취약한 고리를 뚫고 결제 서버를 장악한 탓에 발생했다. 2014년 KB국민·롯데·농협카드에서 벌어진 개인정보 1억400만 건 유출은 파견 나온 신용평가사 직원이 휴대용 저장장치(USB메모리)에 개인정보를 담아 나왔다.
과거 사례와 비교하면 이번 연쇄 해킹은 개인정보 유출 규모가 회사당 최소 11명에서 최대 4만 명으로 비교적 적지만, 여러 금융사가 동시 타격을 당했다는 차이를 보인다. 금융당국은 은행권 공격에 같거나 비슷한 IP주소가 쓰인 만큼 해커 1명 혹은 한 집단의 소행에 무게를 두고 있다.
정보 보안 업계에서는 이 같은 무차별 동시다발 공격을 가능케 한 수단으로 중국어 기반의 자율형 AI 침투 테스트 도구 ‘아텍스(ARTEX)’를 의심하고 있다. 원래 기업이 스스로 시스템을 점검할 때 쓰는 도구다. 하지만 해커 손에선 공격 무기가 된다. 보안 기업 지니언스의 문종현 시큐리티센터장은 2일 신한은행 공격 서버 일부에서 이 도구의 흔적을 확인했다고 밝혔다.
아텍스의 작동 방식은 체계적이고 집요하다. 여러 AI 에이전트가 역할을 나눠 표적 시스템의 정보를 모으고 공격 경로를 짠다. 한 경로가 막히면 그 결과를 스스로 분석해 곧바로 다른 우회로를 찾는다. 과거에는 해커가 열린 문을 일일이 찾아다녔다면, 이제는 AI가 가장 약한 고리를 순식간에 찾아내는 셈이다. 김승주 고려대 정보보호대학원 교수는 “해킹 문턱이 낮아지고, 관리 소홀 PC 등 표적의 약점 탐색 속도가 엄청나게 빨라진 게 가장 치명적인 문제”라고 짚었다.
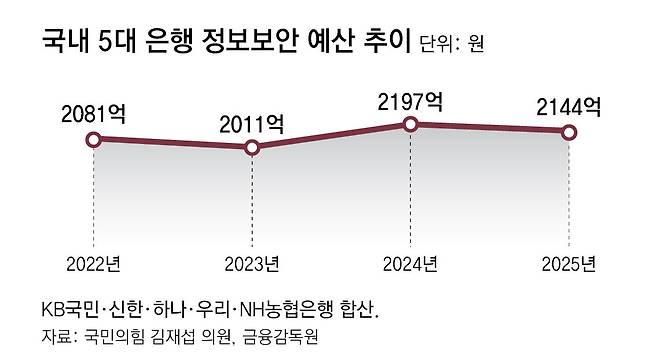
KB·신한·하나·우리 등 4대 금융지주는 지난해 순이익이 18조 원에 육박하며 사상 최대 실적을 올린 데 이어 올해 상반기(1∼6월)에도 11조 원이 넘는 역대 최대 순이익을 기록했다. 그러나 국내 은행의 정보 보호 투자 규모는 제자리걸음인 것으로 나타났다.
국회 정무위원회 소속 국민의힘 김재섭 의원이 금융감독원으로부터 받은 자료에 따르면 KB국민·신한·하나·우리·NH농협은행의 정보보안 투자 규모는 지난해 2144억 원으로 2024년(2197억 원)보다 줄어들었다.
홍석호 기자 will@donga.com
김재형 기자 monami@donga.com
Copyright © 동아일보. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
- 낡은 집에 홀몸 노인들… “앞집도 옆집도 다 비어 소리쳐도 들을 이웃 없다”
- 전 금융권서 동시다발 AI 해킹… 동일 공격자 정황 포착
- “중과세 피하자”… 서울 주택 증여 5년만에 1만건 넘어
- 김정은, 韓과 대화 거부 다음날 탄도미사일 도발
- “美에 공장 안 지으면 300% 관세”… 유세전 트럼프, 투자압박 높여
- “사랑해” 일주일 뒤 이별 통보한 머스크…자녀도 넷 있는데
- 그물 넘어 돌아온 부캉이, 당분간 지켜보기로
- [천광암 칼럼]이재명 대통령의 ‘좌아한’ SNS 정치
- 성착취물 제작-유포한 현직경찰… 성범죄 전력에도 임용됐다
- 與 “판검사는 공수처가, 대통령-국회의원은 중수청이 수사 추진”