[은행 보안 구멍] 해킹 공격에 줄줄이 뚫려⋯최소 6.5만여명 개인정보 유출 [종합]
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
신한은행에 이어 KB국민·하나·BNK부산은행과 예가람저축은행에서 정보유출 사고가 잇따라 확인되면서 금융권에 보안 비상이 걸렸다.
하나은행에서도 외부 해킹 에이전트가 영업지원시스템(ODS)에 비정상적으로 접근하면서 고객 89명의 정보가 유출된 것으로 파악됐다.
BNK부산은행에서도 내부 직원용 모바일영업지원시스템 등을 대상으로 한 취약점 공격으로 외주개발 직원 11명의 개인정보가 유출됐다.
은행권에서 업무시스템을 중심으로 정보유출 사고가 잇따른 데 이어 저축은행에서도 피해가 확인되면서 보안 우려가 금융권 전반으로 확산하고 있다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
의심 IP 점검·외부접속 시스템 모니터링 강화
금융당국 외부 노출 전산시스템 전반 점검
"AI 등 활용 공격 기법 첨단화, 종합 대책 필요"
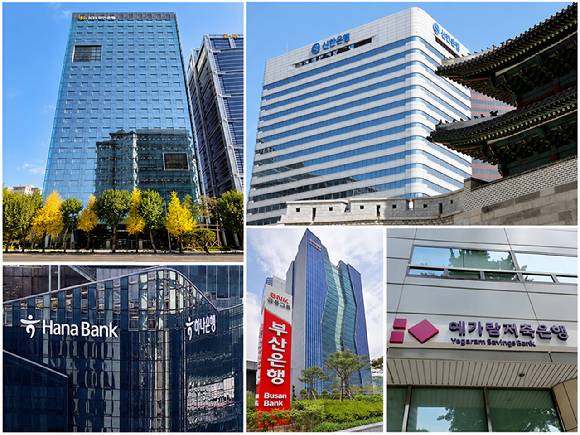
[아이뉴스24 이도훈 기자] 신한은행에 이어 KB국민·하나·BNK부산은행과 예가람저축은행에서 정보유출 사고가 잇따라 확인되면서 금융권에 보안 비상이 걸렸다.
은행권에서는 임직원·대출모집인 등이 사용하는 업무시스템을 중심으로 피해가 발생해 외부접속 시스템의 인증·접근통제 체계가 도마에 올랐다.
금융당국이 긴급 점검에 착수한 가운데 금융회사들도 공격 의심 인터넷주소(IP)를 차단하고 관련 시스템을 재점검하는 등 추가 피해 차단에 나섰다.
2일 금융권에 따르면 주요 은행들은 최근 잇따른 정보유출 사고를 계기로 자체 보안 점검과 대응 수위를 높이고 있다. 공격 의심 IP의 과거 접속 이력과 외부 접근이 가능한 업무시스템을 점검하고 추가 공격 가능성에 대비해 모니터링을 강화하고 있다.
우리은행은 신한·국민은행의 개인정보 유출 사고를 인지한 직후 정보보호최고책임자(CISO) 주관으로 긴급 대응체계를 가동했다. 관련 공격 의심 IP를 전수 점검하고 영향도를 분석한 뒤 선제적으로 차단했으며, 과거 접근 시도 이력과 정보 유출 여부도 함께 조사했다.
추가 공격 대상 서비스가 있는지도 분석 중이다. 우리은행 관계자는 "현재 이상징후 모니터링을 강화해 운영 중이며 추가 공격 의심 IP가 확인되면 즉시 접근 이력 분석과 차단 조치를 실시하고 있다"고 말했다.
NH농협은행 역시 해킹 공격 시도가 있었으나 현재까지 정보유출 피해는 확인되지 않은 것으로 파악됐다.
앞서 신한은행에서는 외부 비인가자가 대출모집인 전용 간편조회 서비스에 비정상적으로 접근하면서 약 2만5000명의 고객정보가 유출됐다. 고객명과 전화번호, 연계정보(CI), 연소득, 산출 대출한도 등 개인신용정보가 포함됐다.
국민은행에서도 고객 119명의 개인신용정보가 외부 침해로 유출됐다. 외부 침해가 발생한 시스템은 직원용 모바일 업무지원시스템으로 이름과 전화번호, 주소, 암호화된 주민등록번호 등이 유출 정보에 포함됐다.
하나은행에서도 외부 해킹 에이전트가 영업지원시스템(ODS)에 비정상적으로 접근하면서 고객 89명의 정보가 유출된 것으로 파악됐다. 주민등록번호와 성명, 주소, 이메일주소, 전화번호, 휴대전화번호, 직장명 등이 포함됐다.
BNK부산은행에서도 내부 직원용 모바일영업지원시스템 등을 대상으로 한 취약점 공격으로 외주개발 직원 11명의 개인정보가 유출됐다. 유출 정보는 성명과 전화번호, 이메일주소, 생년월일 등이다.
저축은행 업권에서도 정보유출 사고가 확인됐다. 예가람저축은행은 외부의 비정상적인 접근으로 약 4만명의 고객 개인정보가 유출된 것으로 추산하고 있다. 유출 정보는 고객명과 전화번호, 생년월일이다.
각 사고가 같은 공격 방식에 의해 발생했는지는 확인되지 않았다. 금융감독원은 관련 침해사고에 대해 현장조사에 나서 구체적인 침입 경로와 유출 경위, 피해 범위 등을 확인하고 있다.
은행권에서 업무시스템을 중심으로 정보유출 사고가 잇따른 데 이어 저축은행에서도 피해가 확인되면서 보안 우려가 금융권 전반으로 확산하고 있다. 고객용 금융서비스뿐 아니라 임직원과 대출모집인, 외주 인력이 사용하는 외부접속 업무시스템의 인증·접근통제 체계까지 다시 살펴봐야 한다는 지적이다.
금융위원회는 이날 금융감독원·금융보안원과 주요 은행·카드사 등이 참석한 긴급 상황대응 회의를 열고 금융회사에 외부에 노출된 전산시스템과 서비스 전반에 대한 보안점검을 주문했다. 인증·접근통제 취약점을 점검하고 불필요한 정보 노출과 비인가 접근 경로를 차단하도록 했다. 공격에 사용된 IP주소와 공격 수법 등 위협정보도 금융회사와 관계기관이 신속히 공유하기로 했다.
금융당국은 보안취약점 체크리스트 등을 제공해 금융회사들이 자체 점검을 실시하도록 하고 점검 결과도 조속한 시일 내에 제출받을 예정이다.
박춘식 서울여대 정보보호학과 교수는 "공격 기법이 규모화·첨단화되고 특히 인공지능(AI)을 이용한 공격까지 들어오면서 기존 수준의 대응만으로는 한계가 있다"며 "업무 프로세스를 더 정교하게 점검하고 다중인증이나 제로트러스트, AI 보안 등 종합적인 보완 대책을 마련해 보안 강도를 높여야 한다"고 말했다.
/이도훈 기자(ldh12@inews24.com)Copyright © 아이뉴스24. 무단전재 및 재배포 금지.
- 삼성전자, 3분기 매출 1000억 달러 돌파...두분기 연속
- "이 작품 출연 이유는"…'암살자(들)' 이민호의 말 뒤늦게 화제
- 李 "김지용, 완벽한 후보 아니지만 '청문회 박탈'할 정도 아냐"
- "뮤직비디오에서 눈맞았네"…가수 겸 배우 탑·나나, 5개월째 열애 중
- "게임 속 세계가 눈앞에"…팬심으로 가득 채운 '호요랜드 2026' 가보니 [르포]
- [수사 대변혁] ②"내 사건 어디로 갔어?"...베테랑 수사관도 "감 안 와"
- 모기 보이면 레이저 발사⋯中 스타트업, 상용화 나섰다
- 돌아온 유커, 지갑은 닫았다…면세점 '객단가 쇼크'
- 코웨이, 첫 '로봇 렌탈'...보행보조 웨어러블 로봇 출시
- TCL, '노트 A1 넥스트페이퍼' 태블릿 국내 출시