신한은행 해킹 추정 서버서 中 ‘AI 침투도구’ 흔적
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
신한은행 고객정보 유출 사고와 관련해 공격에 활용된 것으로 추정되는 서버에서 중국어 기반 인공지능(AI) 자율 침투테스트 도구와 관련된 정황이 포착됐다. 실제 해킹 과정에 AI가 활용됐는지는 확인되지 않았지만 보안업계에서는 생성형 AI가 취약점 탐색부터 공격 경로 설계까지 자동화하는 도구로 활용될 가능성에 주목하고 있다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
실제 공격 도구로 사용됐는지는 미확인
신한은행 고객정보 유출 사고와 관련해 공격에 활용된 것으로 추정되는 서버에서 중국어 기반 인공지능(AI) 자율 침투테스트 도구와 관련된 정황이 포착됐다. 실제 해킹 과정에 AI가 활용됐는지는 확인되지 않았지만 보안업계에서는 생성형 AI가 취약점 탐색부터 공격 경로 설계까지 자동화하는 도구로 활용될 가능성에 주목하고 있다.
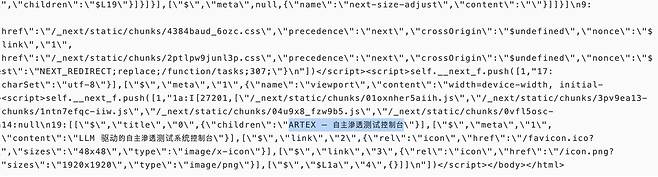
2일 보안업계에 따르면 최근 국내 여러 곳을 대상으로 이뤄진 크리덴셜 스터핑이(무작위 정보 대입 기법), 애플리케이션프로그래밍인터페이스(API) 취약점 공격 등에 사용된 것으로 추정되는 일부 웹서버의 HTML 타이틀에서 ‘ARTEX — 自主渗透测试控制台’이라는 문자열이 발견됐다. ‘자율 침투테스트 콘솔’을 뜻하는 표현으로 해당 인프라에서 ‘ARTEX AI’가 운영됐거나 관련 환경이 활용됐을 가능성을 보여주는 정황이다.
문종현 지니언스(263860) 시큐리티센터장은 이날 자신의 링크드인을 통해 이 같은 분석을 공개하며 “여러 위협 분석가들은 이번 공격 과정에서 AI 기반 공격 자동화 도구가 활용됐을 가능성을 합리적으로 의심하고 있다”고 분석했다.
ARTEX AI는 중국어를 중심으로 깃허브에 오픈소스로 공개된 대규모언어모델(LLM) 기반 자율형 침투테스트 시스템이다. LLM과 멀티에이전트 기술을 결합해 공격 대상에 대한 정보 수집과 취약점 탐색, 공격 경로 계획, 보안 도구 실행, 취약점 검증 등 침투테스트 과정을 자동으로 수행하도록 설계됐다.
특히 사람이 개별적으로 수행하던 공격 대상 탐색과 취약점 분석, 공격 경로 수립, 도구 실행 등을 AI 에이전트가 연속적으로 처리할 수 있다는 점이 특징이다. ARTEX AI는 올해 중국 바이두 보안대응센터(BSRC)가 주도한 ‘Agent+’ 공방 능력 챌린지에서 우승한 프로젝트로도 소개됐다.
문 센터장은 “허가된 보안 검증 환경에서는 효율적인 침투테스트 도구로 활용될 수 있지만 공격자가 악용하면 실제 사이버 공격의 자동화와 효율성을 높이는 수단으로 전용될 가능성이 있다”고 설명했다.
앞서 신한은행은 지난달 30일 대출모집인 서비스의 본인확인 절차를 우회한 외부 비인가자의 접근으로 고객 약 2만5000명의 개인정보가 유출된 사실을 확인했다고 밝혔다.
다만 현재까지 신한은행 고객정보 유출 과정에서 ARTEX AI가 실제 공격 도구로 사용됐는지는 확인되지 않았다.
노현섭 기자 hit8129@sedaily.com
Copyright © 서울경제. 무단전재 및 재배포 금지.
- 한국인들 안 먹고는 못 사는데…“대장암 전이 위험 높인다” 경고 나온 ‘이 음식’
- ‘신혼여행 성지’였는데 어쩌다…180석 비행기에 달랑 3명 탔는데 “좌석 못 줄여”
- “이렇게 잘 나갈 줄은” 미국서 인기 폭발한 한국차…신모델로 흥행 잇는다
- “해운대 너무 좋아” 부산병 앓는 외국인들 많다더니…정부가 꺼내든 ‘이 카드’
- “설거지나 해라” 조롱 당했지만 ‘연봉 2억’ 찍었다…美 여성들 몰리는 직업 정체가
- 샤워할 때 맨날 이러는데 의사들은 “당장 멈춰라”…폐 속으로 ‘세균’ 들어간다는 ‘이 행동
- ‘연봉 8000만원’ 남자친구 만나고 싶어서…새벽마다 직장인들 몰리는 日 ‘황궁 러닝’
- “나이 들어도 월 500만원 번다”…연예인들도 따둔다는 ‘인기 1위’ 자격증은
- ‘미코’ 정유성 아나, SSG 서진용과 깜짝 결혼…“아기가 먼저 찾아와, 결혼식은 내년 겨울”
- “어어? 그냥 가네” 유재석도 ‘어리둥절’…시내버스 무정차에 “나도 당했다” 공감 확산