정부24 해킹 뒤늦게 알려져…주민번호·ID·비밀번호 유출
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
대한민국 대표 행정서비스 포털 '정부24'가 해킹 공격을 받아 주민등록번호와 계정정보 등이 외부로 빠져나간 사실이 뒤늦게 확인됐다.
정 의원은 "국민들의 가장 민감한 개인정보가 탑재된 정부24 등에서 잇따라 개인정보 유출 사고가 발생한 것은 큰 문제"라며 "AI 3대 강국을 위해서는 정보보안 강화와 사고 발생시 조속한 조사 및 피해자 구제조치가 전제돼야 한다"고 말했다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
대한민국 대표 행정서비스 포털 ‘정부24’가 해킹 공격을 받아 주민등록번호와 계정정보 등이 외부로 빠져나간 사실이 뒤늦게 확인됐다.
30일 국회 행정안전위원회 정춘생 조국혁신당 의원이 행정안전부에서 받은 자료에 따르면 지난 8월17일 오후 5시29분께 정부24 어린이포털의 보안 허점을 악용한 공격이 발생했다. 이 과정에서 정부24 서버에 있던 메모리 덤프파일 11개 등을 외부에서 탈취한 것으로 조사됐다.
메모리 덤프파일은 시스템이 작동하는 동안 특정 시점의 메모리 내용을 저장한 자료다. 경우에 따라 당시 처리 중이던 개인정보나 계정정보 등이 포함될 수 있다.
행안부가 사고 다음 날 개인정보보호위원회에 제출한 신고 내용에는 주민등록번호 36건, 전화번호 3건, 정부24 계정 아이디와 비밀번호 55건이 유출된 것으로 추정된다고 했다. 그러나 사고가 발생한 지 한 달 이상 지난 시점까지 전체 유출 규모는 확정되지 않은 것으로 나타났다.
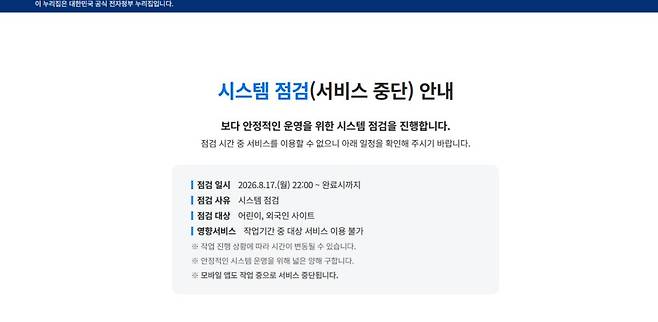
사고 대응 과정에 대한 지적도 제기됐다. 해킹 통로로 지목된 어린이포털에는 개인정보 유출 안내나 사과문이 아닌 ‘시스템 점검(서비스 중단) 안내’ 공지만 게시돼 있는 것으로 전해졌다. 정부24 전체 공지사항에서도 관련 유출 사실을 확인하기 어렵다는 게 정 의원 측 설명이다.
정부24를 둘러싼 개인정보 사고가 이번이 처음은 아니다. 2024년과 2025년에도 개인정보 유출 문제로 과징금과 과태료 처분을 받은 사례가 있었으며, 이후에도 사고가 재발했다.
행안부가 운영하는 ‘1365 자원봉사포털’에서도 실제 개인정보 피해 규모가 당초 신고 때보다 크게 증가한 것으로 확인됐다.
지난 5월20일 발생한 1365 자원봉사포털 개인정보 유출 사고의 피해자는 8천785명으로 집계됐다. 유출된 정보에는 이름과 생년월일, 휴대전화 번호 등이 포함됐다. 이는 개인정보위에 처음 신고했던 796명보다 11배 이상 많은 수치다.
1365 자원봉사포털은 과거 텔레그램 성착취물 유포 사건인 ‘박사방’ 운영 과정에서 일부 피해자의 개인정보가 악용된 사실이 드러나 보안 취약성 논란이 일기도 했다. 개인정보위는 이번 사고 발생 약 4개월 뒤인 지난 21일 행안부에 유출 원인과 경위 등을 확인하기 위한 자료 제출을 요구했다.
정 의원은 “국민들의 가장 민감한 개인정보가 탑재된 정부24 등에서 잇따라 개인정보 유출 사고가 발생한 것은 큰 문제”라며 “AI 3대 강국을 위해서는 정보보안 강화와 사고 발생시 조속한 조사 및 피해자 구제조치가 전제돼야 한다”고 말했다.
서다희 기자 happiness@kyeonggi.com
Copyright © 경기일보. 무단전재 및 재배포 금지.
- 인천시 숨은 빚 6천479억…‘우발채무’ 관리 비상
- [단독] 검찰, 경찰에 유승민 체육회장 재수사 요청
- 이재명 대통령 “검사 출신 다 버리면...박은정·임은정·이성윤은 어찌 되겠나”
- 수원 지역 국회의원, ‘수원 군 공항’ 종전·이전·주변 지원 특별법 발의
- 李대통령 “최선의 안보는 싸울 필요 없는 평화… 북측 대화 복원 동참 촉구”
- 같은 휘발유인데 ℓ당 142원 차이…수도권엔 적은 ‘알뜰 주유소’
- ‘영화계 장수커플’ 구교환·이옥섭 “4년 전부터 부부였다”
- 창호지 뚫고 볼일까지…쏟아지는 관람객에 궁능 관리 ‘빨간불’
- 결국 데드라인 넘긴 경기도 감액 추경안…도의회, 독자 처리 나서나
- [사설] 미래대응기금, 반도체 본산 경기도에 지원해야