KISA, 취약점 점검에 'GPT-5.5-사이버' 활용 해외 프런티어 AI 활용, 빠르지만 민감 데이터 위험 "국내 특파모 필요...보안 특화 AI는 가능성 있어"
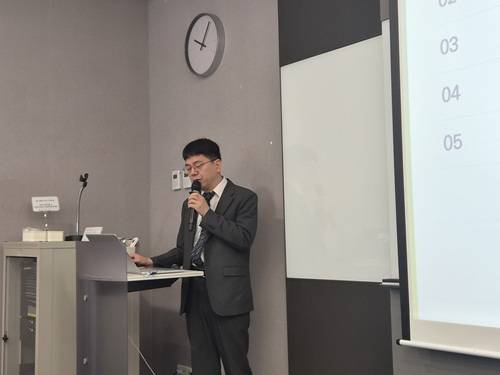
배승권 KISA 취약점관리센터 센터장이 KISA 취약점 관리 현황에 대해 설명하고 있다./사진=이인애 기자
인공지능(AI)이 취약점 탐지에 본격적으로 활용되면서 보안 현장의 속도도 빨라지고 있다. 한국인터넷진흥원(KISA)이 AI를 활용해 취약점을 점검한 결과 사람이 일주일에서 한 달가량 걸리던 작업을 크게 단축할 수 있었다. 다만 AI가 찾아낸 취약점 후보 10개 가운데 실제 유효한 것은 5~6개 수준인 경우도 있어 전문가의 검증은 여전히 필요했다.
AI 활용이 늘면서 어떤 AI를 보안 현장에 쓸 것인지도 과제로 떠올랐다. 해외 프런티어 AI는 성능이 뛰어나지만 취약점이나 시스템 정보처럼 민감한 데이터를 다뤄야 하는 보안 분야 특성상 해외 모델에만 의존하기 어렵다는 것이다. 정부가 한국 보안 환경에 특화된 사이버보안 AI 파운데이션 모델 개발에 나선 이유다.
22일 KISA에 따르면 현재 AI를 활용해 외부에 노출된 웹페이지와 주요 기반시설에서 많이 사용하는 상용 소프트웨어, 오픈소스 등을 대상으로 취약점을 점검하고 있다.
◆KISA, 'GPT-5.5-사이버'로 취약점 점검..."정보 미학습 확답 받고 시작"
AI가 찾아낸 결과를 그대로 기업에 전달하는 것은 아니다. AI가 취약점 후보를 찾아내면 KISA 분석가가 이를 다시 확인하고 실제 공격에 활용할 수 있는지 검증한다. 유효하다고 판단된 취약점만 해당 기업에 전달해 조치하도록 하는 방식이다.
배승권 KISA 취약점관리센터 센터장은 "AI가 10개를 찾아냈다고 하면 분석가가 다시 검증했을 때 실제 유효한 취약점이 5~6개 정도 나오는 경우가 있다"며 "사람 두 명이 취약점을 찾으면 일주일에서 한 달 정도 걸릴 수 있는데 AI를 활용하면 빠르게 찾아 분석하고 기업에 전달할 수 있다"고 말했다.
AI가 취약점 탐색을 맡으면서 사람의 역할도 달라지고 있다. 사람이 처음부터 취약점을 하나씩 찾아내기보다 AI가 먼저 후보군을 좁혀주면 분석가가 실제 위험 여부를 판단하는 데 집중할 수 있다.
반대로 AI가 찾아낸 취약점이 늘어날수록 검증 부담이 커질 가능성도 있다. 실제 환경에서는 재현되지 않거나 중복된 취약점까지 쏟아질 경우 기업 입장에서는 이를 일일이 확인해야 한다. KISA도 무분별하거나 유효하지 않은 취약점 신고를 줄이기 위해 관련 운영 지침을 손보는 방안을 준비하고 있다.
취약점을 찾아내는 것만큼 실제 위험 여부를 빠르게 판단하고 조치하는 과정이 중요해진 셈이다. KISA 역시 기존 분석가가 담당하던 취약점 분석과 검증 업무에 AI 활용을 확대해 기업에 취약점을 전달하기까지 걸리는 시간을 줄일 계획이다.
문제는 어떤 AI를 활용하느냐다. 현재로서는 글로벌 빅테크가 개발한 프런티어 AI를 활용하는 것이 가장 빠른 방법이다. 하지만 보안 업무에서는 일반적인 질문과 달리 시스템 구성이나 소스코드, 취약점과 공격 정보 등 민감한 데이터를 다룬다. 해외 AI에 이런 정보를 어느 범위까지 제공할 수 있을지가 따라붙는다.
KISA도 해외 AI를 취약점 점검에 활용하면서 이 문제를 먼저 확인했다.
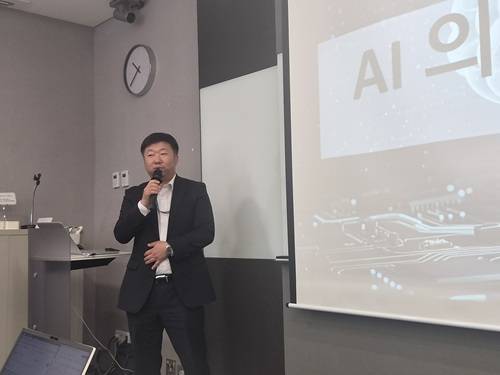
김은성 KISA 위협대응정책팀 팀장이 국내 보안 특화 AI 파운데이션 모델 개발의 필요성에 대해 이야기하고 있다./사진=이인애 기자
김은성 KISA 위협대응정책팀 팀장은 "처음 받을 때 가장 우려했던 게 우리나라 정보가 학습되는 부분이었다"며 "처음부터 학습하지 말아 달라고 요구했고, 학습하지 않겠다는 확답을 받고 프로젝트를 시작했다"고 설명했다.
◆해외 프런티어 AI 좋지만...국내 상황 맞춤 '특파모' 필요
해외에서 개발된 범용 AI가 국내 보안 환경을 얼마나 이해할 수 있느냐는 문제도 있다. 국내에는 망분리를 비롯해 한글(HWP) 문서, 문서암호화(DRM), 매체제어 등 해외와 다른 시스템과 보안 환경이 광범위하게 사용된다. 한국을 집중적으로 겨냥하는 공격 역시 국내 환경에 대한 이해가 필요하다.
사이버보안 특화 AI 파운데이션 모델(특파모)의 필요성도 여기에 있다.
과학기술정보통신부(과기정통부)는 올해 사이버보안 특화 AI 파운데이션 모델 개발 사업에 착수했다. 네이버클라우드가 주도하는 컨소시엄이 사업을 맡았으며 정부는 엔비디아 B200 그래픽처리장치(GPU) 256장을 지원한다. 개발 기간은 약 10개월이다.
그렇다고 한국형 모델이 글로벌 프런티어 AI와 모든 분야에서 정면으로 경쟁하겠다는 것은 아니다. KISA 측은 사이버보안이라는 한 분야를 깊게 파고드는 전략이 필요하다고 봤다.
이를 교육에 빗대 설명하기도 했다. 글로벌 프런티어 AI가 초등학교부터 고등학교까지 교육을 받은 뒤 여러 분야를 전공한 학생이라면 한국형 모델은 처음부터 특정 분야에 집중적으로 교육하는 방식이다.
김은성 팀장은 "해외 모델이 20개 정도를 복수전공한 천재라고 한다면 지금 당장 우리나라 독자 파운데이션 모델이 같은 시험을 봐서 이기기는 어렵다"며 "우리는 초등학교부터 중학교, 고등학교까지 맞춤으로 가르치고 하나의 전공만 집중적으로 가르친다면 그 분야만큼은 비벼볼 만하다"고 말했다.
모델 하나로 모든 보안 업무를 해결하는 방식도 아니다. 모델이 부족한 부분에는 보안 전문가의 지식이나 전문 도구를 붙여 보완하고 취약점 분석과 코드 분석, 침해사고 대응 등 각각의 업무에 맞게 전문성을 높일 수 있다는 설명이다.
정부가 기반을 만들면 실제 활용은 민간이 맡는 구조가 이상적이다. 국내 보안기업들이 기반 모델을 활용해 각자가 보유한 데이터와 기술을 더하고 취약점 분석이나 악성코드 탐지, 침해사고 대응 등 자사가 강점을 가진 분야의 서비스로 발전시키는 방식이다.
김 팀장은 "주도는 국가가 하고 활성화는 민간이 해야 한다"며 "정부가 모델을 만들더라도 결국 민간이 기술을 가지고 산업적으로 활성화해야 한다"고 말했다.
결국 관건은 실제 보안 현장에서 얼마나 쓸 수 있느냐다. KISA의 취약점 점검 사례처럼 AI가 취약점 탐색 시간을 줄여주더라도 실제 위험한 취약점을 가려내고 조치까지 연결하려면 보안 분야에 대한 전문성이 필요하다.
정부와 네이버클라우드 컨소시엄은 이날 오후 사이버보안 특화모델 개발사업 착수보고회를 열고 구체적인 개발계획을 점검한다. 글로벌 수준의 경쟁력 확보 전략과 모델 활용·확산 방안, 목표 달성을 위해 필요한 정부 지원 사항 등이 논의될 예정이다.