러시아 지원 해커 조직, 보안 탐지 피하려 AI ‘클로드’ 악용... "방어망 무력화"
우크라이나·유럽 주요 기관 겨냥... 호텔 와이파이 해킹 및 대규모 데이터 탈취
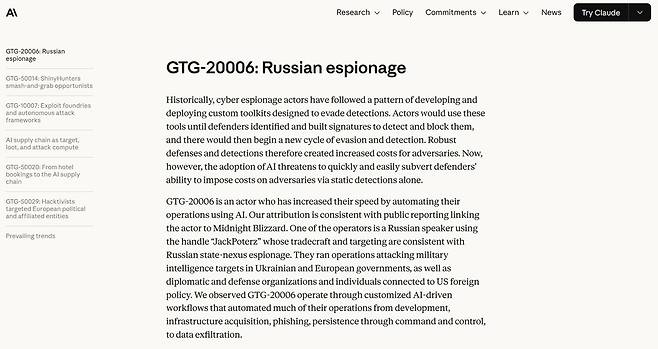
AI 기업 앤트로픽(Anthropic)은 클로드를 활용해 악성코드 개발 및 배포 워크플로우를 자동화한 러시아 해커 조직의 캠페인을 적발해 차단했다고 발표했다. 앤스로픽은 이 조직을 'GTG-20006'(Generative Threat Group, 생성형 위협 그룹)'으로 명명했으며, 이들은 악명 높은 러시아 해킹 그룹 '미드나이트 블리자드'(APT29·코지 베어)'와 연관된 것으로 분석됐다.
이들 해커 조직은 AI를 활용해 자신들의 해킹 도구가 방어 시스템에 탐지되는지 실시간으로 모니터링했다. 만약 악성코드가 탐지될 경우, AI 에이전트가 개입해 기존 방어망을 우회할 수 있도록 악성코드를 자율적으로 수정하고 재구축했다. 앤스로픽 측은 "공격자가 작전의 모든 단계에 AI를 적용함으로써, 새로운 탐지 기법으로 공격을 지연시키려던 방어자들의 노력을 무력화하고 방어 비용 부담을 오히려 가중시켰다"고 설명했다.
GTG-20006의 주요 공격 대상은 우크라이나와 유럽 정부의 군사 및 정보기관, 외교·국방 조직을 비롯해 미국 외교 정책과 관련된 핵심 인사들이었다. 이들은 윈도우 기반 임플란트, 모바일 익스플로잇 키트, 브라우저 비밀번호 탈취 도구 등을 사용했으며, 도메인 등록부터 피싱 이메일 인프라 구축, 명령제어(C2) 서버 모니터링까지 공격 전반에 걸쳐 AI 자동화 워크플로우를 동원했다.
특히 이들의 대담한 행보는 오프라인 접점인 '호텔'까지 뻗어 나갔다. 해커들은 최소 3곳의 호텔 게스트 와이파이(Wi-Fi) 공급업체를 해킹한 뒤, 관리자 권한을 탈취해 DNS 기록을 조작(DNS 하이재킹)했다. 이를 통해 호텔 와이파이에 접속한 투숙객들을 자신들의 서버로 리디렉션 시키고 기기에 맞는 맞춤형 악성코드를 유포했다.
여기서 탈취한 데이터를 바탕으로 우크라이나 정부 관료나 드론 제조업체 관계자 등을 추가 표적으로 삼았다. 또한 왓츠앱(WhatsApp) 계정을 탈취해 대화 내용을 대량으로 유출하고, 보안 카메라 스트리밍 서비스의 취약점을 노려 실시간 영상을 훔쳐보기까지 했다.
이 밖에도 이들은 북아프리카 정부 기술 당국을 해킹해 30만 건 이상의 국가 신분증 기록과 50만 개 기업 데이터를 빼돌렸으며, 자체적인 클라우드 이메일 스파이 플랫폼을 개발해 다수 국가의 정부 기관 이메일을 대량으로 탈취한 것으로 드러났다. 이번 사건은 국가 지원 해커가 생성형 AI를 실제 사이버 공격의 핵심 도구로 무기화한 대표적 사례로, 사이버 보안 업계에 큰 경각심을 주고 있다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.