AI 악용 해킹에… 쇼핑몰서 학원까지 정보유출 상반기 432건
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
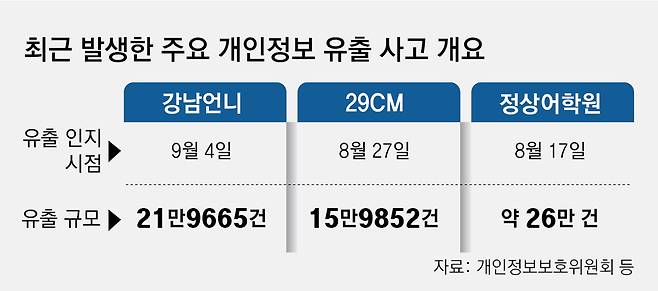
올 상반기(1∼6월)에 접수된 개인정보 유출 신고가 지난해 연간 신고 건수에 육박한 것으로 나타났다. 패션 쇼핑 플랫폼부터 영어학원, 골프장까지 대규모 회원을 보유한 민간 업체에서 개인정보 유출 사고가 잇따르는 상황을 두고 수사 당국은 인공지능(AI)을 활용한 해킹의 확산을 주요 원인으로 보고 있다.
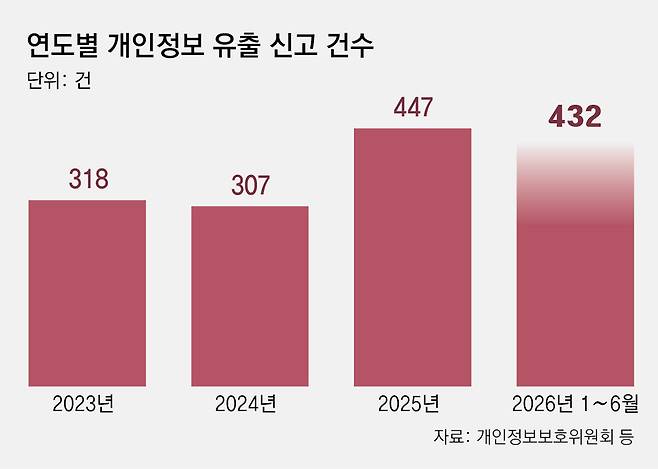
10일 개인정보보호위원회에 따르면 올해 상반기 접수된 개인정보 유출 신고는 432건으로 지난해 연간 신고 건수(447건)와 비슷한 수준이다.
보안업계에서는 개인정보 유출 사고가 급증한 배경 중 하나로 해커들의 AI 활용을 꼽는다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
AI로 취약점 공격, 해킹 문턱 낮아져
北조직 ‘김수키’도 AI 이용 정황
“사전 포착위해 보안체계 전환 필요”
● 반년 만에 지난해 맞먹는 개인정보 유출
보안업계에서는 개인정보 유출 사고가 급증한 배경 중 하나로 해커들의 AI 활용을 꼽는다. 한국인터넷진흥원(KISA)은 ‘2025년 사이버 위협 동향 및 2026년 전망’ 보고서에서 AI 기반 사이버 위협을 올해 주요 위협 요인으로 지목했다. AI를 활용하면 공격 대상 정찰부터 취약점 탐지, 악성코드 개발까지 자동화할 수 있어 공격에 필요한 시간과 전문성이 훨씬 줄어든다는 것이다.
● AI로 취약점 찾아 공격… 해킹 문턱 낮아졌다
실제로 최근 카카오톡을 사칭한 피싱 사이트에 아이폰 이용자가 접속하는 것만으로 기기가 해킹당하는 신종 공격 방식이 발견됐다. 과거에는 여러 보안 취약점을 단계적으로 뚫어야 해 높은 전문성과 상당한 시간·비용이 필요했던 방식이다. 전문가들은 이 공격에 AI가 활용됐을 가능성을 높게 보고 있다. 장항배 중앙대 산업보안학과 교수는 “평소에는 큰 위험으로 보지 않았던 여러 취약점을 연결하는 등 사람이 쉽게 떠올리기 어려운 방식의 공격이 이뤄졌다는 점에서 AI가 활용됐을 가능성이 있다”고 설명했다.
북한 배후로 추정되는 해킹조직 ‘김수키’도 사이버 공격에 AI 에이전트를 활용한 정황이 포착됐다. 사람이 일일이 프로그래밍하는 대신 LLM을 활용해 랜섬웨어를 제작하는 사례도 나오고 있다. 보안업계에 따르면 올해 처음 보고된 랜섬웨어 ‘제이드퍼퍼’는 AI 에이전트가 스스로 기업 서버에 침투해 권한을 탈취하고 1300여 개 데이터를 암호화한 뒤 몸값을 요구하는 협박문까지 작성했다. 김종성 국민대 정보보안암호수학과 교수는 “며칠 걸리던 랜섬웨어 제작이 최근에는 몇 시간 안에도 가능해지고 있다”고 말했다.
전문가들은 AI를 이용한 공격을 사전에 포착할 수 있도록 보안 체계를 전환해야 한다고 지적한다. AI가 매번 새로운 형태로 악성코드를 생성해 낼 경우, 이미 알려진 악성코드의 패턴을 데이터베이스와 대조하는 기존 방식으로는 탐지가 어렵기 때문이다. 황석진 동국대 국제정보대학원 교수는 “앞으로는 AI를 활용해 공격자의 행동과 계정의 이상 징후를 미리 식별하는 예측·행위 기반 방어 체계로 전환해야 한다”며 “공격이 자동화·정교화하는 만큼 접속 때마다 사용자와 기기를 검증하는 ‘제로 트러스트’와 다중 인증 등의 방식을 도입할 필요도 있다”고 했다.
김다인 기자 daout@donga.com
Copyright © 동아일보. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지
- “얘기하고 다니면 국감 대상”…김승원측 공개 녹취록이 되레 의혹 키워
- “국민연금도 참여땐 민간경쟁 촉진” vs “노후자금 한 바구니 안돼”
- 서울 생애 첫 매수비중 역대최대… 전월세난 심화-청년층 불안 탓
- 울산 현장 찾은 최태원 회장 “AX 가속도”
- 베일 벗은 애플 첫 ‘접는 아이폰’… “갤럭시보다 두껍고 무거워”
- 수도권 공실 지식산업센터, 청년-신혼 임대주택으로
- 빅뱅 출신 승리, 식사 도중 30대 폭행혐의로 고소당해
- [사설]한번 쓰면 좀처럼 벗기 힘든 비정규직 굴레
- [사설]두 달 새 경찰 개혁기구만 4개… 배가 산으로 가지 않으려면
- [사설]미래기금 104조 ‘예치’… 나랏빚 더는 데 쓰면 안 되나