CU 편의점 택배도 개인정보 유출…"해커 공격 통한 비인가 접근"
최보윤 기자 2026. 6. 6. 13:52
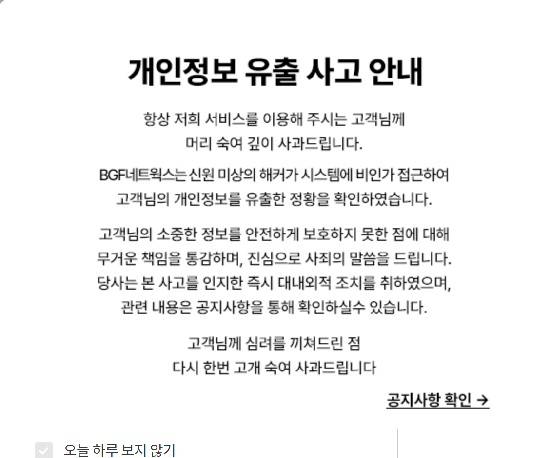
BGF네트웍스, "무거운 책임 통감" 개인정보 유출 관련 공지글 게시
사진=CU포스트 홈페이지 갈무리
편의점 CU의 택배 이용 고객들의 개인정보가 해킹 공격으로 인해 유출됐다.
편의점 CU의 택배 이용 고객들의 개인정보가 해킹 공격으로 인해 유출됐다.
6일 유통업계에 따르면 BGF네트웍스는 "지난 4일 신원 미상의 해커가 공격을 통해 시스템에 비인가 접근, 고객님의 개인정보를 유출한 정황을 확인했다"고 전날 CU포스트 홈페이지를 통해 공지했다.
BGF네트웍스 측은 "소중한 정보를 안전하게 보호하지 못한 점에 대해 무거운 책임을 통감하며 진심의 사죄 말씀을 드린다"며 "본 사고를 인지한 즉시 대내외적 조치를 취했다"고 강조했다.
공지 내용을 보면 유출된 개인정보는 ▲이름 ▲휴대전화 번호 ▲이메일주소 ▲주소 ▲성별 ▲ID ▲비밀번호(단방향 암호화 처리됨) ▲CI(연계정보) 등이다.
BGF네트웍스는 "지난 4일 오후 3시 30분경 해커가 웹 취약점을 이용해 비인가 침입했으며 회사는 이 같은 사실을 인지한 즉시 공격 IP를 전면 차단하고 보완조치를 완료했다"고 밝혔다.
또 침해사고 대응팀을 가동해 시스템 이상 징후 모니터링을 실시간으로 강화하고 전체 보안 정책을 재정비하고 있다는 것이 회사 측 입장이다. 아울러 개인정보보호위원회 및 한국인터넷진흥원 등 관계기관에 즉시 신고하고 긴밀히 협조 중이다.
BGF네트웍스는 "비밀번호는 암호화돼 있어 안전하지만, 타 사이트와 동일한 비밀번호를 사용하는 경우 안전을 위해 비밀번호를 변경해 주길 권장한다"며 "출처가 불분명한 번호의 전화 수신, 문자메시지 내 URL 링크 클릭에도 주의해달라"고 당부했다.
이어 "당사를 사칭해 금융 정보 등을 요구하는 행위에 속지 않도록 유의해 달라"고 덧붙였다.
최보윤 머니투데이방송 MTN 기자
MTN 머니투데이방송에서 직접 확인하세요. 해당 언론사로 이동합니다.