인프라 교체 없이 보안 공백 메운다… 차세대 MFA 기술의 진화
정부 규제 혁신에 발맞춰 인증 패러다임 전환 이끄는 이스톰
스마트폰 하나로 끝나는 강력하고 직관적인 서버 인증 방식 호평
[보안뉴스 조재호 기자] 정부 정보보호 종합대책의 일환으로 금융권 설치형 보안 프로그램이 퇴출 수순을 밟고 있다. 이 빈자리를 채울 대안으로 패스워드리스 기술이 재조명되고 있다.
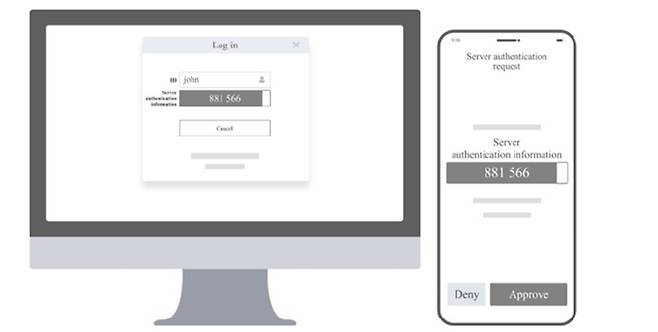
정부가 금융권 설치형 보안 소프트웨어 사용을 제한하는 정책을 추진하며 인증 보안 시장이 새 국면을 맞았다. 키보드 보안과 개인 방화벽, 백신 등 설치형 프로그램이 사라지면서 사용자 편의성은 대폭 개선될 전망이나, 금융사들은 악성코드 감염이나 아이디 도용, 피싱 공격을 막을 방패가 사라졌다는 우려를 내놓고 있다.
이러한 상황에서 이스톰(대표 우종현)의 상호인증 솔루션 ‘오토패스워드’(AutoPassword)가 대안으로 부상하고 있다. 비밀번호를 입력하지 않고 사용자를 인증하는 방식이다. 기존 비밀번호 인증이 가진 비밀번호 분실이나 해킹 등의 취약점을 극복한 차세대 인증 표준 패스워드리스(Passwordless) 기술을 기반으로 한다.
오토패스워드는 사용자가 직접 암호를 입력하는 방식에서 벗어나 웹사이트에서 ‘자동패스워드’를 제시하고, 스마트폰 앱에 생성된 번호와 일치하는지 확인해 승인하면 인증이 완료된다. 사용자가 직접 암호를 입력하는 과정이 없어 아이디와 비밀번호를 탈취당할 상황이 원천 차단된다. 웹사이트에서 먼저 자동패스워드를 제시하는 방식이라 가짜 웹사이트를 이용한 피싱도 무력화한다.
사용자가 접속하려는 사이트를 먼저 검증하고 모바일로 인증하는 이스톰 기술은 2024년 ITU-T 국제표준 ‘X.1280’으로 제정되며 글로벌 원천 기술력을 입증했다. 다수 금융권과 관공서에 도입돼 안정성도 검증받았다. 모바일 다중인증(MFA) 분야에서 국가기술표준원 신제품 인증(NEP)를 획득했고, 국제 CC인증도 확보했다.
이스톰 관계자는 “고객에게 보안 프로그램 설치를 강제해 보안 책임을 떠넘기던 시대는 끝났다”며 “사용자가 서비스를 먼저 확인할 수 있는 상호인증 기술이 설치형 보안 프로그램 퇴출 이후 금융권이 마주한 보안 우려를 해소하는 차세대 표준이 될 것”이라고 말했다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.
- [미토스 충격] 아마추어 해커를 ‘프로’ 만들어”... 보안 전문가들 경고
- 프라투첼로 크라우드스트라이크 필드CTO, “보안은 장애물 아닌 혁신 조력자”
- 오픈AI, 사이버 보안 최적화 모델 ‘GPT-5.4 사이버’ 공개... 앤트로픽 미토스 맞불
- [카드뉴스] “타이핑 소리만 들었는데 비번 노출?”… 복원율 95% ‘음향 부채널 공격’ 비상
- [2026 공급망 보안 솔루션 리포트] AI가 찾은 취약점에 공급망 뚫리면... 국가 안보 위기 직결
- [이슈칼럼] AI vs. AI 시대, ‘AI 보안 풀스택’으로 소버린 자율 방어 실현
- [미토스 충격] 앤트로픽과 오픈AI 프로젝트 양날의 검? 정부, 사이버보안 위협 긴급 점검
- [미토스 충격] 보안 AI 시대 개막? “거버넌스 혁신 없으면 방어 힘들어”
- [미토스 충격] 국내 금융권 대응은?... 금융당국, 주요 금융사 EDR 점검
- “데이터 백업 넘어 AI 인사이트로” 코헤시티, 엔터프라이즈 레질리언스 전략 제시