명품 플랫폼 '머스트잇'도 털렸다…"고객 개인정보 유출"
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
명품 플랫폼 머스트잇에서 고객 개인정보 유출 사고가 발생했다.
머스트잇은 지난 25일 홈페이지에 게시한 입장문을 통해 "지난 23일 한국인터넷진흥원(KISA)을 통해 개인정보 침해 정황을 통보 받았다"며 "자체 점검 결과 5월 6~14일, 6월 9일 등 2차례의 비정상 접근 시도가 있었던 것으로 확인됐다"고 밝혔다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
(지디넷코리아=김민아 기자)명품 플랫폼 머스트잇에서 고객 개인정보 유출 사고가 발생했다.
머스트잇은 지난 25일 홈페이지에 게시한 입장문을 통해 “지난 23일 한국인터넷진흥원(KISA)을 통해 개인정보 침해 정황을 통보 받았다”며 “자체 점검 결과 5월 6~14일, 6월 9일 등 2차례의 비정상 접근 시도가 있었던 것으로 확인됐다”고 밝혔다.
머스트잇에 따르면 5월 6일부터 14일까지 특정 API에 대한 대량의 비정상 접근 시도가 발생했다. 이어 지난 9일에는 동일한 API 경로를 통한 2차 시도가 감지됐다.
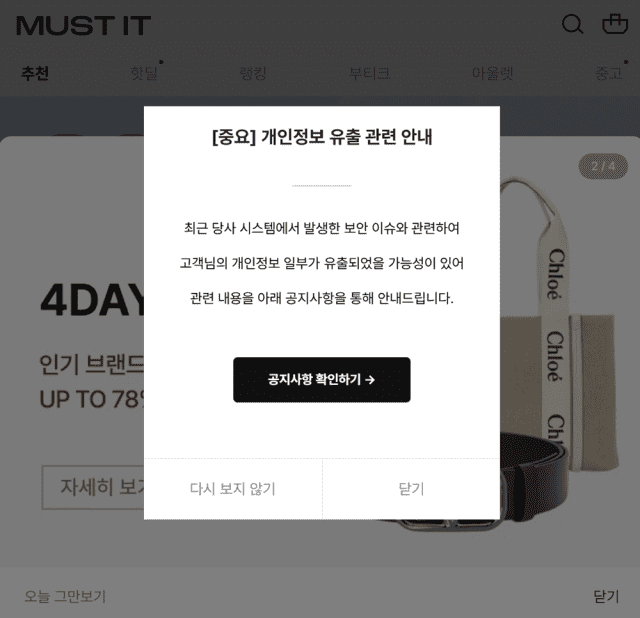
머스트잇은 “해당 API는 별도 인증 없이 개인정보 일부를 조회할 수 있는 구조였으며 사고 인지 즉시 해당 취약점을 차단하고 전면적인 보안 조치를 완료했다”며 “또 즉시 개인정보보보호위원회 및 KISA에 신고했다”고 설명했다.
유출 가능성이 있는 개인정보 항목은 ▲회원정보 ▲아이디 ▲가입일 ▲이름 ▲생년월일 ▲성별 ▲휴대전화번호 ▲이메일 ▲주소 등 최대 9개 항목이다. 탈퇴 회원의 정보는 포함되지 않았다. 정보 유출 여부는 머스트잇 홈페이지에서 확인할 수 있다.
머스트잇은 현재 전체 시스템에 대한 보안 점검을 완료했고 유사한 취약점에 대해서도 일괄적인 보완 작업을 진행 중이다. 인증되지 않은 특정 경로에 대한 API 요청을 제한하고 비정상 접근에 대한 로그 감시 체계도 강화했다.
또 문제가 된 기존 API는 폐기하고 신원 확인을 거친 요청에만 개인정보 열람이 가능하도록 새로운 인증 구조의 API로 교체했다. 해당 방식을 개인정보를 반환하는 전체 API로 확대 적용하고 있다는 설명이다.
머스트잇은 “유출 항목을 확인한 경우 관련 게정의 비밀번호 변경을 권장한다”며 “이번 사고를 무겁게 받아들이고 있으며, 고객님의 개인정보를 더욱 철저히 보호하기 위한 기술적·관리적 보안 강화 조치를 지속적으로 강화해 나갈 것”이라고 강조했다.
김민아 기자(jkim@zdnet.co.kr)
Copyright © 지디넷코리아. 무단전재 및 재배포 금지.
- 아디다스도 고객정보 털렸다...이름·전화번호·생일·주소까지
- 머스트잇, 전략적 투자 유치 착수…매각설은 부정
- 발란, 결국 기업회생절차...국내 명품 플랫폼 ‘빨간불’
- 인크루트서 또 개인정보 유출…"규모 확인 중"
- 미국 규제당국 조사에 엔비디아 휘청... 주가 2주새 32% 하락
- LGU+ 조직개편...AI 사업 재편으로 성과 속도전
- 한국서 팔린 전기차 3대 중 1대 중국산…4년 새 점유율 30배
- "월급 안 줘도 일 잘하네"…가맹점주 돕는 AI 직원들
- 지스타서 미리 만난 조이시티 '프리스타일 풋볼 2'…5대5 축구 재미 앞세워
- 美 기관투자자, 비트코인 ETF 3분기 순매수 전환…보유량 사상 최대