지비시코리아, 'ISO 27001 인증' 획득
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
지비시코리아는 14일 정보 보안 관리시스템에 대한 ISO 27001:2013 인증을 받았다고 밝혔다.
사측은 "정보보안관리에 대한 인증은 고객 데이터 보호에 대한 회사의 인식과 노력을 나타내는 것"이라며 "지비시코리아는 기업 및 개인정보를 취급하기 위해 정보보안 리스크를 체계적이고 지속적으로 관리하고 있다"고 전했다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
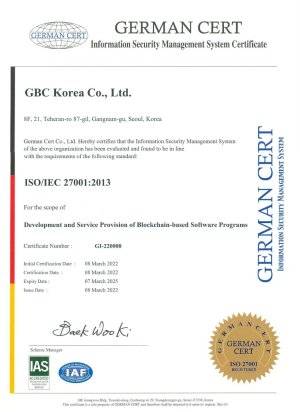
[파이낸셜뉴스] 지비시코리아는 14일 정보 보안 관리시스템에 대한 ISO 27001:2013 인증을 받았다고 밝혔다.
사측은 “정보보안관리에 대한 인증은 고객 데이터 보호에 대한 회사의 인식과 노력을 나타내는 것”이라며 “지비시코리아는 기업 및 개인정보를 취급하기 위해 정보보안 리스크를 체계적이고 지속적으로 관리하고 있다”고 전했다.
실제 지비시코리아의 GMAP(글로벌 M&A 딜 플랫폼)은 고객 정보, 거래 대상회사의 정보, 가상자산 관련 데이터 등 광범위한 데이터를 처리하며 이러한 데이터를 보호하는 데 최우선 순위를 뒀다는 설명이다. 또한 이 회사는 업계에서 가장 엄격한 보안 요구 사항을 충족하기 위해 적극적으로 노력해 왔다는 평가다.
이번 ISO 27001 인증을 받은 것은 지비시코리아가 국제적으로 인정된 표준을 준수하는 데이터 보안 제어, 조치 및 정책을 구현했음을 의미한다. 데이터 개인 정보 보호에 대한 세계적인 우려로 인해 EU GDPR, HK PDPO 및 싱가포르 PDPA와 같은 많은 국제 법률 및 데이터 보호법이 전 세계적으로 시행되고 있다. 디지털 플랫폼을 사용하는 기업은 이러한 데이터가 세계적으로 인정되는 공식 프로세스를 준수하는 방법을 사용하여 보호되도록 보장해야 한다.
여기에 코로나로 인해 최근 새로운 디지털 시대에서 데이터 보안에 대한 인증된 접근 방식이 소비자 데이터를 처리하는 회사의 표준이 되어야 한다는 필요성을 보여주고 있다.
한편 이번 정보 보안에 대한 글로벌 표준은 ISO/IEC 27001:2013이며 포괄적인 정보 보안 관리 시스템(ISMS) 생성을 위한 다양한 요구 사항으로 구성된다.
지비시코리아의 장명현 부사장은 “정보보안관리에 대한 인증은 고객 데이터 보호에 대한 회사의 인식과 노력을 나타내는 것”이라며 “지비시코리아는 기업 및 개인정보를 취급하기 위해 정보보안 리스크를 체계적이고 지속적으로 관리하고 있다”고 말했다. 그러면서 “ISO 인증은 회사의 중요한 이정표”라며 “우리 팀은 뛰어난 플랫폼을 개발해 안전한 프로세스를 가지고 있을 뿐만 아니라 서비스 가용성과 비즈니스 연속성을 보장하는 입증된 접근 방식을 통해 고객이 데이터를 신뢰할 수 있도록 노력할 것”이라고 부연했다.
#지비시코리아 #GMAP #ISO27001
Copyright © 파이낸셜뉴스. 무단전재 및 재배포 금지.
- "이별 통보하자 차로 끌고 가"…日 25세 톱 성인배우, 전 남친 자택서 숨진 채 발견
- 김승원 "양씨 사진 조작" 반박…韓 "자택에서 단둘이, 어떻게 설명할거냐"
- "국정원 요원설까지"…'이숙캠' 양나래 변호사가 남편 꽁꽁 숨긴 이유
- 1억 잃고 이듬해 1억 벌어 '본전'인데…코인 세금 2145만원, 왜?
- 서정희, 이혼 후 미국 클럽서 20대 남자들에 대시 받았다…"콧대 높게 '노!'"
- "2분 만에 주가 40% 떨어져"…중소형株 애프터마켓 변동성 어쩌나
- 5년 별거 남편 사망 소식에 장례식장 달려갔더니…'빚 폭탄' 맞은 50대 여성"
- 남아공서 두달새 여성 8명 숨진 채 발견…현상금 걸고 봉쇄 수사
- "2년 해외근무 후 돌아왔더니 아내가 집 팔고 사라져"
- "1인당 10만원씩 줍니다" 추석 앞두고 지원금 준다는 이 지역들