KISA, I사 보안모듈 프로그램 이용자 주의 권고
김인순 2016. 11. 30. 11:29
한국인터넷진흥원(원장 백기승)은 30일 이니텍의 인터넷 뱅킹 보안 모듈 프로그램에 대한 이용자 주의 권고를 내렸다.
이니텍이 개발한 이니세이프 웹6.5 이하 버전 등 6개 프로그램에서 보안 취약점이 발견됐다. 공격자를 특정 액티브X를 이용해 이니세이프 프로그램인 것처럼 가장해 악성코드를 다운로드 한다.
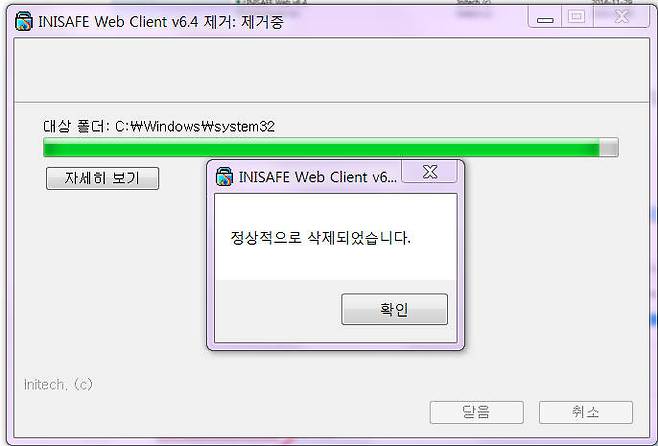
일반 사용자가 인터넷 뱅킹 등 서비스 이용시 해당 액티브X가 설치돼 주의가 필요하다.
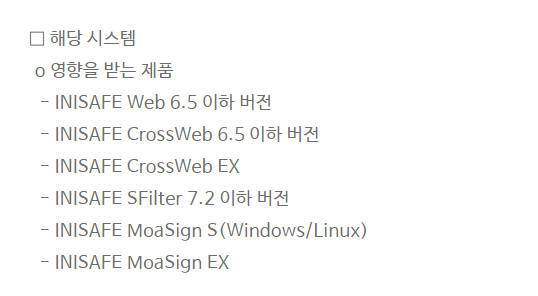
영향받는 제품은 △이니세이프 웹6.5 이하 버전 △이니세이프 크로스웹 6.5 이하 버전 △이니세이프 크로스웹 EX △이니세이프 에스필터 7.2 이하 버전 △이니세이프 모다사인 S(윈도/리눅스) △이니세이프 모다사인 EX 등이다.
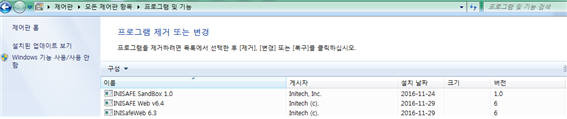
악성코드 감염 등 피해를 줄이려면 PC에 영향 받는 프로그램이 설치됐는지 확인한다. 윈도PC는 제어판→프로그램 및 기능에 들어가 해당 프로그램이 있는지 확인한다. 설치 돼 있으면 버전을 확인 후 프로그램을 삭제한다.
KISA는 “이니텍에서 보안 패치 개발 후 업데이트를 재공지할 예정”이라고 밝혔다.
김인순 보안 전문기자 insoon@etnews.com
Copyright © 전자신문. 무단전재 및 재배포 금지.
전자신문에서 직접 확인하세요. 해당 언론사로 이동합니다.