北, AI로 한국 겨냥 피싱 문서 100개 제작...작년 군기관 사칭 이어 또 한국 노려
북한 해킹 조직이 인공지능(AI)을 활용해 한국 이용자를 겨냥한 피싱 문서(개인정보 탈취나 악성코드 감염을 유도하는 문서)를 대량 제작한 정황이 포착됐다. 지난해 7월 한국의 군 관련 기관을 사칭해 AI 생성 이미지가 포함된 악성 이메일을 발송한 사례가 확인된 데 이어 이번에는 AI를 이용해 공격 대상에 맞춘 피싱 문서를 수분 만에 수십 개씩 만들어낸 것이다. 다만 이번에 제작된 한국 대상 피싱 문서의 실제 발송 여부와 공격에 따른 피해는 확인되지 않았다.
29일(현지 시각) 마이크로소프트(MS)가 공개한 보고서에 따르면 북한 해킹 조직 ‘오닉스 슬릿’(국내명 안다리엘)은 올 8~9월 한국 이용자를 겨냥해 공격 대상별로 맞춤화된 PDF 유인 문서 100개 이상을 제작했다. MS는 PDF 파일의 생성 시각 등 메타데이터를 분석해 수분 만에 수십 개의 문서가 만들어진 흔적을 발견했다. 이를 근거로 AI 플랫폼을 이용해 제작했을 가능성이 매우 높다고 판단했다. MS가 해당 파일을 어떤 경로로 확보했는지는 공개하지 않았다.
◇피싱 문서 넘어 기업 소스 코드 공격까지
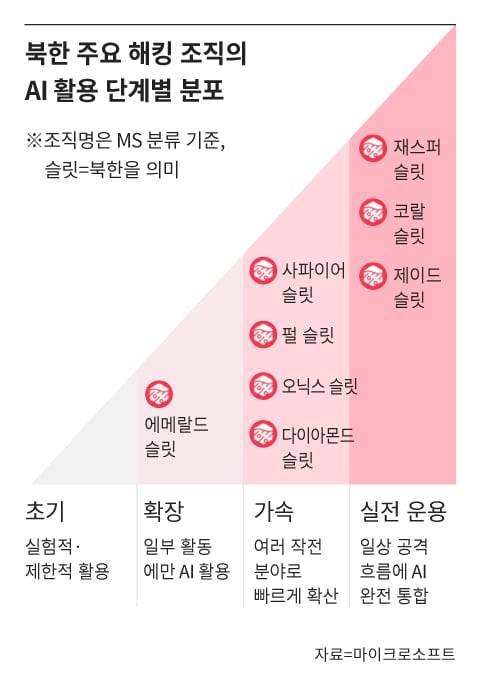
MS는 오닉스 슬릿 외에 북한 해킹 조직 8곳의 AI 도입 수준도 분석했다. 이 가운데 제이드 슬릿·코럴 슬릿·재스퍼 슬릿 등 3곳은 AI를 일상적인 공격 업무에 통합한 최고 단계인 ‘운영 정착’ 수준에 도달했다. 나머지 4곳은 AI 활용이 빠르게 확산하는 ‘가속’ 단계, 1곳은 일부 업무에 활용하는 ‘확대’ 단계로 평가됐다.
북한 조직은 특히 피싱 문서 제작을 넘어 기업의 소프트웨어를 공격하는 기술 개발에도 AI를 활용한 것으로 분석됐다. MS 보고서에 따르면 북한 해킹 조직 ‘코럴 슬릿’은 올 4월부터 기업 등의 비공개 깃허브 저장소에 있는 소스 코드에 악성 코드를 삽입하는 공격 절차를 실제 작전에 도입했다.
MS는 이 기능이 단기간에 개발되고 광범위하게 활용된 점을 근거로 AI 기반 개발 도구를 이용했을 가능성이 매우 높다고 평가했다. 다만 공격 대상 기업과 피해 규모는 공개되지 않았다.
또 다른 해킹 조직인 ‘사파이어 슬릿’도 지난 8월 소프트웨어 개발자를 겨냥한 공격에서 AI를 활용해 악성코드 기능을 개선한 것으로 추정됐다. MS는 보고서에서 “북한 해킹 조직들이 AI로 기존 공격의 속도와 효율성을 높이고 있다”며 “하지만 공격 목표 설정과 주요 의사결정은 여전히 사람이 주도하고 있다”고 분석했다.
Copyright © 조선일보. 무단전재 및 재배포 금지.
- [사설] 양대 노총 “임금 삭감 없는 정년연장”, 청년·비정규직 안 보이나
- [사설] 소아 응급실 강제 수사, 의료에 대한 모욕이다
- [박정훈 칼럼] 비겁한 굴복, ‘확성기 전선’마저 뚫리면
- [박진배의 공간과 스타일] [363] 프라하의 ‘큐비즘 카페’
- [에스프레소] ‘부캉이’ 떠나니 ‘부칸이’ 내려왔다
- [정수윤의 길을 걸으며] [52] 생각을 던지고 받는 기쁨
- [데스크에서] ‘AI 국정 자문’의 함정
- 청장이 ‘술 자제하라’ 했는데도... 음주운전하다 적발된 현직 경찰
- 오폐수장서 발견된 아기 시신, 산모 특정했으나 무혐의
- 판문점 JSA에서 메르츠 안내한 브런슨... “獨, 한반도 평화 유지에 기여”