롯데 계열 모바일 상품권 서비스 '기프티엘', 해킹으로 고객정보 유출
전체 맥락을 이해하기 위해서는 본문 보기를 권장합니다.
롯데 계열 모바일 상품권 서비스 '기프티엘'에서 해킹으로 인한 개인정보 유출 사고가 발생했다.
25일 업계에 따르면 스푼은 지난 22일 외부의 비인가 접근(해킹)으로 인해 일부 고객의 개인정보가 유출된 사실을 확인했다고 공지했다.
개인정보 유출 대상자들에게는 문자 메시지로 개별 통지를 진행했다는 게 스푼 측의 설명이다.
이 글자크기로 변경됩니다.
(예시) 가장 빠른 뉴스가 있고 다양한 정보, 쌍방향 소통이 숨쉬는 다음뉴스를 만나보세요. 다음뉴스는 국내외 주요이슈와 실시간 속보, 문화생활 및 다양한 분야의 뉴스를 입체적으로 전달하고 있습니다.
이름·휴대전화 번호·이메일·환불 계좌번호 유출돼
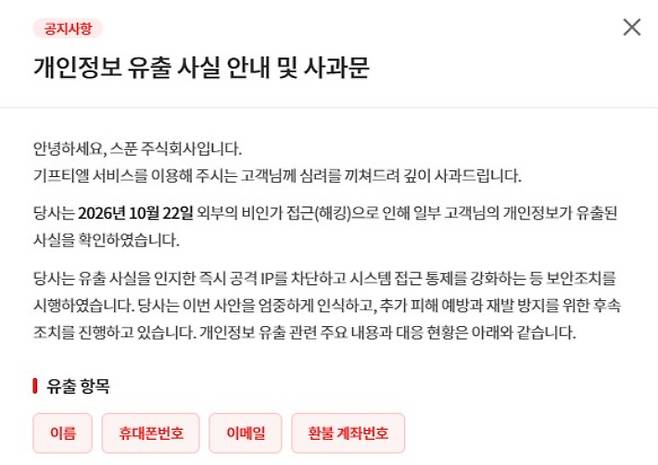
롯데 계열 모바일 상품권 서비스 '기프티엘'에서 해킹으로 인한 개인정보 유출 사고가 발생했다.
기프티엘을 운영하는 스푼 주식회사(스푼)는 롯데그룹 계열 광고사인 대홍기획의 자회사로, 기프티엘은 롯데리아와 엔제리너스커피 등 롯데 계열 브랜드의 모바일 교환권을 발행해 판매한다.
25일 업계에 따르면 스푼은 지난 22일 외부의 비인가 접근(해킹)으로 인해 일부 고객의 개인정보가 유출된 사실을 확인했다고 공지했다. 이름과 휴대전화 번호, 이메일, 환불 계좌번호가 유출 항목으로 적시됐다.
스푼은 공지문에서 "당사는 이번 사안을 엄중하게 인식하고, 추가 피해 예방과 재발 방지를 위한 후속 조치를 진행하고 있다"고 설명했다. 이 회사는 사고 인지 즉시 공격 IP를 차단하고 시스템 접근 통제 강화 조치를 했다고 부연했다. 또 보안 전문 기관과 관계 부처에 신고하고 수사 요청 후 관련 협조도 진행하고 있으며, 모니터링 강화와 재발방지 보안 대책 수립 작업도 하고 있다고 덧붙였다.
개인정보 유출 대상자들에게는 문자 메시지로 개별 통지를 진행했다는 게 스푼 측의 설명이다. 스푼은 공지문에서 "2차 피해 예방을 위해 출처가 불분명한 문자(스미싱), 이메일, 전화(피싱) 수신 시 각별히 주의하고, 출처가 불분명한 링크는 클릭하지 마시기 바란다"고 안내하면서 "기프티엘 서비스를 이용하는 고객들에게 심려를 끼쳐 깊이 사과드린다"고 밝혔다.
- 이메일 :jebo@cbs.co.kr
- 바로가기 :https://www.nocutnews.co.kr/jebo/write.aspx
CBS노컷뉴스 박성완 기자 pswwang@cbs.co.kr
진실은 노컷, 거짓은 칼컷
Copyright © 노컷뉴스. 무단전재 및 재배포 금지.
- 결혼 5일 만에 모텔 논란…양홍원 동행 여성 "나도 이용당했다"
- 스토킹 신고 1년 뒤 '참변'…前연인 살해한 남성 긴급 체포
- 김민석 탄 차 세운 응급구역, 일반차량엔 사실상 "차 좀 빼주실래요?"
- '부캉아 어디 갔었니'…이틀 만에 2㎞ 떨어진 부산항서 발견
- '남희두 결별설' 이나연 "망한 거 같아서…" 달라진 얼굴엔 직접 답변
- 북핵이 "최후 방어용"이라면, DMZ가 더 위험하다[안보열전]
- 병원에 남긴 진료기록이 신약의 단서가 된다면?
- 정옥임 "이준석, 한동훈은 천박한 법비? 정치 혼자 하나?"[한판승부]
- 오창석 "오세훈 2심 무죄, 정치인의 쩐주 용인한 판결"[한판승부]
- 강남 부동산 불패? 요즘 자산가들은 '北村'으로 간다