한국 금융권 해킹에 등장한 ‘아텍스’ 결국 공개 개발 중단
한국 금융권에 대한 연쇄 해킹 공격에 활용된 것으로 알려진 중국산 인공지능(AI) 침투 테스트 도구 ‘아텍스(ARTEX)’가 악용 논란 끝에 공개 개발을 중단한다. 아텍스 개발자는 도구가 사이버 공격에 악용된 점을 이유로 업데이트를 중단하고 추가 버전도 공개하지 않겠다고 밝혔다. 그러나 이미 배포된 프로그램을 회수할 수는 없어 개발 중단만으로 아텍스 활용 사이버 공격은 차단하기 어렵다는 우려가 나온다.
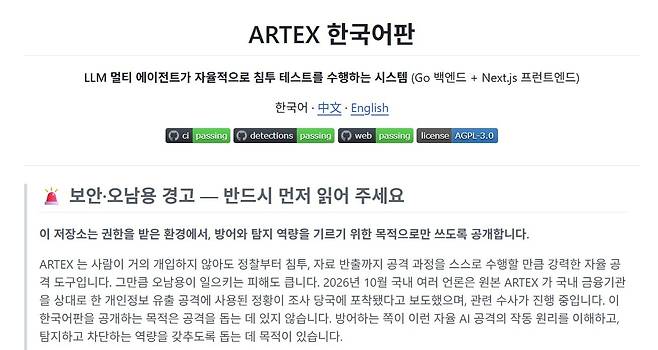
10일 AFP·로이터 통신 등 외신에 따르면, 아텍스 개발자 ‘오텀(Autumn)-27’은 개발자 플랫폼 깃허브에 지난 8일 올린 글에서 아텍스가 악용됐다며 “도구의 잘못된 사용을 고려해 아텍스는 더 이상 업데이트되지 않고 비공개 소스로 전환될 것”이라고 말했다. 그는 “추가 버전은 대중에게 공개되지 않을 것이며 유지 지원도 제공되지 않을 것”이라고 했다.
아텍스 측은 도구를 사이버 공격에 사용하는 것은 개발 의도에 어긋난다고 설명하면서도 한국 금융권 해킹 사태를 직접 언급하지는 않았다. 도구를 이용해 법과 규제를 위반한 행위에 대해서는 책임지지 않는다는 입장도 내놨다.
로이터에 따르면 아텍스의 깃허브 페이지는 현재 사라진 상태다.
전문가들은 아텍스가 비공개 소스로 전환되면 신규 사용자가 코드를 만들기 더 어려워질 수 있다고 분석하고 있다. 다만 중국 정보통신 전문가는 아텍스의 이번 결정이 이미 내려받은 사본을 제거하거나 사용자가 계속해서 쓰는 것을 막을 수는 없을 것이라고 AFP에 말했다.
아텍스는 대규모 언어 모델(LLM)을 연결해 AI 에이전트가 공격 대상을 분석하고 침투 경로를 계획하며, 보안 도구를 실행하도록 설계된 자율형 침투 테스트 프로그램이다. 미국 보안 업체 크라우드스트라이크는 지난달 말부터 이달 초 사이에 한국 금융기관을 겨냥한 공격이 이뤄졌으며, 공격자가 아텍스와 LLM을 함께 활용했다고 분석했다.
Copyright © 조선일보. 무단전재 및 재배포 금지.
- 네팔 대홍수 한달 반 넘도록 실종자 5000명… 사망선고 12년→45일로 앞당긴다
- 혁신당, 중기장관 ‘최저임금 차등적용 고민’ 발언에 “시대 역행”
- 3-10서 기적의 7연 득점… 임종훈·신유빈, AG 부진 아쉬움 털고 WTT 차이나 스매시 대역전 우승
- 한국 금융권 해킹에 등장한 ‘아텍스’ 결국 공개 개발 중단
- 일요일 남부 지방 비..다음주도 비 오고 아침 쌀쌀
- 페이커 기념우표 나온다...우표첩 등 10종 발행
- 與, 나경원 ‘우크라 감사 서한’에 “매국 행위”
- 트럼프, 노벨상 수상 불발에 뒤끝… “내가 남북한 전쟁도 막고 있어”
- 李대통령, 대구 마트 천장 붕괴에 “인명 구조 총력” 지시
- “천장이 10초만에 우르르 무너져”… 대구 상가 2층서 38명 다쳤다