“기본기가 뚫리면 다 뚫린다”... 펜타시큐리티, 금융권 AI 해킹 대응 가이드 발표
인증 뚫린 외부 업무시스템 노리는 자동화 공격 선제 차단 주력
최근 금융권에서 인증 절차가 충분히 적용되지 않은 외부 업무시스템과 정보조회 서비스 등을 표적으로 한 침해사고가 연이어 발생하고 있다. 일부 사고에서는 크리덴셜 스터핑과 AI 에이전트 및 자동화 도구를 악용한 것으로 의심되는 정황이 포착됐다.
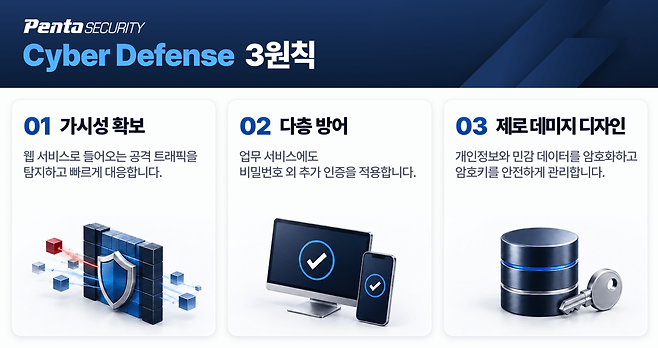
이처럼 공격의 자동화로 인해 짧은 시간 내에 더 많은 시스템과 계정이 위협받게 되면서 기본적인 보안 체계 점검과 신속한 대응의 중요성이 커지고 있다. 펜타시큐리티는 AI 활용 공격에 맞서기 위한 핵심 보안 원칙으로 △가시성 확보 △다층 방어 △제로 데미지 디자인(Zero Damage Design) 등 3원칙을 제시했다.
'가시성 확보'는 웹 서비스로 유입되는 공격 트래픽을 탐지해 빠르게 대응하는 조치로, 보안 적용 여부와 탐지 기록을 주기적으로 점검해 자동화 공격 징후를 선제적으로 파악하는 것이 핵심이다.
'다층 방어'는 업무 서비스에 비밀번호 외의 추가 인증을 적용하여 1차 인증이 뚫리더라도 다음 단계에서 불법 접근을 차단하는 체계다.
'제로 데미지 디자인'은 실제 침해가 발생하더라도 개인정보와 민감정보가 실질적인 피해로 이어지지 않도록 데이터 암호화 및 암호키 분리 관리 등을 통해 데이터 자체를 보호하는 구조적 보안 설계 방식을 뜻한다.
펜타시큐리티는 이러한 3원칙을 바탕으로 지난 6일 AI 에이전트 활용 의심 공격에 대응하기 위한 자사 솔루션 설정 가이드를 배포했다. 고객 및 파트너사를 대상으로 배포된 이번 가이드에는 봇(Bot) 접근과 자동화 도구를 통제하고, 비정상적인 공격 트래픽을 탐지 및 차단하기 위한 주요 설정 방안이 포함됐다.
Copyright © 보안뉴스. 무단전재 및 재배포 금지.